
TXTレコードとは?
このDNSレコードは、管理者がDNSゾーンの用途やその他の役立つメモなどをDNSゾーンに書き込めるようにするために作成されました。
しかし、現在、DNSのTXTレコードの最も一般的な用途は、メールスパムの防止(しばしばSPF TXTレコードと呼ばれる)と、ドメイン所有権の確認です。
SPFSender Policy Framework、メールのなりすましを防ぐためのメール認証プロトコルです。これらのDNSドメインに対する悪意のある攻撃を防ぐのに役立ちます。ドメインごとにSPF TXTレコードは1つしか設定できません。これはDMARCレコードと似ています
「Domain Based Message Authentication Reporting and Conformance」の略で、フィッシング詐欺、メールのなりすまし、その他のメールを悪用した攻撃を防ぐためのメール検証システムでもあります。
TXTレコードの例:
TXTレコードの作成方法
これは、ご利用のDNS管理ソリューション(Microsoft、ISC、AWS Route53、Azure、またはその他のDNSやDDIソリューション)によって異なります。ただし、一般的に、以下の項目を指定することになります:
-
DNSレコード名
-
レコードタイプ:TXT
-
RFC 1464で規定された構造化テキストまたは非構造化テキスト
DNSにTXTレコードを追加する方法
これも、ご利用のDNS管理ソリューションによって異なります。MicetroでTXTレコードを追加するには
- 「DNS」タブをクリックします
- ゾーンをダブルクリックします
- 「作成」ボタンをクリックします
- レコード名を指定します
- レコードタイプとして「TXT」を選択します
- TTLを指定します
- テキスト属性を追加します
- 権限レベルに応じて、「今すぐ作成」または「リクエストに追加」をクリックします

DNSのTXTレコードを確認するには?
TXTレコードの情報を照会するには、いくつかの方法があります。クライアントコンピュータから、コマンドラインターミナルに以下を入力してNSLOOKUPコマンドを使用することができます:
nslookup -q=txt menandmice.com
これにより、見つかったすべてのTXTレコードとその属性が返されます。
また、コマンドラインやブラウザツールなどを通じて、Digコマンドを使用することもできます。Digツールを使用した場合の返り値は以下の通りです。
以下に示すように、Googleはドメイン所有権の確認やメールのなりすまし防止のために、いくつかのTXTレコードを使用しています。
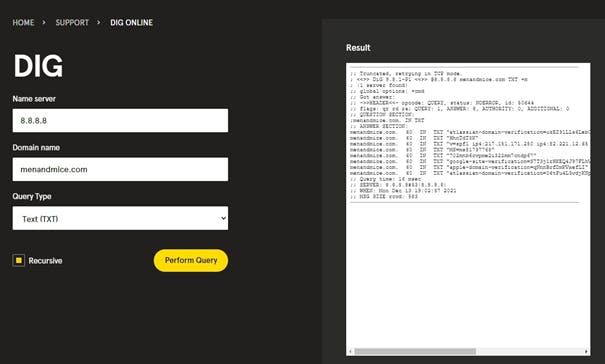
TXTレコードによるドメイン所有権の確認は、通常のTXTレコードの設定と同じですが、テキスト値のフィールドには、ホストまたはドメインプロバイダーから取得したキーをコピーする必要があります。上記の例にあるように、構文は次のようになります:
menandmice.com 60 IN TXT “google-site-verification=S7T3j1rHKEQ4J97FLhV6Ec5x8SvRgZgUsVCy2Qp9GMc”
上記で定義したSPF TXTレコードを使用することで、メールのセキュリティを確保できます。繰り返しになりますが、手順は通常のTXTレコードを作成する場合と似ていますが、上記に示すように、構文は次のようになります:
Menandmice.com 60 IN TXT “v=spf1 ip4:217.151.171.250 ip4:82.221.12.65 ip4:212.30.230.100”
この場合、指定されたサーバー(217.151.171.250、82.221.12.65、および 212.30.230.100)から送信されるすべてのメールが許可されます。 つまり、これらのサーバーは menandmice.com ドメインからメールを送信することが許可されています。 その後、ユーザーが menandmice.com ドメインからのメールを受信する際、そのユーザーのメールサーバーは情報が一致するかどうかを確認します。一致しない場合、これらのメールは通常、スパムフォルダに振り分けられます。IP 情報が一致し、かつその他のすべての条件が満たされている場合、ユーザーは受信トレイでそのメールを受け取ることができます。