
DNSトンネリングに注意すべき理由
DNSトンネリングは、通常はネットワークアドレスを解決するために使用されるプロトコルを介して情報を伝送します。DNSデータには、これを防ぐための手がかりが隠されています。


 主なポイント要点はAIの支援により生成されています。自動生成された要約には、時折誤りがあったり、重要な文脈が抜け落ちたりする場合があるため、完全な情報を得るには、必ずブログ記事の全文をご参照ください。
DNSトンネリングは、DNSプロトコルを悪用して機密データを転送し、標準的なセキュリティ対策を回避するサイバー攻撃の主要な侵入経路です。攻撃者は被害者のコンピュータにマルウェアをインストールし、DNSクエリを通じてコマンド&コントロールサーバーとの接続を確立することで、ファイアウォールやフィルタの検知を回避できます。BlueCatプラットフォームを活用してDNSトラフィックを監視し、異常なクエリパターンや大量のリクエストを検出することで、トンネリング攻撃を早期に特定・ブロックすることが可能です。
DNSトンネリングがセキュリティ上の脅威となる理由は何ですか?
DNSトンネリングは、DNSプロトコルを介してファイアウォールやフィルタを迂回し、気づかれることなくデータを転送できるため、セキュリティリスクとなります。多くのネットワーク管理者はDNSを監視していないため、攻撃者はコマンド&コントロール接続の確立やデータ流出にこの手法を悪用しています。Iodineなどの既製ツールが容易に利用可能であり、攻撃者はこうしたステルス性の高い通信経路を通じて標準的なサイバーセキュリティ対策を回避しています。
DNSトンネリング攻撃をどのように検知できますか?
DNSトンネリング攻撃は、DNSクエリパターンの異常から検知できます。通常のクエリは単純ですが、トンネリングでは長いホスト名、一意の文字列、複数の異なるクエリが含まれます。TXTレコードの異常な使用、一度に大量のDNSリクエスト、単一IPアドレスに対する異常なアクティビティパターンも兆候です。DNSデータを詳細に監視し、通常と異なるトラフィックパターンやドメイン履歴を分析することで、悪意のある活動を特定できます。
BlueCatプラットフォームはDNSトンネリング対策をどのように実現していますか?
BlueCatプラットフォームはDNSトラフィックを監視し、トンネリングなどのDNS攻撃をネットワークに甚大な被害をもたらす前にブロックします。一元化されたDNS管理システムを提供することで、Microsoft DNS、BIND、その他の独自ソリューションでは検知困難な活動を検出します。DNS データの収集・監視・対応を体系的に行うことで、悪意のある活動に対する包括的な対策を実現しています。
DNSは、DNSトンネリングを含むサイバー攻撃の主要な侵入経路です。
要するに、トンネリングとは、通常はネットワークアドレスの解決を行うDNSプロトコルを介して情報を伝送する手法のことです。
通常のドメインネームシステム(DNS)クエリには、クライアントとサーバー間の通信に必要な情報のみが含まれています。DNSトンネリングは、その通信経路に無関係なデータストリームを挿入します。これにより、ほとんどのフィルタ、ファイアウォール、パケットキャプチャソフトウェアを迂回する通信形態が確立されます。
そのため、その検知や発信元の追跡が特に困難になります。これは、ネットワークセキュリティにとって捉えどころのない脅威です。
しかし、これを阻止することは可能です。
この記事では、DNSトンネリングの仕組みと、それがなぜセキュリティリスクとなるのかを解説します。次に、攻撃を検知する方法について説明します。最後に、DNSデータとBlueCatプラットフォームを活用してDNSトラフィックを監視し、トンネリングを完全にブロックする方法について検討します。
DNSトンネリングはどのように機能するのでしょうか?
まず、悪意のある攻撃者が「evilwebsite.com」のようなドメインを登録します。次に、その攻撃者は自身のDNSサーバーにトンネリングマルウェアをインストールし、「evilwebsite.com」のネームサーバーをそのサーバーに向けるように設定します。
その後、攻撃者は被害者のファイアウォールの内側にあるコンピュータにマルウェアを感染させます。通常、DNSリクエストはファイアウォールの内外を自由に行き来できるため、感染したコンピュータはDNSリゾルバーにクエリを送信することができます。
その後、DNSリゾルバーはクエリを、トンネリングマルウェアがインストールされている攻撃者のコマンド&コントロールサーバーに転送します。攻撃者は、DNSリゾルバーを介して被害者との接続を確立します。
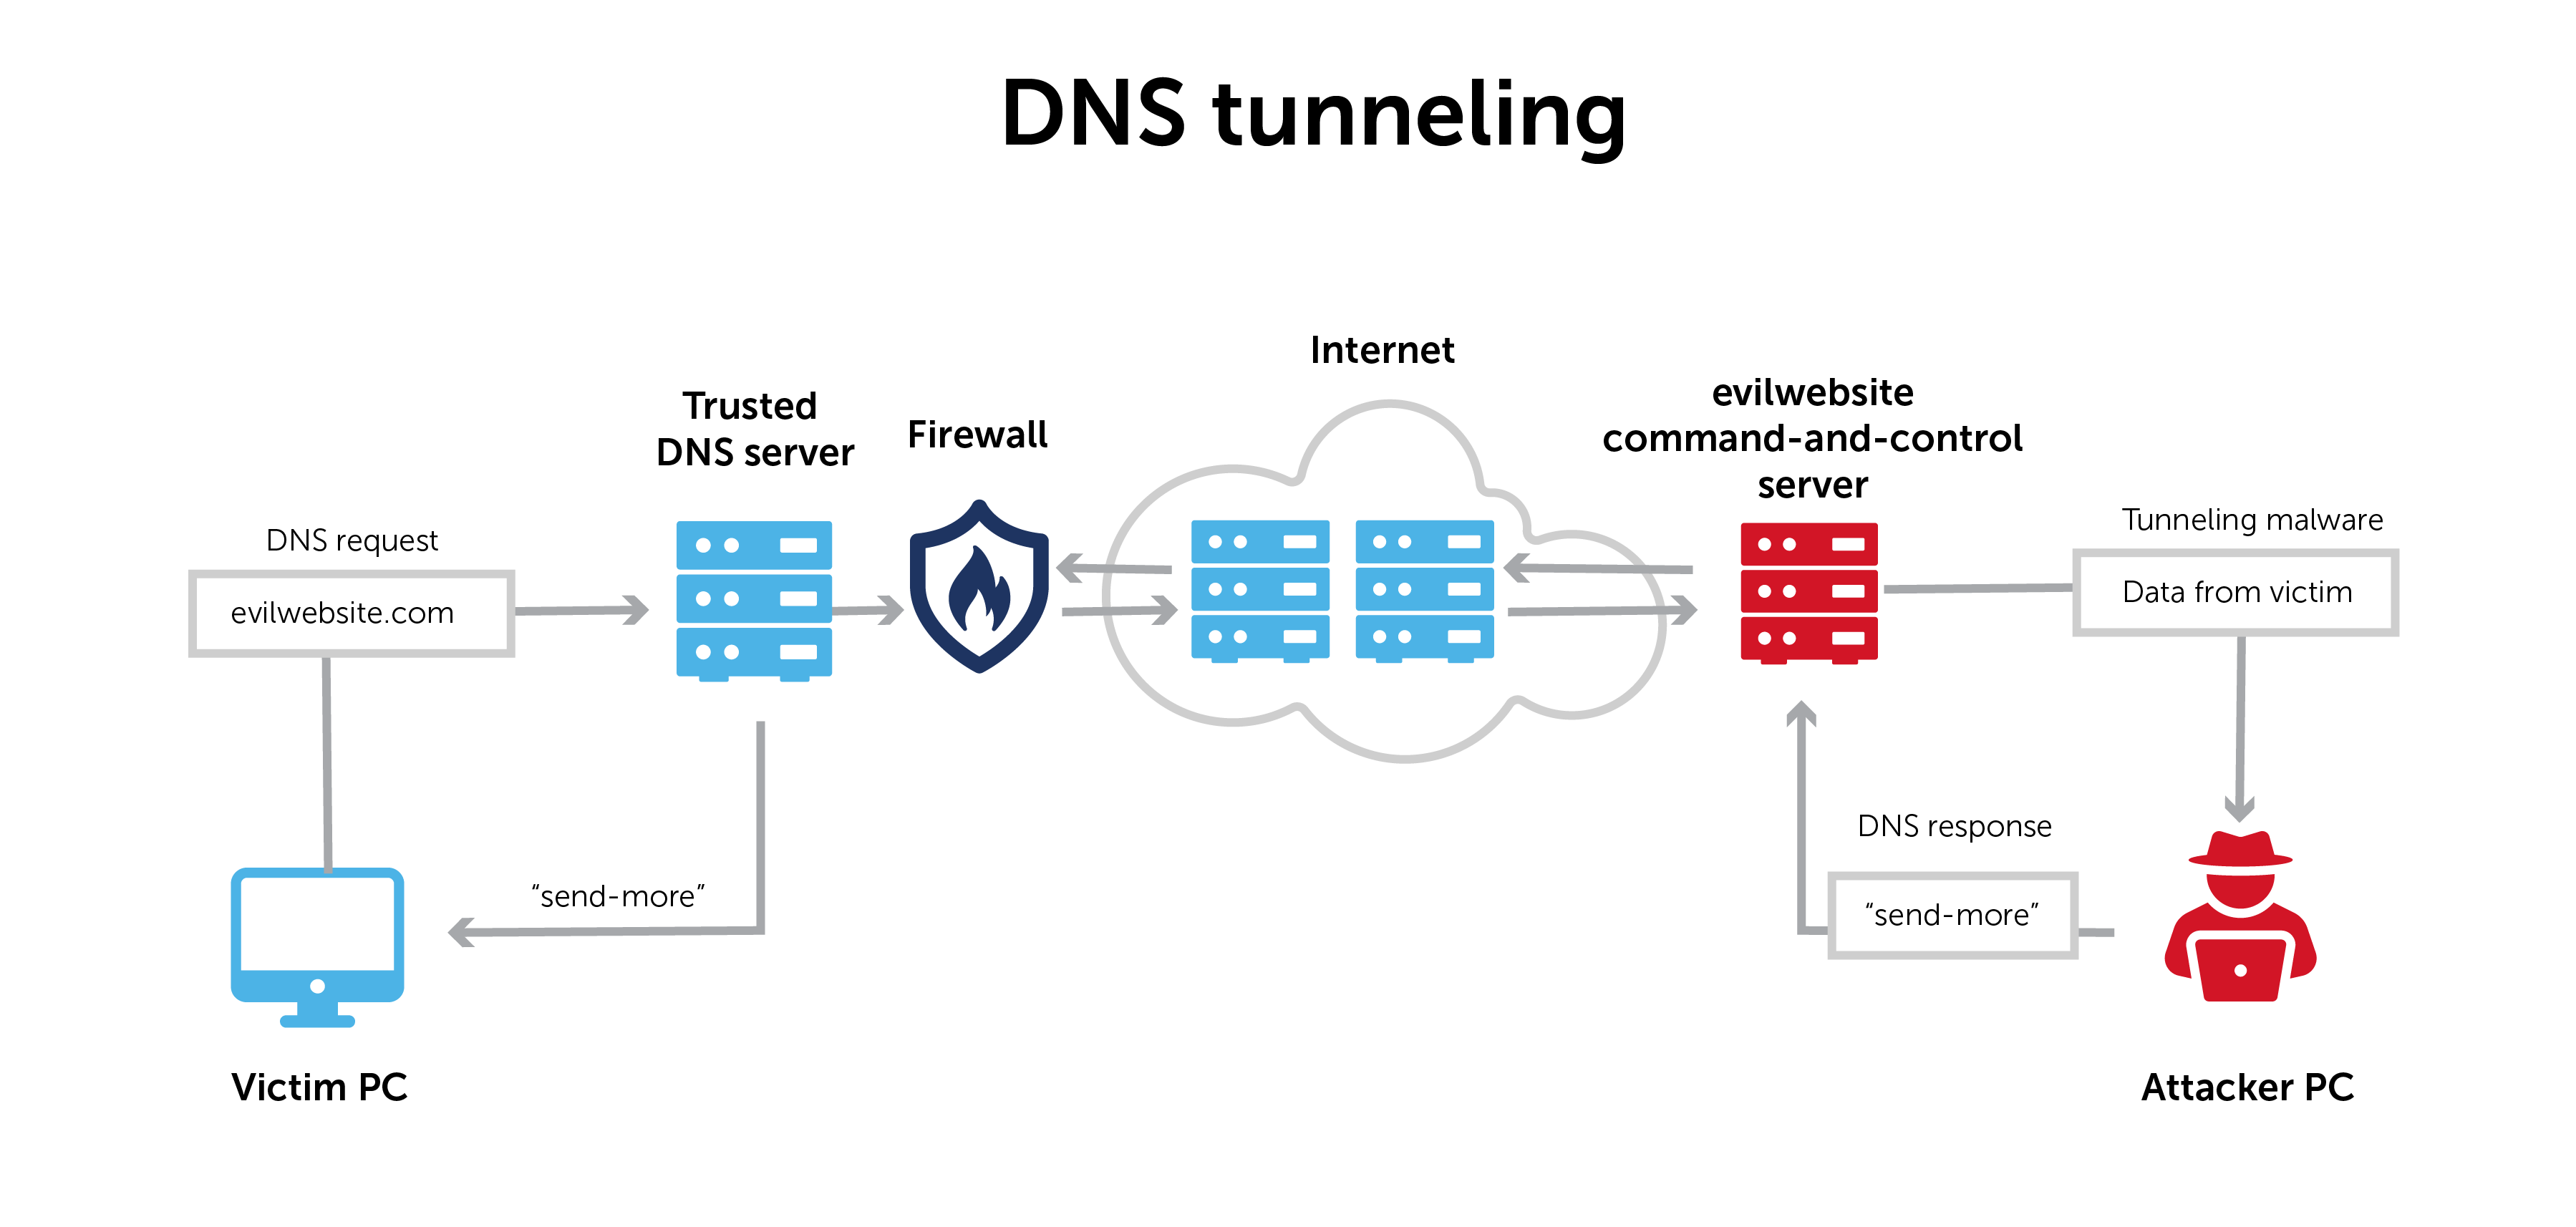
DNSトンネリングは、データをネットワーク上で、あたかも公開情報であるかのように見せかける方法で転送します。しかし実際には、そのデータは非公開です。この安全な転送方式により、カプセル化と呼ばれるプロセスを通じて、データは気づかれることなくネットワークを通過することができます。
要するに、これはDNSプロトコルを介したVPN接続のようなものです。そして今や、データの持ち出しやその他の悪意のある活動のために、双方向のトンネルが利用可能になっています。
DNSトンネリングがセキュリティリスクとなる理由
DNSは、しばしば開放されたまま監視もされずに放置されています。一部のネットワーク管理者は、ファイアウォールでポート53を保護していると考えており、それ以上の対策を講じていません。
こうした状況を踏まえ、悪意のある攻撃者はますますトンネリングを悪用するようになっています。彼らは、一見するとバックグラウンドの運用チャネルのように見える通信経路を通じて、標準的なサイバーセキュリティ対策を回避しています。Iodine のように、すぐに利用できる DNS トンネリングツールは数多く存在します。
これらのトンネリングツールキットを使用する場合に限らず、ほとんどの手法は特にステルス性が高いわけではありません。誰も見ていない限り、ステルス性を高める必要はないからです。
悪意のある攻撃者は、この戦術をさまざまな方法で利用しています。彼らはDNSトンネリングを用いてコマンド&コントロール(C&C)を確立することができます。これにより、ほとんどのフィルタやファイアウォールが検知してしまう外部リソースへのビーコン送信が隠蔽されてしまいます。
DNSトンネリング攻撃を通じてデータが外部へ流出することもあり、その結果、システムやデータが侵害される可能性があります。このような場合、情報は多くの場合、小さな断片に分割され、DNSを介して外部へ送信されます。その後、受信側で再構築されます。
DNS トンネリング攻撃の検知方法
トンネリング攻撃はどのように検知すればよいのでしょうか?多くの場合、DNSクエリ自体に手がかりが隠されています。
標準的なDNSクエリは通常、ドメインとサブドメインで構成される非常に単純なものです。一方、トンネリングでは、悪意のある攻撃者が通信チャネルに可能な限り多くのデータを詰め込もうとします。一般的なクライアントではあまり使用されないテキスト(TXT)レコードをクエリすることで、トンネリング活動を特定するのに役立つ可能性があります。
トンネリングには、多くの場合、DNSサーバーからの一連のクエリが含まれる点に留意することが重要です。各クエリはそれぞれ異なります。こうしたクエリの独自性により、サーバー側に到達する可能性が高まります。
一意の文字が長く連なるレコード、長いラベル、長いホスト名を含むレコードは、ほぼ間違いなくDNSトンネリングです。
DNSトンネリング:味方か、敵か?
DNSトンネリングには正当な用途もあります。例えば、多くのウイルス対策ソフトウェアプロバイダーは、バックグラウンドでマルウェアプロファイルを更新する手段としてこれを利用しています。
しかし、こうした既知のユースケースとは別に、通常は何かがおかしいという兆候が見られるものです。
DNS データに見られるその他のパターンからも、そのトンネリングがネットワークのセキュリティに対する脅威となる可能性があるかどうかを判断できます。管理者が一度に大量の DNS リクエストを検知した場合、それは多くの場合、悪意のある目的を示しています。例としては、単一の IP アドレスに対する異常な DNS アクティビティのパターンや、一定期間にわたる複数のリクエストとレスポンスのペアなどが挙げられます。
答えは、お客様のDNSデータの中にあります
重要なのは、DNSデータに細心の注意を払うことです。検討すべき点は以下の通りです:
- DNSトラフィックの量やドメインごとのホスト名数は、ネットワーク上で何が起きているかをどのように示しているのでしょうか?
- ドメインの履歴から、ネットワークの活動についてどのようなことがわかるでしょうか?
- 組織に事業上の関係やその他のつながりがない地域へ、DNSクエリが急増していませんか?
- それらの接続を行っているデバイスは、その接続を行う正当な理由があるのでしょうか?それとも、使い捨てのIoTデバイスなのでしょうか?
悪意のある活動に対する対策
DNSはデータ転送を目的としていません。そのため、多くの企業では、不審な活動の兆候がないかDNSトラフィックを監視していません。そして、悪意のある攻撃者はこの点を悪用しています。
確かな手がかりを追跡することで、誰かがDNSを乗っ取り、悪意のある通信に利用しているかどうかを判断するのに役立ちます。重要なのは、そこに注意を向けることだけです。
基本的に、これはDNSデータを収集、監視し、それに基づいて対応を行うための体系的なシステムを持つことを意味します。一元化されたDNS管理システムがなければ、いかなる活動も検知するのは困難です。Microsoft DNS、BIND、あるいはIPアドレスのスプレッドシートのような独自ソリューションでは、検知が極めて困難になります。
BlueCatプラットフォームはDNSトラフィックを監視し、トンネリングなどのDNS攻撃がネットワークに甚大な被害をもたらす前にブロックします。BlueCatがネットワークセキュリティをどのように変革できるか、詳細をご覧ください。 [email protected]