
DNSハイジャックからネットワークを保護しましょう
3種類のDNSハイジャックの種類、ネットワークの保護方法、そしてBlueCatのプラットフォームがネットワークセキュリティをさらに強化する方法についてご覧ください。


 主なポイント要点はAIの支援により生成されています。自動生成された要約には、時折誤りがあったり、重要な文脈が抜け落ちたりする場合があるため、完全な情報を得るには、必ずブログ記事の全文をご参照ください。
This article discusses DNS hijacking attacks where attackers redirect user traffic to malicious servers by compromising DNS nameservers, A records, or routers, creating significant security risks for organizations. The article explains three attack vectors—external attacks through registrar account compromise and internal attacks via router exploitation—and outlines how these threats can lead to phishing, malware distribution, and credential theft. BlueCat's Unified DDI platform provides comprehensive DNS traffic visibility, real-time anomaly detection through SIEM integration, and policy-based blocking of suspicious DNS servers, enabling organizations to detect and prevent hijacking before it impacts their networks.
What are the three main types of DNS hijacking attacks described in the article?
The article identifies three DNS hijacking attack types: First, attackers compromise registrar accounts to redirect nameservers to attacker-controlled servers. Second, attackers modify A records to redirect domain traffic to their IP addresses. Third, internal attacks involve compromising routers to change DHCP settings, forcing devices to use attacker-controlled DNS servers. The first two are external attacks, while the third is less common but more severe, potentially giving attackers control over entire organizational internet traffic and enabling sophisticated credential theft and malware distribution.
How does BlueCat's platform help prevent DNS hijacking attacks?
BlueCat’s Unified DDI platform provides comprehensive DNS traffic visibility including queries and responses, allowing organizations to detect anomalies like sudden drops in DNS logs indicating hijacking. The platform enables policy configuration to block or alert on suspicious DNS servers. Integration with SIEM tools like Splunk enables real-time anomaly detection. By analyzing response patterns and monitoring DNS server authority sections, BlueCat helps identify unrecognized DNS servers that indicate active hijacking, enabling prevention before network damage occurs.
What defensive measures should organizations implement against DNS hijacking?
Organizations should monitor complete DNS traffic including responses, not just queries, to identify attack patterns. Multi-factor authentication should be enabled on registrar accounts to prevent credential compromise. Registry lock services should be utilized to require authorization before DNS record changes. Recursive DNS servers require security hardening including DNSSEC implementation and access controls. Additionally, DNS logs should be analyzed for pattern deviations, and SIEM tools should be configured with alerts for suspicious DNS server activity and unusual traffic patterns.
主なポイント
DNSトラフィックを注意深く監視し、DNSレコードの管理を厳格化し、可視化およびポリシー管理ツールを活用して、ユーザーがリダイレクトされる前にハイジャックを阻止しましょう。
DNSハイジャック攻撃では、攻撃者がDNSサーバーのIPアドレスを変更し、ユーザーのトラフィックを悪意のあるサーバーにリダイレクトすることで、ユーザーをフィッシングサイトやマルウェアサイトに誘導します。
この攻撃から防御するには、DNSトラフィック全体(クエリだけでなくレスポンスも含む)を監視し、レジストラアカウントで多要素認証を有効にし、レジストリロックサービスを利用して不正なDNSレコードの変更をブロックしてください。
BlueCatのUnified DDIを利用すれば、DNSクエリやレスポンスを詳細に可視化できるほか、不審なDNSサーバーをブロックしたりアラートを受け取ったりするポリシーを設定でき、SIEMツールとの連携によるリアルタイムの異常検知も可能です。これらのソリューションは、ハイジャックがネットワークに被害を与える前に、それを検知または防止するのに役立ちます。
2019年初頭、米国政府のサイバーセキュリティセンターは、「DNSハイジャック攻撃からネットワークを保護せよ」という厳しい警告を発しました。
この攻撃では、ドメインのDNSサーバーのIPアドレスが、攻撃者が制御するサーバーのIPアドレスに変更されます。これにより、悪意のある攻撃者は、不審に思わないユーザーを悪意のあるWebサイトにリダイレクトさせることができます。
少し不安に感じるかもしれませんが、ネットワークをこうした脅威から保護することは可能です。
この記事では、ハイジャックの手口として3つの異なる手法について解説します。次に、ネットワークをハイジャックから保護する方法について検討します。最後に、BlueCatのプラットフォームがネットワークセキュリティのさらなる強化にどのように役立つかについて触れます。
DNSハイジャックとは?
DNS(ドメインネームシステム)は、インターネットの電話帳のようなものです。bluecatnetworks.com のような覚えやすいドメイン名を、インターネットの言語である 104.239.197.100 のような IP アドレスに変換します。
DNS により、それぞれ固有の IP アドレスを持つコンピュータ、サーバー、その他のネットワーク接続デバイスが互いに通信できるようになります。また、ユーザーが探しているウェブサイトへアクセスできるようにします。
ハイジャックには3つの種類があります:
- 攻撃者は、ドメイン登録業者のアカウントを乗っ取り、DNSネームサーバーを自分たちが制御するサーバーに変更することが可能です。
- 悪意のある攻撃者は、ドメインのIPアドレスに対応するAレコードを変更し、代わりに自身のアドレスを指すように仕向ける可能性があります。
- 攻撃者は、組織のルーターを乗っ取り、ユーザーがネットワークにサインオンした際に各デバイスに自動的に配信されるDNSサーバーを変更することが可能です。
これらは高度で標的を絞った攻撃です。ログイン認証情報をフィッシングで盗み出したり、ユーザーを騙してマルウェアをダウンロードするリンクをクリックさせたりすることがあります。場合によっては、ハッカーに収益をもたらす広告を表示することさえあります。
攻撃者はさまざまな手法を用いてネットワークを侵害しますが、その共通点はDNSにあります。DNSが脅威の媒介となる可能性を軽視してはいけません。誰かがDNSを制御すれば、ユーザーを任意の場所へリダイレクトすることが可能になります。
なお、ハイジャックはDNSポイズニングとは異なります。 ハイジャックとは異なり、DNSポイズニングでは、悪意のある攻撃者がDNSクエリと応答のプロセスに介入し、誤った回答を返します。これは、DNSサーバーに対し、権威あるネームサーバーを見つけたと誤認させる「中間者攻撃」の一種です。両者は類似した脆弱性ですが、ネットワーク上の発生する地点が異なります。
外部からの攻撃
上記に挙げた3種類の攻撃のうち、最初の2つは外部からの攻撃と見なされます。
最初のケース(これが米国政府の警告の根拠となったもの)では、悪意のある攻撃者がドメイン登録業者のアカウントを乗っ取ります。彼らはドメインのDNSネームサーバーを改ざんし、自分たちが制御するサーバーに変更します。 ユーザーがドメインにクエリを送信するたびに、ハッカーは応答として返すIPアドレスを選択します。その結果、ユーザーは数多くの悪意のあるウェブサイトに誘導されてしまいます。
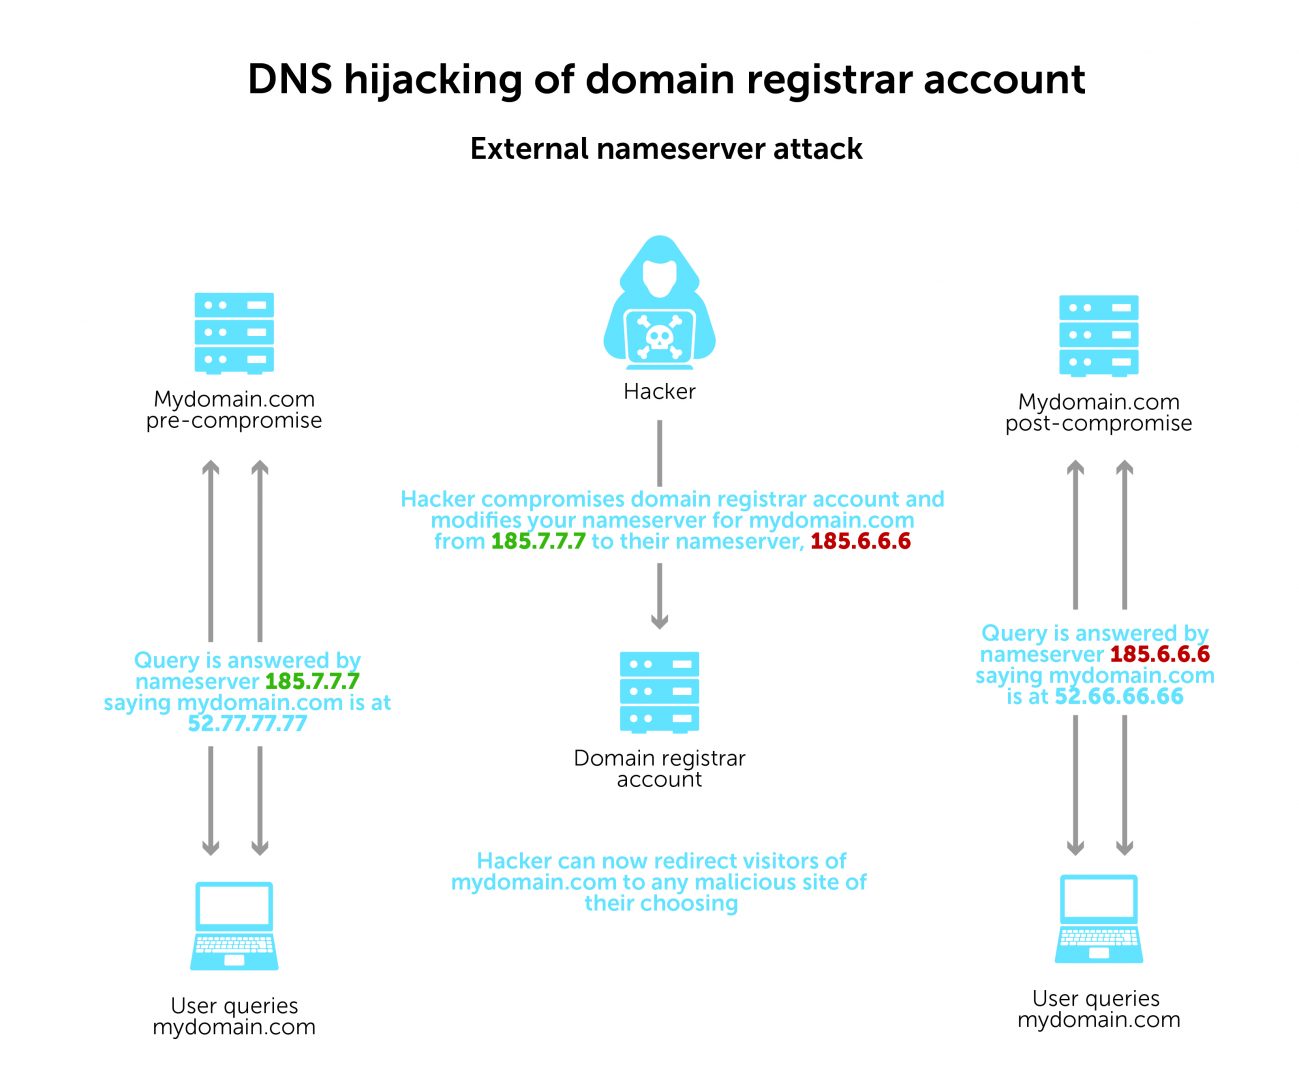
導入には少なからぬ手間がかかります。しかし、この不正なDNSサーバーの設定により、ハッカーはユーザーを任意の場所にリダイレクトするための多大な制御権と柔軟性を得ることになります。ウェブサイトがユーザーの予想とは異なって見える場合を除き、ユーザーは悪意のあるサイトに誘導されていることに気づくことはありません。
2つ目の外部攻撃では、ハッカーがドメインレジストラのアカウントを乗っ取ります。しかし今回は、ドメインのAレコードを改ざんします。このレコードは、お客様のIPアドレスから、ハッカーが制御するIPアドレスへと指向されるようになります。これにより、ユーザーは毎回、必ずその同じIPアドレスにリダイレクトされてしまいます。
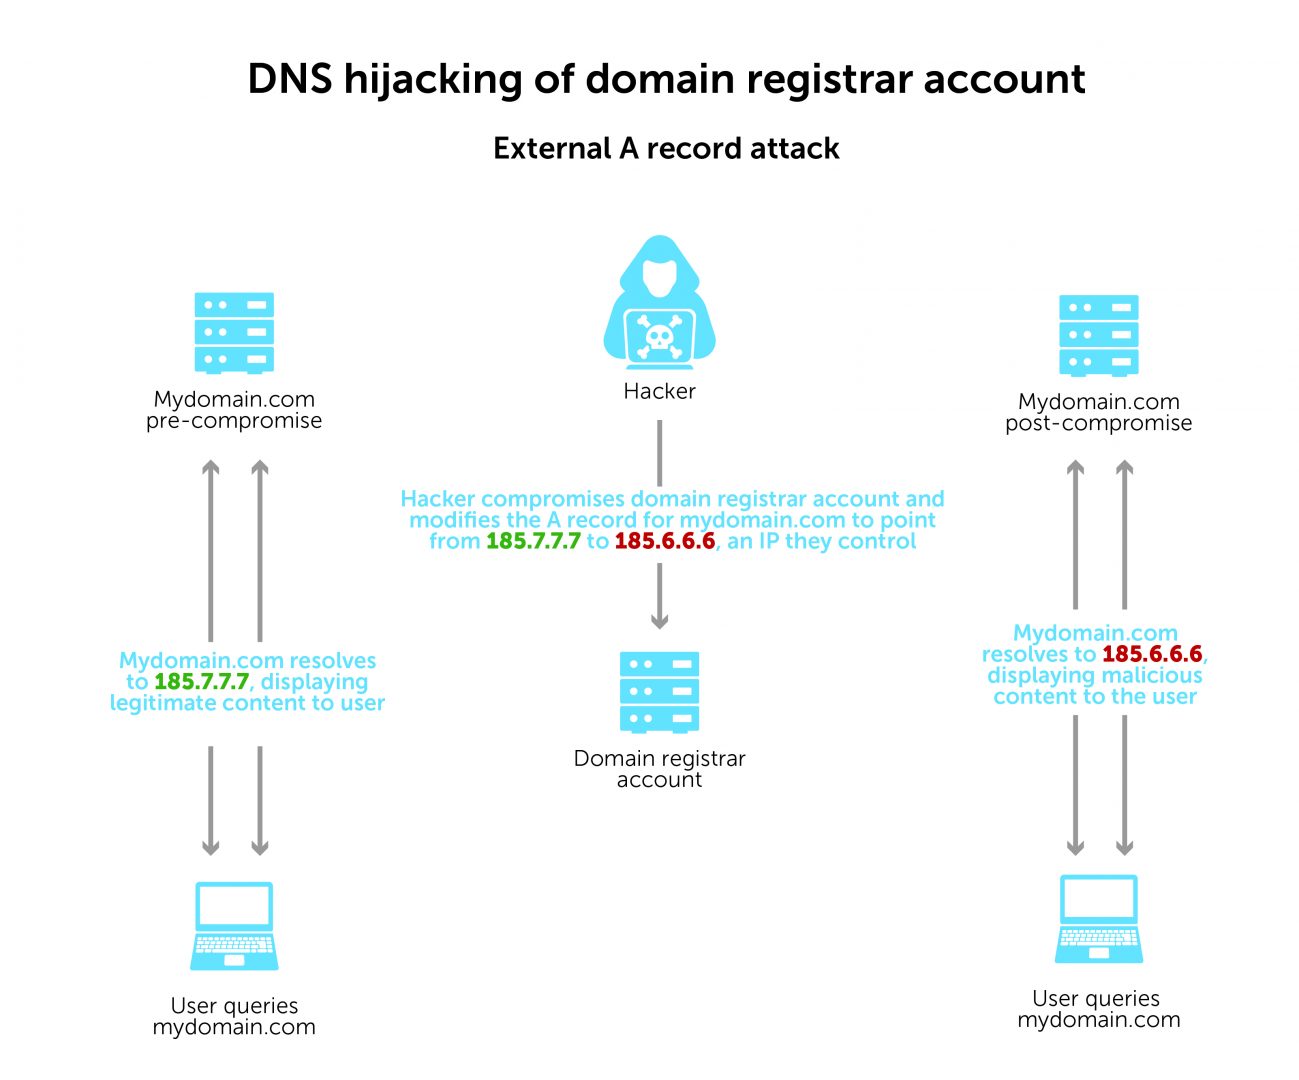
DNSリダイレクトは静的なものですが、ハッカーにとっては設定がはるかに簡単かつ迅速です。
この種の攻撃の一例として、シスコのTalos Intelligence Groupが特定した、いわゆる「Sea Turtle」事件が挙げられます。ある国家が、中東および北アフリカの国家安全保障機関のAレコードを改ざんし、認証情報を取得しようとする高度な攻撃を行いました。
さらに、FireEyeは、これら2種類の外部攻撃(Sea Turtleを含む)を併用した、より広範なDNSインフラハイジャックキャンペーンを明らかにしました。このキャンペーンは、政府機関、通信事業者、インターネットサービスプロバイダーが所有する数十のドメインに影響を及ぼしました。今後の侵入を容易にするため、攻撃者は被害者のドメイン名に対する有効な暗号化証明書も入手していました。
内部からの攻撃
あまり一般的ではありませんが、依然として脅威となるのが、3つ目のタイプである内部からの攻撃です。
一般的な企業ネットワークでは、ルーターがDHCPを使用してデバイスにIPアドレスとDNSサーバーを動的に割り当てます。DNSリクエスト(クエリとも呼ばれます)は、事前に定義されたリゾルバーに送信され、応答が取得されます。ハッカーがルーターへのアクセス権を取得した場合、DHCP設定を変更することが可能です。その結果、デバイスに対して、攻撃者が制御するDNSサーバーを使用するよう指示することが可能になります。
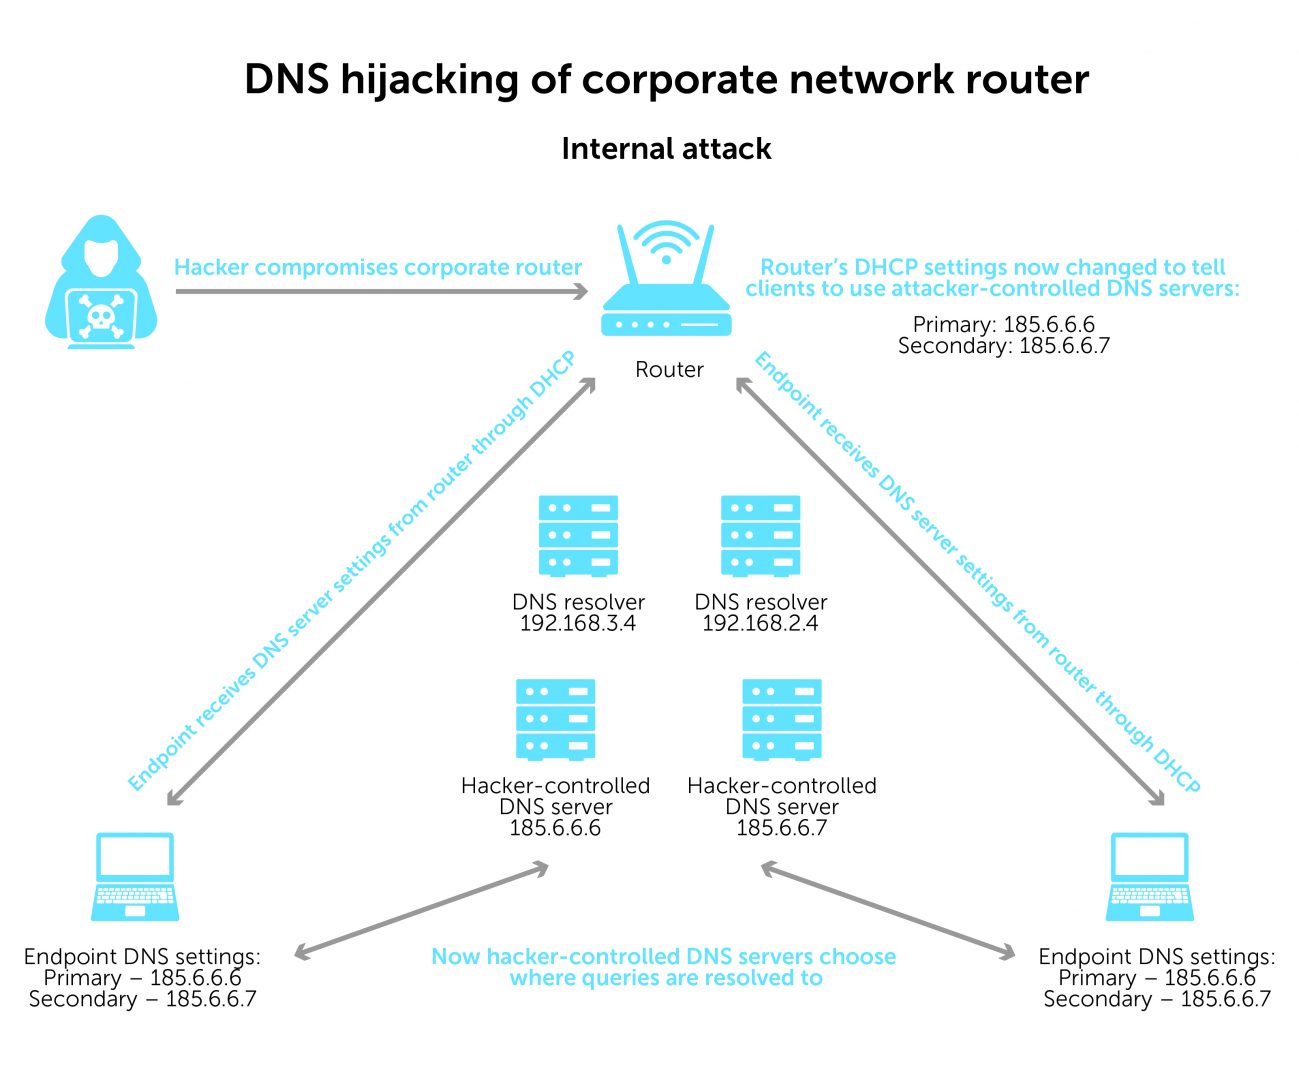
例えば、ネットワーク上のユーザーが Gmail.com にアクセスしようとすると、ハッカーはそのユーザーを偽の Gmail.com ページにリダイレクトする可能性があります。見た目は Gmail.com のように見えますが、バックエンドの IP アドレスは全く異なるものになります。
企業では通常、ルーターのセキュリティ対策を講じています。しかし、悪意のある攻撃者は、侵害されたルーターを利用してDNSを乗っ取ることが可能です。さらに悪いことに、組織のインターネットトラフィック全体を制御することさえ可能になります。
DNSハイジャックからネットワークを守る方法
侵害されたDNSからネットワークを保護するために取るべき手順を以下に示します:
DNSトラフィックを監視しましょう。このような高度な攻撃を検知するには、DNSトラフィックに対する同等の高度な可視性が必要です。
クエリだけでなく、DNS応答データも確認してください。発信クエリのログ記録は第一歩ですが、理想的には応答データも必要です。応答データのパターンを分析することで、この種の攻撃の兆候を特定できます。応答内容は、発信元ホストが予想していたものとは異なる可能性が高いでしょう。
再帰DNSサーバーのセキュリティを強化してください。適切なアーキテクチャ(DNSSECの利用を含む)、アクセス制御、または物理的なデバイス機能を活用することで、再帰サーバーを不正なアクセスや改ざんから保護できます。
ドメイン登録業者のアカウントで多要素認証を有効にしてください。攻撃者がすべての認証要素を揃えることを困難にすることで、不正なアクセスを防ぎましょう。
レジストリロックサービスを利用してください。これにより、DNSレコードに変更を加える前に、許可を求めるアウトオブバンド通知が送信されます。変更を行うには、認証済みの連絡担当者が必要です。
BlueCatのプラットフォームを活用して、DNSハイジャックを未然に防ぎましょう
BlueCatプラットフォームの機能を活用することで、ネットワークハイジャックからさらに保護し、攻撃を未然に防ぐことができます。
DNS アクティビティのパターンをより詳細に把握する
BlueCatのプラットフォームによるDNS設定とアクティビティの包括的な可視化により、データパターンに細心の注意を払うことができます。サービスポイントは、応答データを含むDNSトラフィックの包括的なログを収集します。もし、DNSリゾルバーが自社サーバーではなく、ハッカーが制御するDNSサーバーにトラフィックを送信している場合、DNSログの量が大幅に減少することが確認できます。
一部のお客様は、DNSログをネットワークセキュリティ情報イベント管理(SIEM)ツールに送信しています。例えば、SplunkはBlueCatとシームレスに連携します。SIEMを使用すれば、この種の異常に対してアラートを設定することができます。
既知の悪質なDNSサーバーをブロックするポリシーを設定する
BlueCatのプラットフォームでは、ポリシーを設定することができます。これには、評判の悪いDNSサーバーの監視やブロックが含まれます。
この例では、クエリセクションにbluecatnetworks.comに対するDNSクエリが表示されています。また、応答セクションには、bluecatnetworks.comからの応答と、当社のIPアドレス「104.239.197.100」が表示されています。
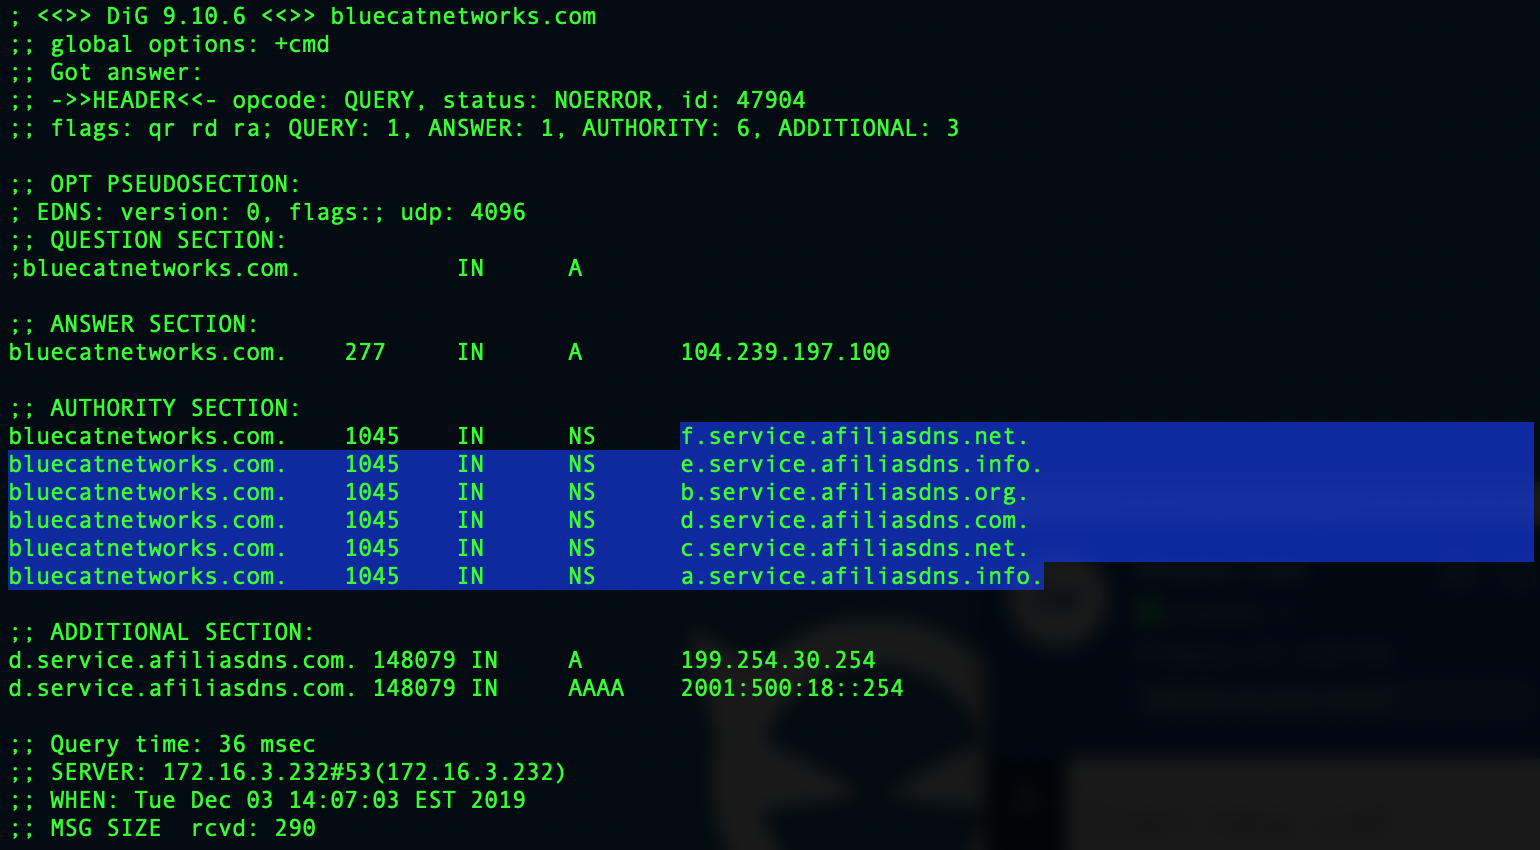
「オーソリティ」セクションには、そのクエリの解決に使用されたDNSサーバーが表示されます。ハイジャックが発生した場合、それらのDNSサーバーは通常、認識できないものとなります。BlueCatでは、ポリシーを設定することで、それらのサーバーが使用された際にアラートを送信したり、完全にブロックしたりすることが可能です。
BlueCatプラットフォームのDNSセキュリティ上のメリットについて詳しく知るか、攻撃対象領域を縮小する方法については以下の動画をご覧ください。 [email protected] [email protected]
