
NXDOMAIN応答から得られる情報
基本的に、NXDOMAIN応答は「そのサイトは存在しない」ことを意味します。しかし、これはネットワークのセキュリティに関する重要な手がかりにもなり得ます。


 主なポイント要点はAIの支援により生成されています。自動生成された要約には、時折誤りがあったり、重要な文脈が抜け落ちたりする場合があるため、完全な情報を得るには、必ずブログ記事の全文をご参照ください。
本記事は、インターネットユーザーが遭遇するNXDOMAINエラーと、ネットワーク管理者がこのDNS応答をセキュリティおよびパフォーマンス監視に活用できる方法を説明しています。NXDOMAIN応答のパターン分析により、マルウェアのビーコン活動、APTによる偵察、ゾーン同期の問題などの潜在的な脅威やネットワーク問題を早期に検出できます。統合DNS管理システムを通じてDNSログデータを一元化し検索可能にすることで、管理者はNXDOMAINパターンから根本原因を特定し、ネットワークの健全性とセキュリティを維持できます。
NXDOMAINエラーとは何を意味しますか?
NXDOMAINは「Non-Existent Domain」の略で、DNSクエリで参照されたドメイン名が存在しないことを示すDNS応答です。この応答は権威ネームサーバーのみが返すことができます。一般的には、ウェブアドレスの入力ミスや、存在しないウェブサイトへのアクセス試行で発生します。しかし、ネットワーク管理者にとっては、継続的に発生するNXDOMAIN応答がセキュリティ上の脆弱性やネットワークの問題を示す早期兆候となる可能性があります。適切なDNSセキュリティツールを導入すれば、これらの失敗応答から貴重なセキュリティ情報を抽出できます。
マルウェアのビーコン活動がNXDOMAIN応答とどのように関連していますか?
マルウェアはドメイン生成アルゴリズム(DGA)を使用して、コマンド&コントロール(C&C)システムから指示を受けるための新しいドメインを生成します。マルウェアは応答が得られるドメインを見つけるために一連のドメインを試行しますが、多くの場合実在しないドメインへのクエリが返されます。定期的かつ継続的に発生するNXDOMAIN応答、特に不審なトップレベルドメインや既知の悪意あるサイトから送信されている場合は、デバイスがマルウェアに感染している可能性を示す手がかりとなります。
ネットワーク管理者がNXDOMAIN応答をどのように活用すべきですか?
ネットワーク管理者は、NXDOMAINパターンを分析して脅威やパフォーマンス問題を特定できます。統合DNS管理システムが全DNSログデータを単一の場所に集約することで、Microsoft DNSやBINDなどの分散型インフラの場合よりもはるかに効率的にデータを検索・分析できます。NXDOMAINパターンの分析により、マルウェア感染の発見、APTによる偵察活動の検知、ゾーン同期の問題解決に役立ちます。これにより、ネットワーク内の脅威を早期に発見でき、帯域幅コストの削減やパフォーマンス問題の改善にも貢献します。
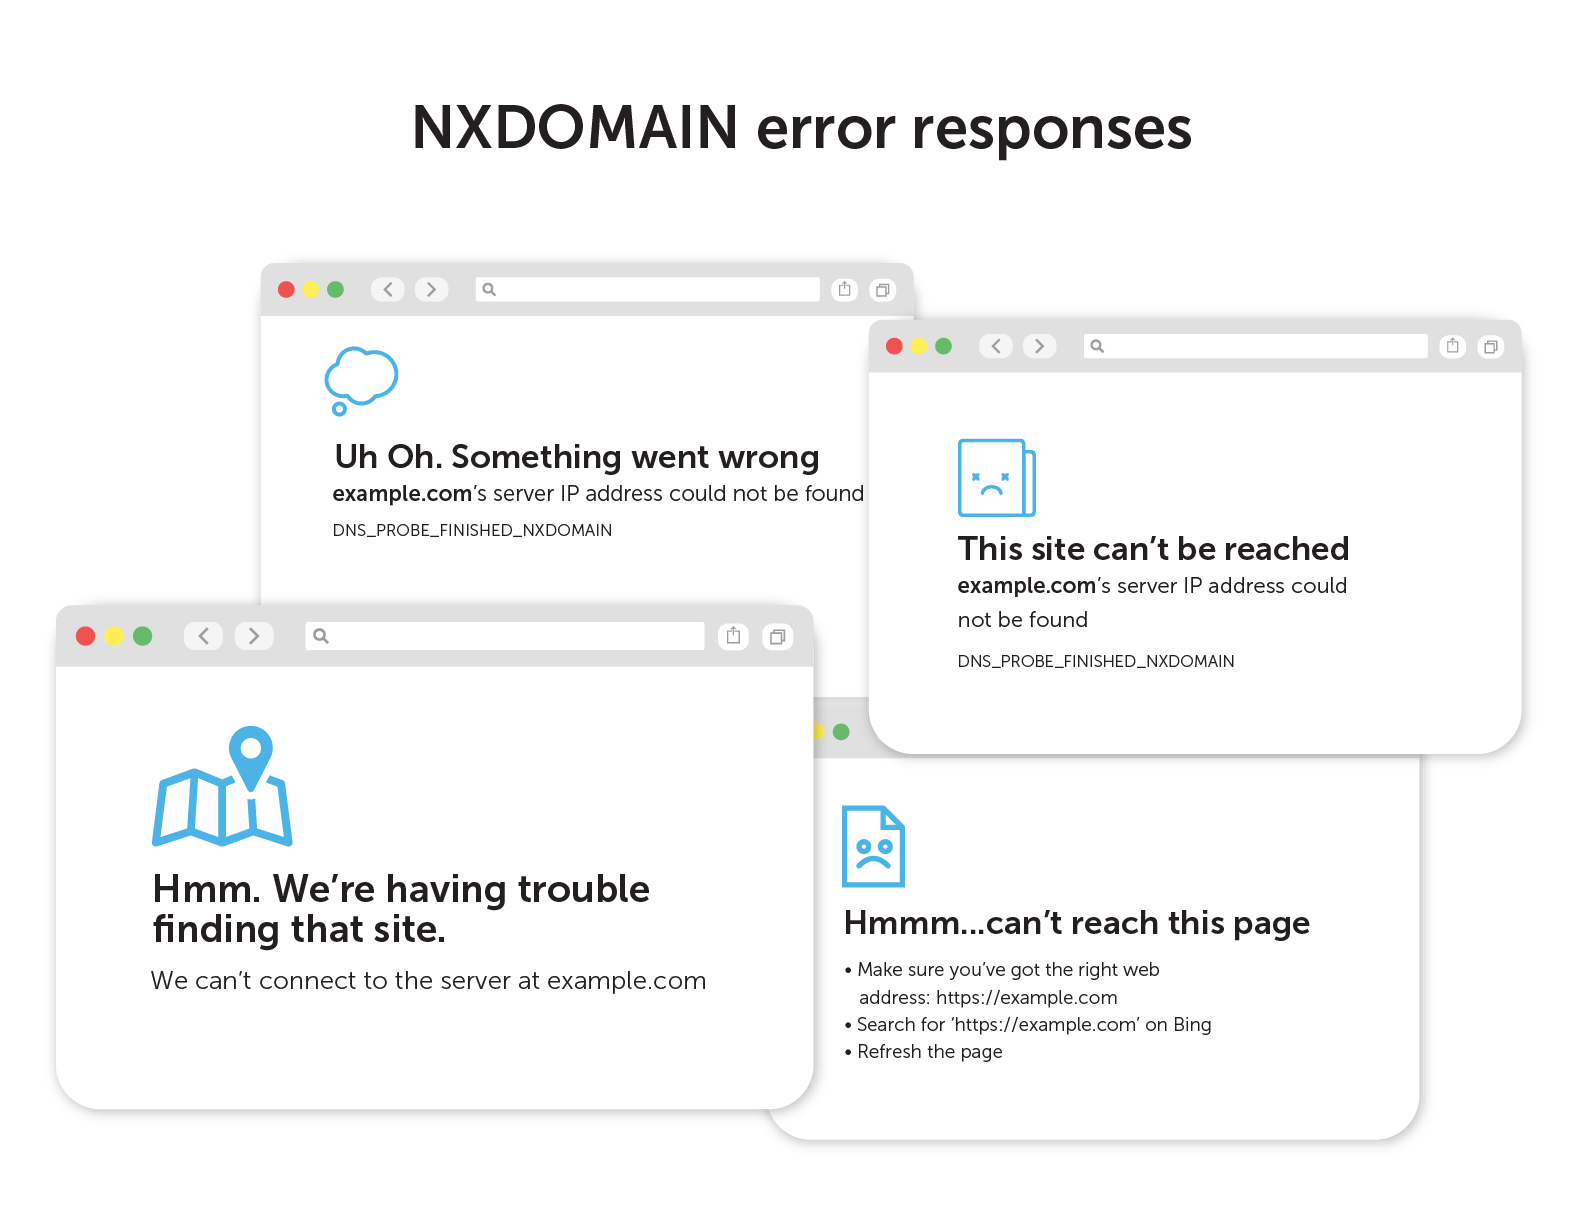
Webブラウザで「悲しいドキュメント」や「雲の形をした吹き出し」が表示された場合は、おそらくNXDOMAINエラーが発生しているでしょう。
NXDOMAINとは、インターネットが「その質問に対する答えは存在しません」と率直に伝える方法です。 技術的には、ドメインネームシステム(DNS)クエリで参照されたドメイン名が存在しないことを意味します。NXDOMAIN(非存在ドメインの略)は、権威ネームサーバーのみが返せる応答です。
一方、ドメイン名が存在する場合、ネームサーバーとDNSリゾルバーは連携して、NOERRORという肯定的な応答を返します。 また、DNSクエリに対する具体的なIPアドレスの回答も返されます。(具体的な回答を伴わない「NOERROR」応答を受け取る場合もあります。これは、ドメインは存在するが、要求されたDNSレコードタイプが存在しない場合に発生します。)
本記事では、管理者がNXDOMAIN応答をどのように活用できるかを検証します。さらに、NXDOMAIN応答が具体的に何を示唆しているのかについて、具体的な事例を交えて掘り下げます。最後に、ネットワークの健全性を維持するために、NXDOMAINへの注意を払うことの重要性についても触れます。
NXDOMAIN応答の活用
一般的なインターネットユーザーにとって、NXDOMAINは通常、Webアドレスの入力ミスによるものです。あるいは、もはや存在しないWebサイトにアクセスしようとした結果である場合もあります。 せいぜい、ちょっとした不便に過ぎません。(逆に、ウェブアドレスの入力ミスが原因でクエリがサイトに解決されてしまった場合は、タイポスクワッティングの被害に遭っている可能性があります。)
ネットワークおよびセキュリティ管理者にとって、NXDOMAIN応答ははるかに興味深いものとなり得ます。 継続的に発生するNXDOMAINメッセージは、実際にはネットワークの問題やセキュリティ上の脆弱性を示す早期の兆候となる可能性があります。適切なDNSセキュリティツールを導入すれば、こうした失敗した応答は貴重なデータの宝庫となります。(一部の悪質なISPは、DNSハイジャックの手法を用いて、NXDOMAINをビジネスチャンスに変えようとしていることさえあります!)
DNSエラー応答を分析してセキュリティやネットワークパフォーマンスの問題を特定するには、DNSログからの包括的なデータが必要です。そして、そのデータは検索しやすい形式でなければならないのです。
これは、Microsoft DNSやBINDのような分散型ネットワークインフラで運用している企業にとっては、非常に困難な課題です。このような状況では、個々のDNSサーバーから手動でDNSログを収集する必要があり、これは時間のかかる作業となります。企業全体で統一されたDNSサービスが稼働していれば、はるかに簡単になります。そのサービスは、すべてのデータを単一の場所に集約してくれるからです。
NXDOMAINは、具体的に何を意味しているのでしょうか?
適切なDNS応答データをすぐに利用できるようになれば、パターンを検索できます。それらのパターンから、DNSリクエストの失敗の根本原因に関する詳細を明らかにすることができます。
NXDOMAIN応答が示唆している可能性のある内容は、以下の通りです:
ビーコン
マルウェアは、コマンド&コントロール(C&C)システムから指示を受けようとします。しかし、マルウェアは常に最新のドメインを把握しているわけではありません。ドメイン生成アルゴリズム(DGA)を使用してブロックを回避するマルウェアの事例は数多く報告されています。
DGAは、インターネット上で新しいドメインを生成・登録します。マルウェアは同様のアルゴリズムを使用し、応答が得られるドメインを見つけるために一連のドメインを試行します。多くの場合、インストールされたマルウェアは、ある程度一定のスケジュールでビーコンを送信します。
持続的かつ定期的に発生するNXDOMAIN応答は、デバイスが感染している可能性を示す手がかりとなります。特に、不審なトップレベルドメインや既知の悪意あるサイトから送信されている場合はなおさらです。存在するドメインがアルゴリズムによって生成された可能性を評価するための統計的手法がいくつか存在します。
偵察と横方向の移動
高度な持続的脅威(APT)は、多くの場合、ネットワークの背後で潜伏しています。これらの脅威は、貴重な情報を探し出し、データを外部へ持ち出す方法を模索しながら、時機を待っています。そのマッピングプロセスには、多くの場合、かなりの試行錯誤が伴います。
ローカルDNSサービスから、すべて単一のクライアントに起因するNXDOMAIN応答が継続的に返される場合は、何らかの兆候である可能性があります。PTRクエリを使用すれば、ネットワークのリバースエンジニアリングや、注目すべきホスト名の抽出が可能です。
ゾーン同期の問題
DNSゾーンは、遅延を低減し信頼性を高めるために、多くのサーバー間で複製されることがよくあります。これらのゾーンの同期がずれてしまうと、一部のユーザーには正しい応答が返される一方で、DNS解決パスを処理する権威サーバーによっては、同じ宛先に対して他のユーザーにはNXDOMAINが返されることになります。
内部のイースト-ウエストネットワークトラフィックを可視化できなければ、こうしたケースのデバッグは非常に困難です。ネットワーク管理者は、クライアント、ネットワーク、サーバー間の特定の経路を追跡する能力を必要としています。
NXDOMAINもまた、シグナルとなり得ます
特定の正常なプロセスでは、DNSリソースレコードの存在を、何を行うか、あるいは行わないかの判断指標として利用しています。応答の有無によって、クライアントの動作が決まります。応答には、コンテンツキャッシュのアドレスなどの情報が含まれる場合もあります。
WPAD
Webプロキシ自動検出(WPAD)は、クライアントがアドレスを検出できるようにする特別なドメインです。その目的は、Webプロキシの設定ファイルの場所を取得することです。通常、クライアントは設定されたすべてのDNS検索ドメインに対して、このレコードを見つけようと試みます。企業環境では、これにより数百万件ものNXDOMAIN応答が発生することがよくあります。
ISATAP
MicrosoftのISATAP(Intra-Site Automatic Tunnel Addressing Protocol)は、IPv4アドレスからリンクローカルIPv6アドレスを生成します。 さらに、IPv4上でネイバーディスカバリを実行します。この際、ISATAPが設定されている場合にのみ応答が返される特別なドメイン名を使用します。その結果、このプロセスによって大量のNXDOMAIN応答が生成されることがよくあります。
一見すると問題のように見えるかもしれません。しかし、このケースでは、これは完了したクエリであり、実際には興味深い事象を示しています。
DNS over HTTPS
Mozillaには、Firefoxに対してDNS over HTTPS(DOH)を使用しないよう指示するカナリアドメイン(use-application-dns.net)があります。ネットワーク管理者は、DOHを無効にするために、このレコードに対してNXDOMAINを返すようDNSを設定できます。
NXDOMAINへの注意を怠らない
一般的に、NXDOMAIN応答のパターンは、脅威ハンターやセキュリティ担当者にとって最も注目すべきものです。多くの場合、何か異常が発生していることを示す最初の兆候は、これまで一貫してクエリされていたドメイン名に対して、突然NXDOMAIN応答が返され始めることです。
NXDOMAINのルックアップが行われない場合、統合DNS管理システムはNXDOMAINやその他のDNS応答コードのパターンを分析することができます。確かに、DNSデータに注目することは、ほぼ即座に成果をもたらします。ネットワーク内のマルウェアの発見、帯域幅コストの削減、パフォーマンス問題の解消に役立ちます。
DNSネットワークセキュリティソリューションや、サービスポイントを通じてDNSデータを収集するBlueCat独自の方法について、詳細をご覧ください。