
最も一般的な8つのDNSレコードタイプを知っておきましょう
DNSレコードの種類は数十にも及びます。最も一般的なものを理解することで、脅威を検知し、ネットワーク上で何が起きているかを常に把握するのに役立ちます。


 主なポイント要点はAIの支援により生成されています。自動生成された要約には、時折誤りがあったり、重要な文脈が抜け落ちたりする場合があるため、完全な情報を得るには、必ずブログ記事の全文をご参照ください。
本記事では、最も一般的な8つのDNSレコードタイプ(A、AAAA、CNAME、PTR、NS、MX、SOA、TXT)について包括的な概要を提示し、各レコードタイプの機能とネットワーク運用における役割を解説します。 DNSレコードは、適切に分析すれば企業ネットワーク上の脅威や異常を明らかにできる貴重な情報を含んでいるため、ネットワークセキュリティにおいて極めて重要です。BlueCatのプラットフォームを利用することで、組織は統一されたインターフェースを通じてDNSトラフィックを監視、管理、調査することが可能になり、セキュリティチームは、現在多くの企業が見落としているDNSデータを分析して脅威ハンティングを行うことができます。
What are the eight most common DNS record types discussed in this article?
The eight common DNS record types are: A (maps domain names to IPv4 addresses), AAAA (maps domain names to IPv6 addresses), CNAME (redirects a domain to a different domain), PTR (resolves IPv4 or IPv6 addresses to domain names), NS (provides a list of authoritative name servers), MX (provides domain names of mail servers), SOA (provides important details about a DNS zone), and TXT (provides descriptive information in text format). Understanding these record types helps network administrators recognize when they are out of place or being misused, which is critical for network security and threat detection.
How can DNS records be used for network security and threat hunting?
DNS records serve as a valuable source of security intelligence because they contain detailed information about network activity and communications. By analyzing DNS data, security teams can identify anomalies, unusual patterns, and potentially malicious activity. For example, anomalous PTR activity can indicate performance issues, while TXT records can hide malicious commands used in DNS tunneling attacks. BlueCat’s Intelligent Security platform enables organizations to investigate DNS traffic intelligence to uncover threats that most enterprises currently overlook through what the article calls a ‘DNS Dumpster dive.’
What role does BlueCat play in managing and analyzing DNS records?
BlueCat’s platform provides a unified interface to manage, visualize, organize, filter, and monitor every DNS record query on an enterprise network. Through a single pane of glass, administrators can manage DNS traffic and configurations across their entire infrastructure. The Intelligent Security platform specifically helps organizations investigate DNS traffic intelligence to identify possible threats lurking on their networks, enabling more effective threat hunting by analyzing the DNS data that most enterprises currently neglect.
DNSを知ろう:主要な8つのDNSレコード入門
DNSレコードは、サーバーに対してDNSクエリにどのように応答すべきかを正確に指示します。
レコードの種類は数十にも及びます。そのうちの少なくとも一部についてより深く理解することで、ネットワーク上で何が起きているかをより的確に把握できるようになります。どのレコードの種類がどの種類のアクティビティに対応しているかを知っていれば、それらが不自然であったり、誤った方法で使用されていたりする場合を見分けることができます。
最も重要なのは、DNSデータがネットワークセキュリティにおける「宝の山」であるということです。DNSデータを掘り起こすことで、ネットワーク上の脅威を特定するのに役立ちます。
この記事では、DNSレコードの概要を簡単に説明します。その後、8つの一般的なレコードタイプについてそれぞれ詳しく掘り下げていきます。最後に、BlueCatがこれらすべてをより深く理解する上でどのように役立つかについて触れます。
DNSレコードの概要
DNS(ドメインネームシステム)レコードは、正式にはリソースレコードと呼ばれます。さらに、BlueCatのプラットフォームでは、これらを「DNSクエリタイプ」と分類しています。これらの名称は、互換性を持って使用されています。
公式のリソースレコードタイプは約90種類あります。その多くは現在、廃止されています。さらに、DNSクエリの認証と完全性を確保する仕組みであるDNSSECも、特定のレコードタイプを使用しています。
DNSサーバーはレコードを保存しています。デバイスからDNSクエリが送信されると、そのクエリはDNSサーバーやリゾルバーの助けを借りて、それらのレコードから応答を受け取ります。
繰り返し目にするレコードは8つあります。A、AAAA、CNAME、PTR、NS、MX、SOA、そしてTXTです。ここではこれらに焦点を当てていきます。さあ、始めましょう!
| DNS Record | Description |
|---|---|
| A | Maps domain names to IPv4 addresses |
| AAAA | Maps domain names to IPv6 addresses |
| CNAME | Redirects a domain to a different domain |
| PTR | Resolves IPv4 or IPv6 addresses to domain names |
| NS | Provides a list of the authoritative name servers responsible for the domain |
| MX | Provides the domain names of mail servers that receive emails on behalf of a domain |
| SOA | Provides important details about a DNS zone; required for every DNS zone |
| TXT | Provides any type of descriptive information in text format |
一般的なDNSレコードの種類
ネットワーク分野に携わる管理者や関係者が日常的に遭遇する、その他の一般的なレコードの種類もあります。それらについて、これから詳しく見ていきましょう。
CNAME
正規名(CNAME)レコードは、あるドメインを別のドメインにリダイレクトします。
例えば、ユーザーがウェブブラウザに「bluecat.ca」と入力したとします。そのドメインを当社が所有しており、代わりに「bluecatnetworks.com」へリダイレクトしたいとします。CNAMEレコードは、ユーザーのデバイスに対して「実は、あなたが本当にアクセスしたいのはこのドメイン、bluecatnetworks.comです」と伝える役割を果たします。
確かに、1つの企業が類似した名前のドメインを複数登録している場合、正規名レコードは特に役立ちます。
PTR
PTR(ポインタ)レコードは、AレコードやAAAAレコードの逆引きに相当します。PTRレコードは、IPv4またはIPv6アドレスをドメイン名に解決します。逆DNSルックアップでは、PTRレコードが使用されます。
管理者は通常、社内ネットワーク上のIPアドレスに対してPTRレコードを使用します。これにより、IPアドレスを簡単に検索し、ネットワーク上でどのドメインにマッピングされているかを確認できます。
さらに、ネットワーク上で異常なPTRアクティビティが相次ぐ場合は、パフォーマンス上の問題を示している可能性があります。
NS
ネームサーバー(NS)レコードは、クエリの対象となっているドメインを担当する権威DNSサーバー(ネームサーバーとも呼ばれる)のリストを提供します。DNSクエリチェーンの末端において、権威ネームサーバーはDNSリソースレコードに関する最終的な決定権者となります。 ユーザーがbluecatnetworks.comを検索するたびに、検索チェーンのどこかで既にキャッシュされていない限り、そのデバイスは回答を得るために当社の権威ネームサーバーにアクセスします。
さらに、NSレコードが指し示すのはIPアドレスではなく、ネームサーバーのドメインであるという点に留意することが重要です。
MX
メールエクスチェンジャー(MX)レコードには、ドメインに代わって電子メールを受信するメールサーバーのドメイン名が格納されています。
これらのレコードは、正規のメールサーバーを特定するのに役立ちます。MXレコードは、特にメールサーバーの設定において、「MXエントリ」と呼ばれることもあります。
SOA
すべてのDNSゾーンには、Start of Authority(SOA)レコードが必要です。RFC 1035では、SOAレコードのフォーマットが規定されています。
SOAレコードには、プライマリ権威ネームサーバーや管理者のメールアドレスなど、ゾーンに関する重要な情報が格納されています。
さらに、SOAレコードはゾーン転送に不可欠であり、複数のDNSサーバー間でのDNS設定情報の複製を制御するのに役立ちます。SOAレコードにはゾーンのシリアル番号が含まれており、これはセカンダリネームサーバーにとって重要な手がかりとなります。シリアル番号が増加した場合、セカンダリネームサーバーはゾーンが更新されたものと判断し、ゾーン転送を開始します。
TXT
テキスト(TXT)レコードには、あらゆる種類の説明情報をテキスト形式で保存できます。たとえば、ネットワーク型ウイルス対策プロバイダーは、TXTレコードを使用して情報の送受信を行うことができます。さらに、TXTレコードでは、送信者ポリシーフレームワーク(SPF)を使用して、承認されたメールサーバーを公開することがよくあります。その結果、SPFは、スパマーが貴社のドメインを装ってメールを送信することを防ぐのに役立ちます。
TXTレコードはあらゆる情報を格納できるからこそ、悪意のあるコマンドを隠すことも可能です。その結果、DNSトンネリングを行うサイバー犯罪者にとって魅力的な標的となり得ます。
AレコードおよびAAAAレコード
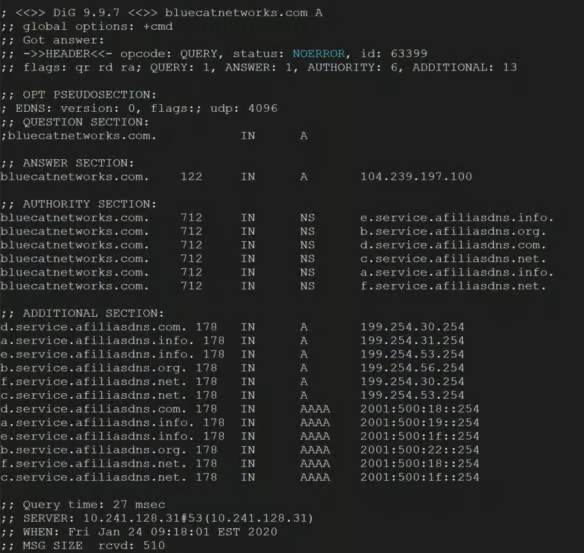
まず、アドレス(A)レコードは、断トツで最も一般的なレコードタイプです。簡単に言えば、Aレコードはドメイン名をIPv4アドレスに紐づけるものです。
第二に、インターネットが徐々にIPv6へ移行するにつれ、AAAAレコード(「クワッドA」と発音)が登場しています。AAAAレコードは、Aレコードに相当するIPv6のレコードであり、ドメイン名をIPv6アドレスにマッピングする役割を担っています。
一般のエンドユーザーが目にすることができるのは、せいぜいアドレスレコード程度です。(もちろん、「目にする」という表現さえ大げさかもしれません。DNSの処理はバックグラウンドで行われ、一般的なインターネットユーザーには気づかれないからです。)
BlueCat を使用して DNS レコードを管理する
BlueCatプラットフォームは、DNSトラフィックや設定を監視・管理するための強力な機能を提供します。単一のインターフェースを通じて、企業ネットワーク上のあらゆるDNSレコードクエリを管理、可視化、整理、フィルタリング、監視することができます。
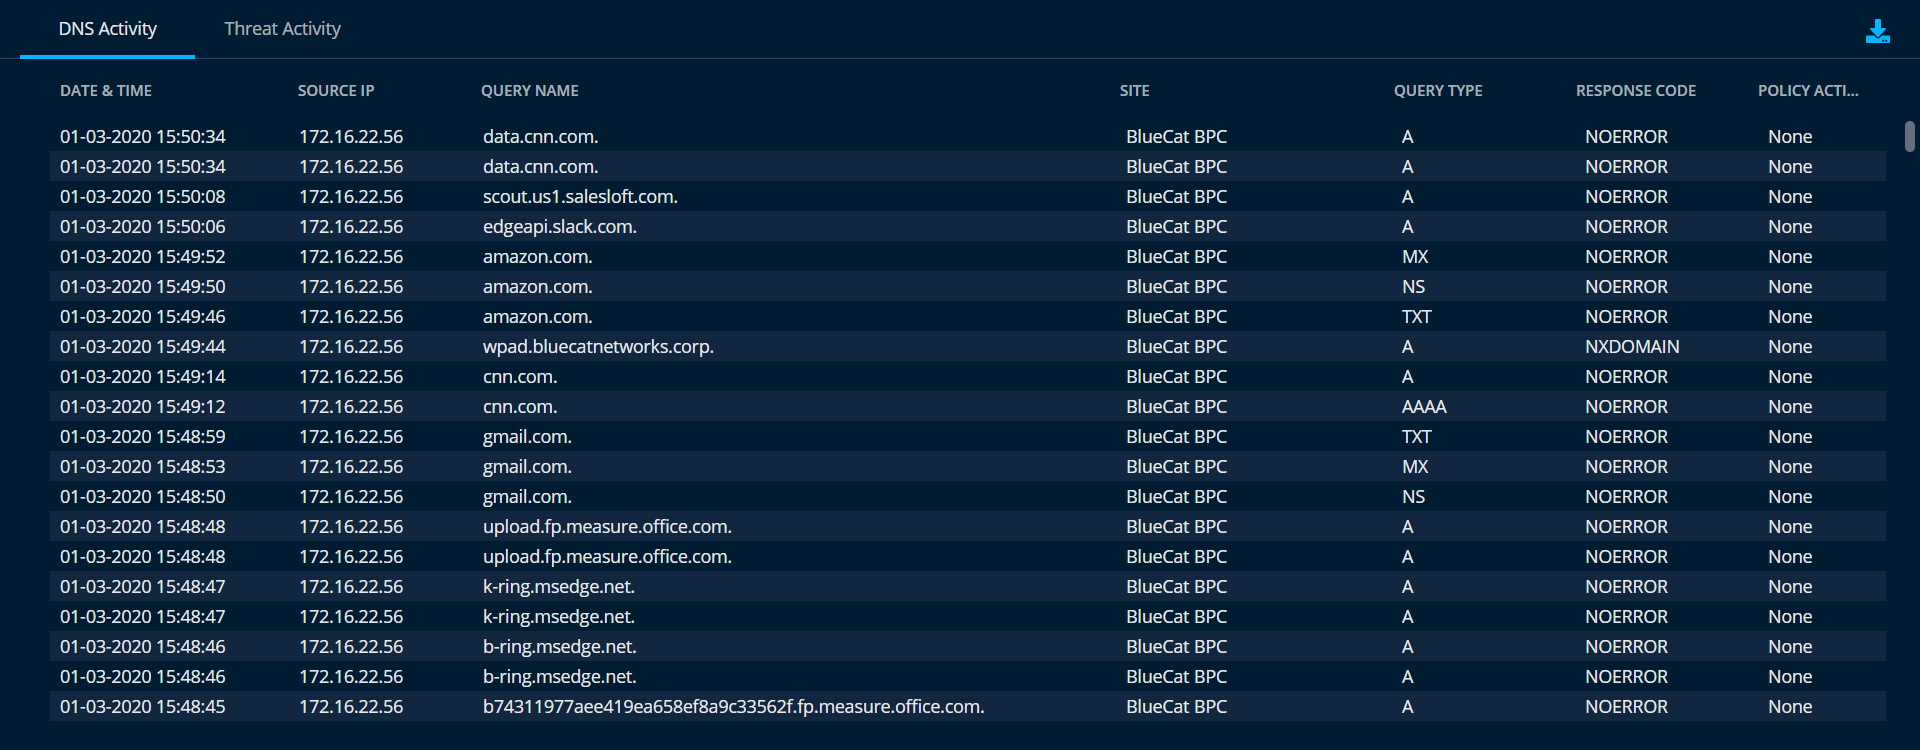
確かに、BlueCatのインテリジェント・セキュリティ・プラットフォームを使えば、DNSトラフィックから得られるあらゆる情報をより容易に調査し、ネットワークに潜む潜在的な脅威を発見することができます。驚くべきことに、ほとんどの企業は、サイバー脅威の検知のために自社のDNSデータを分析したことがありません。私たちはこれを「DNSダンプスターダイブ」と呼んでいます。