エンタープライズチームは、ガバナンスが確立され、監査対応可能なIPAMワークフローと承認プロセスをどのように構築すればよいでしょうか?
複数のチームが別々のツールやコンソールを通じて同じIPアドレス空間を変更すると、競合や管理の死角が生じます。管理されたワークフローは、範囲を限定した承認と完全な監査証跡によってこの問題を解決し、Micetroは、すでに稼働しているDNSおよびDHCPサーバーの上にレイヤーとしてこれを提供します。
なぜ、組み込みのDNSおよびDHCPコンソールではガバナンスが不十分なのでしょうか?
組み込みのコンソールは基本的な処理は行えますが、堅牢な監査機能や、サーバーを横断する単一のインターフェース、あるいは各ユーザーが操作できる範囲を制限するのに十分な細かさのロールベースのアクセス制御を提供することはほとんどありません。 環境が拡大するにつれ、こうしたギャップが日常的な管理業務をリスクへと変えてしまいます。
国際通貨基金(IMF)は、長年にわたり標準的なサーバーツール上でDNSとDHCPを運用してきた結果、それらのツールの処理能力が追いつかなくなりました。同チームの要望は、堅牢な監査機能、サーバーを横断する単一のインターフェース、きめ細かなロールベースのアクセス制御、そしてスプリットスコープDHCPの管理の簡素化でした。
この回答には、既存のシステムを置き換える必要はありませんでした。既存のDNSおよびDHCPサーバー、ディレクトリコントローラーの上に管理層を構築することで、IPアドレス空間の統一された論理ビューを提供し、規制要件を満たすために、すべての変更を時系列順にリアルタイムで記録しました。
International Monetary Fund improves DNS and DHCP stability with Micetro
Discover how the International Monetary Fund boosted infrastructure stability and simplified DNS and DHCP operations using Micetro’s centralized…
小規模なITチームは、すべての拠点において、誰が何を、なぜ変更したのかをどのように把握すればよいでしょうか?
まず標準化を行い、その後自動的に文書化します。 一貫性のあるインフラストラクチャは、個々のサイトでの単発的な問題を減らすのに役立ち、組み込みのドキュメント機能により、各変更の「誰が」「なぜ」という情報が特定の人の頭の中だけに留まることを防ぎます。
ファーミントン市立学校区は、約10名のスペシャリストと2名のディレクターからなるチームで、18校と12,000台以上のデバイスを運営しています。同区のリーダーたちは、個々の拠点で突発的な問題が発生しないように、またあらゆる変更について誰が、なぜ行ったのかを特定できるようにするため、すべてのネットワークを一元管理下に置きました。
多忙な日には、まずドキュメント作成が後回しにされがちで、重要な詳細が記録されないままになりがちです。組み込みの自動ドキュメント機能は情報を文脈に沿って保持するため、コマンドラインでもWebインターフェースでも使い慣れた技術者が、変更やトラブルシューティングを行うことができます。
約10名の専門家からなるチームが、18の学校にまたがる12,000台以上のデバイスの運用を維持しています。
Farmington Municipal Schools: Keeping up with a class act
Farmington Municipal Schools (FMS), based in Farmington, New Mexico, are a kindergarten-12th grade (K-12) school system with 18 schools within the district.…
支社間でDHCPおよびIPアドレスの権限をどのように委譲すべきですか?
サイトごとに権限を委任します。ネットワーク全体で1つの大まかな権限セットを共有するのではなく、各サイトのアーキテクトは、自身が管理するサイトでのみ変更を行えるようにし、すべての変更を追跡できるようにする必要があります。
多くの企業では、中央コントローラーの下で支社のSD-WANアプライアンスがローカルDHCPサーバーとして機能する、分散型DHCPアーキテクチャを採用しています。これにより、データセンターへのリンクが切断された場合でも支社の業務を継続できますが、ネットワークが拡大するにつれて、サイト間のIP割り当てやリースを追跡することが難しくなります。
SD-WANアプライアンスに組み込まれているアクセス制御は有用ですが、複雑な組織にとっては粗すぎる場合が少なくありません。各サイトのITアーキテクトが指定されたサイトのみに変更を加えられ、すべての変更に監査証跡が残るきめ細かなロール設定により、不正な変更を減らし、チーム同士が互いの業務を妨げることなく作業できるようになります。
Micetro 11.1 boosts DHCP management for Cisco Meraki SD-WAN
Learn how BlueCat Micetro 11.1 can help you overcome the limitations of Cisco Meraki SD-WAN devices to manage your distributed DHCP architecture.
DDIツールが分散していると、一貫性のある変更ガバナンスがなぜこれほど難しくなるのでしょうか?
プラットフォームごとに独自のAPIモデル、管理インターフェース、および特有の癖があるため、同じポリシーをプラットフォームごとに再構築する必要があります。 こうした断片化により、統合が困難になり、自動化が遅れ、あらゆる変更のリスクが高まります。
多くの組織では、オンプレミスサーバー、オープンソースサービス、クラウドプロバイダーが混在する環境において、DNS、DHCP、およびIPアドレス管理を行っています。その結果、チームはベンダー固有のスクリプト、SDK、認証方法を駆使して対応せざるを得ず、各接点での手動設定を通じてエラーが徐々に発生してしまいます。
単一のコントロールプレーンがこれを変えます。すべてのプラットフォームが、Webインターフェースと同じオーケストレーションエンジンを駆動する一貫性のある単一のAPIを通じてアクセス可能になれば、セキュリティおよびコンプライアンスポリシーをあらゆる場所で同じように適用でき、チームは各バックエンドごとに異なるインターフェースを習得することなく、DDIを「コード」として扱うことができます。
Get total control of your DDI infrastructure with Micetro’s unified API
Stop juggling between network tools and use Micetro's RESTful API for complete control over your DDI infrastructure and cloud environment.
ガバナンスが確立され、監査対応が可能なIPAMワークフローを実現するプラットフォームを選ぶ際、チームはどのような点に注目すべきですか?
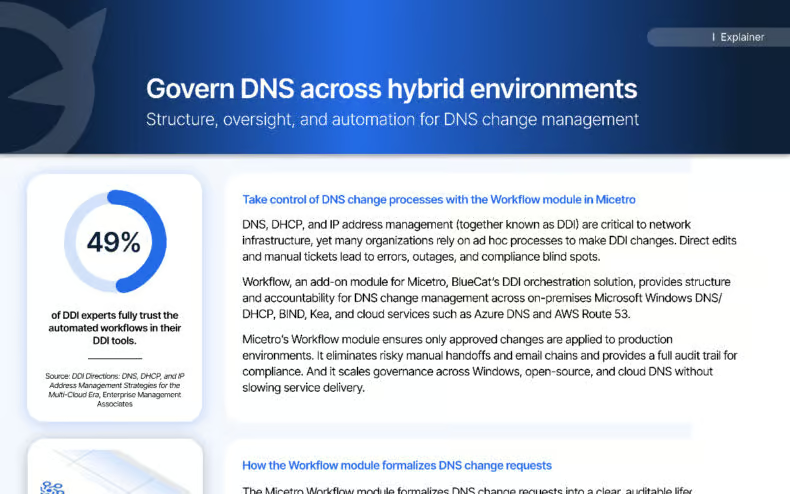
中核となる要件は、変更が提案され、そのゾーンに対する権限を持つ者によって承認され、スケジュールされ、実行され、記録されるという、正式なリクエストのライフサイクルです。 以下の各基準は、このページの冒頭で説明した承認失敗の原因に対応しています。
その場しのぎのプロセスは避けるべきです。直接編集、手動でのチケット作成、メールによる引き継ぎは、エラー、サービス停止、コンプライアンス上の死角を招くからです。そのため、ユーザーがレコードやゾーンの変更を適用するのではなく提案することを義務付け、承認者は編集権限のあるゾーンについてのみ承認を行い、変更は即時またはスケジュールされた時間に実行されるようにしてください。
リクエストID、ユーザー、タイムスタンプ、コメント、結果を記録する監査証跡を必須とし、「保留中」から「適用済み」、「却下」、「失敗」までの状態を明確に区別する必要があります。また、リクエストが未処理の間はアドレスを「保留中」としてマークし、2つのチームが同じアドレスを請求できないようにするとともに、自動化ツールやサービス管理ツールも同様の承認プロセスを通じて変更を送信するようにする必要があります。
DDI専門家の半数弱が、自社のDDIツールに搭載された自動化ワークフローを完全に信頼しています。
Micetro Workflow Module Explainer
Micetro’s Workflow module brings structure, oversight, and automation to DNS change management across on-premises Microsoft Windows DNS/DHCP, BIND, Kea,…
大規模なIT組織は、自律的なチーム同士が同じIPアドレス空間を巡って競合するのをどのように防いでいるのでしょうか?
各チームに、DNSと連携した1つの共有IPAMシステムを提供し、各グループが互いの業務を妨げることなく作業できる十分な細分化を実現します。 エンジニアが、IPがDNSに存在するかどうか、またどのホストがそれを保持しているかを確認できるようになれば、プロビジョニングの信頼性は格段に向上します。
HD Supply では、北米 600 拠点に 15,000 人以上の従業員が 2 つのデータセンターに依存しており、いくつかの自律的なインフラサブチームが、それぞれ独自のオープンソースツールやカスタムツールを使用してサーバー IP を予約していました。 いずれもDNSと連携していなかったため、アドレスがすでに使用されているかどうかを誰も把握できず、重複した割り当てによってユーザーが接続不能になるリスクがありました。
HD SupplyはMicetroを採用しました。これにより、IT各グループは互いの業務を妨げることなく、IP管理にきめ細かく関与できるようになりました。現在、エンジニアはIPを検索し、DNSに存在するかどうかを確認してホストを特定し、データ通信チームは1つのマスターDHCPスコープを数百台のデバイスに公開しています。
HD Supply’s IP space serves more than 15,000 associates working from 600 North American ロケーション and two data centers.
HD Supply: Bringing clarity, simplicity, and efficiency to the IP space
HD Supply found better control of IP provisioning and more efficient server configurations with Micetro by Men&Mice to support its 600 North American…
Micetro
With Micetro, integrate, orchestrate, and automate your current DNS, DHCP, and IPAM network infrastructure via a single web interface.
ネットワークにおけるIPおよびDNSの変更を管理するには、どのアプローチが適切でしょうか?
適切な出発点は、現在どこで管理が機能していないかによって異なります。監査や権限委譲ができないコンソール、単一の権限モデルを共有する支社拠点、レビューを省略する自動化、あるいは共有ビューなしでアドレスを予約しているチームなどです。以下の各アプローチは、これらの課題のいずれかを起点としています。
サイトごとの権限委譲
ルート自動化も同様の承認プロセスを通じて実施
すべてのチームにアドレス空間の統一されたビューを提供する
よくある質問
IPおよびDNSの変更承認プロセスを正式に定める際、チームから最も多く寄せられる質問に対する簡潔な回答です。
まだご質問がありますか?
BlueCatの担当者から具体的な回答を得ましょう。