
El DNS ayudó a detener el ataque del ransomware WannaCry
En 2017, el mundo se enfrentó a un ataque de ransomware que demostró cómo la visibilidad y el control del DNS son fundamentales para cualquier estrategia de seguridad por capas.


 Puntos claveLos puntos clave se generan con la ayuda de la inteligencia artificial. Dado que los resúmenes automáticos pueden contener en ocasiones errores u omitir contexto importante, consulta siempre la entrada completa del blog para obtener toda la información.
El artículo examina cómo el ataque de ransomware WannaCry de 2017 fue contenido gracias a un investigador de seguridad que registró un dominio no registrado, activando inadvertidamente un kill switch del malware mediante DNS sinkholing. El incidente demuestra la importancia crítica del DNS en estrategias de seguridad por capas, permitiendo visibilidad, control y bloqueo del tráfico malicioso desde servidores de comando y control. BlueCat subraya que una defensa integral que abarque perímetros, nube, terminales, red, datos y aplicaciones, combinada con infraestructuras DNS adaptativas, es esencial para identificar amenazas, evaluar riesgos y responder inmediatamente a incidentes de seguridad.
¿Cómo ayudó el DNS a detener el ataque de WannaCry?
El malware WannaCry estaba diseñado para verificar si se ejecutaba en un entorno aislado intentando resolver un dominio no registrado. Cuando un investigador de seguridad registró ese dominio para crear un sinkhole DNS, activó sin querer un kill switch del malware. Esta acción bloqueó el tráfico malicioso al impedir que los servidores de comando y control recibieran consultas DNS de dispositivos infectados. El concepto simple del DNS sinkholing resultó fundamental para frustrar el ataque global que afectó a más de 150 países.
¿Qué es una estrategia de defensa por capas según el artículo?
Una estrategia de defensa por capas es un enfoque integral de seguridad que abarca múltiples dominios: perímetros, nube, terminales, red, datos y aplicaciones. Según el artículo, esta implementación cubre las lagunas en las capacidades individuales de diferentes soluciones de seguridad. El caso WannaCry demostró que herramientas aisladas como sandbox no son suficientes; se necesitan métodos paralelos adicionales que bloqueen intentos de conexión a servidores remotos. BlueCat enfatiza que esta aproximación multicapa es una estrategia inteligente para responsables de seguridad de la información.
¿Qué ventajas ofrece la plataforma BlueCat para responder a incidentes como WannaCry?
La plataforma BlueCat proporciona visibilidad inmediata del movimiento lateral y del paciente cero dentro de redes comprometidas. El artículo indica que una solución de seguridad aprovechando DNS podría haber bloqueado la descarga inicial del malware y identificado rápidamente al primer dispositivo infectado. Con infraestructuras DNS adaptativas, las empresas centralizan y automatizan servicios DNS, permitiendo usar datos del DNS para lograr control superior, cumplimiento normativo y seguridad, facilitando respuestas precisas y prioritarias a dispositivos afectados.
El ataque del ransomware WannaCry de 2017 fue uno de los más devastadores de la década y afectó a particulares y organizaciones de más de 150 países. Paralizó hospitales en el Reino Unido, detuvo líneas de producción y trastornó la vida de las personas.
Pocas horas después de que apareciera el ransomware, un investigador de seguridad de 22 años encontró un dominio no registrado en el código. Tras registrar ese dominio (el fácil de recordar «iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com») para crear un «sinkhole» de DNS con el fin de recopilar datos adicionales, activó sin querer un «kill switch» que ayudó a muchos de los afectados.
El papel esencial del «sinkholing» del DNS
El papel que desempeñó el DNS a la hora de frustrar este ataque es fascinante. El malware estaba diseñado para intentar resolver un dominio no registrado con el fin de comprobar si se estaba ejecutando en un entorno aislado. Si el dominio malicioso existía, WannaCry se detenía para evitar que se revelara cualquier otro comportamiento.
Cuando el investigador gastó 10 dólares en registrar el dominio, su única intención era configurar un servidor «sinkhole» para recopilar información adicional. Sin embargo, al hacerlo, activó esa comprobación en el entorno aislado. En última instancia, eso frustró el ataque al bloquear el tráfico malicioso procedente de un único servidor DNS. Unos conceptos y acciones sencillos relacionados con el DNS resultaron fundamentales para identificar el problema principal. Estas acciones impidieron que los servidores maliciosos de comando y control recibieran consultas DNS procedentes de dispositivos infectados.
Este incidente es un buen ejemplo de cómo la visibilidad y el control son fundamentales para cualquier estrategia de seguridad por capas. Por ejemplo, una solución de seguridad que aproveche el DNS podría haber aplicado políticas en dispositivos críticos. Esto habría bloqueado la descarga inicial del malware utilizado en este ataque. El DNS también podría haber identificado fácilmente al «paciente cero», lo que habría permitido al equipo de respuesta a incidentes abordar de forma precisa y prioritaria los dispositivos afectados.
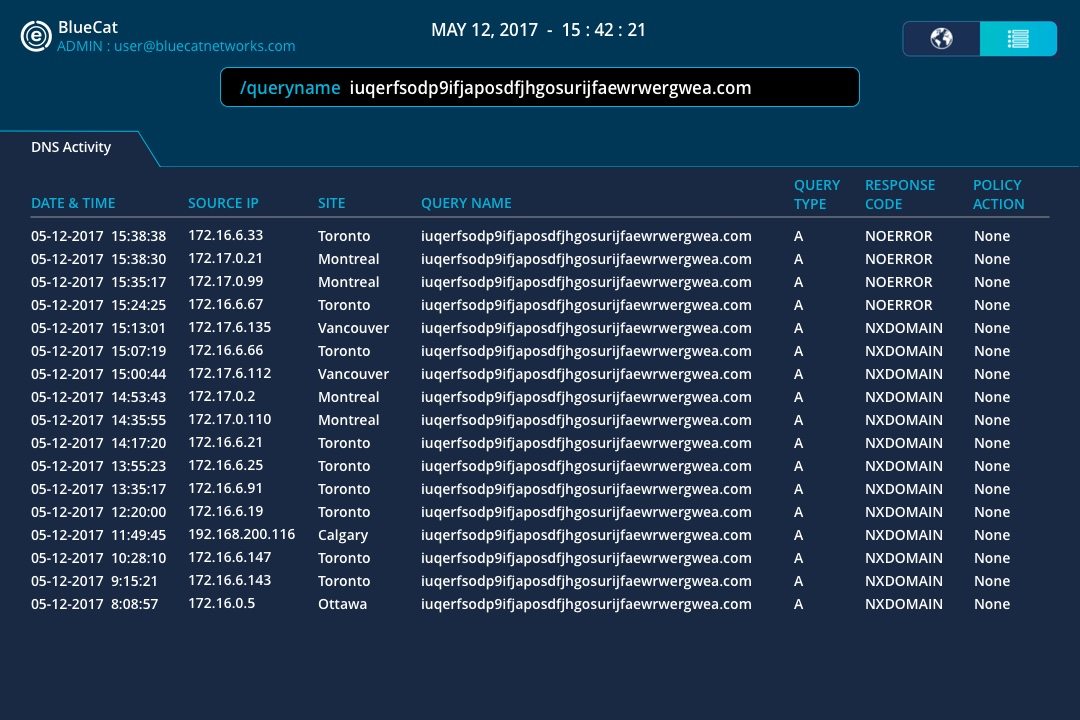
La plataforma BlueCat ofrece visibilidad inmediata del movimiento lateral y del «paciente cero» dentro de la red de una organización comprometida.
La importancia de una estrategia de defensa por capas
BlueCat destaca la importancia de un enfoque de defensa por capas cuando habla con los clientes sobre la seguridad del DNS. La seguridad debe abarcar los perímetros, la nube, los terminales, la red, los datos y las aplicaciones.
El ataque WannaCry se diseñó específicamente para burlar las herramientas de sandboxing. Para detenerlo, las empresas necesitaban métodos paralelos que bloquearan los intentos del malware de conectarse a servidores remotos. El concepto y la ventaja de un enfoque de seguridad por capas son sencillos: una implementación integral de diferentes soluciones de seguridad cubre las lagunas en las capacidades de las demás.
Hay muchas lecciones que aprender del ataque de WannaCry. Es evidente que es imprescindible contar con una política de actualizaciones exhaustiva y vigilante. Una política de seguridad en varias capas es una estrategia inteligente para los responsables de seguridad de la información. Sin embargo, el siguiente paso lógico es encontrar nuevos métodos y nuevas fuentes de datos (como el DNS) para evaluar el riesgo, identificar problemas y tomar medidas inmediatas.
Las infraestructuras de DNS adaptativas permiten a las empresas centralizar y automatizar los servicios de DNS de forma fluida. Con esa infraestructura en marcha, pueden aprovechar los datos del DNS para lograr un control, un cumplimiento normativo y una seguridad superiores.