
¿Está su DNS secuestrado?
En la segunda entrega de esta serie de tres partes sobre el DNS como facilitador involuntario de actividades cibernéticas maliciosas, presentamos el perfil n.º 2: el DNS como rehén.


 Puntos claveLos puntos clave se generan con la ayuda de la inteligencia artificial. Dado que los resúmenes automáticos pueden contener en ocasiones errores u omitir contexto importante, consulta siempre la entrada completa del blog para obtener toda la información.
Este artículo examina el DNS como vector de ataque cibernético, específicamente cuando es secuestrado por atacantes para transmitir información privada a través de técnicas de tunelización que eludan cortafuegos. El tunelizado de DNS funciona como una VPN sobre DNS, permitiendo que datos privados pasen como tráfico público, y se utiliza comúnmente para control y mando de terminales comprometidos y exfiltración de datos. La detección requiere monitoreo de patrones de consultas DNS anómalos, como cadenas de caracteres únicas, solicitudes frecuentes, beaconing a intervalos regulares y tráfico hacia ubicaciones geográficas inusuales, siendo esencial identificar y detener estos ataques antes de que causen daño significativo a la empresa.
¿Qué es el tunelizado de DNS y cómo funciona como vector de ataque?
El tunelizado de DNS es una técnica que traslada paquetes de datos a través de una red pública de forma que parecen información pública cuando en realidad son privados. Funciona mediante encapsulación, creando una vía de comunicación entre un cliente (a menudo malware) y un servidor para enviar y recibir múltiples tipos de mensajes. El artículo describe el tunelizado como conceptualmente similar a una VPN sobre DNS, permitiendo a los atacantes eludir cortafuegos. Dado que el DNS frecuentemente no se supervisa, los atacantes aprovechan esta debilidad para actividades maliciosas como control y mando de terminales comprometidos y exfiltración de datos sin necesidad de técnicas especialmente sigilosas.
¿Cuáles son los indicadores clave para detectar si su DNS ha sido secuestrado?
Los indicadores de tunelización de DNS incluyen patrones anómalos en las consultas DNS, como dominios con subdominios que intentan insertar grandes cantidades de datos en registros de host. Las pistas reveladoras comprenden cadenas largas de caracteres únicos, etiquetas prolongadas y nombres de host extensos. El análisis del tráfico es crucial: se deben buscar múltiples pares de solicitudes y respuestas a lo largo del tiempo, consultas frecuentes (posible beaconing cada minuto), números inusuales de nombres de host por dominio, y tráfico DNS significativo hacia ubicaciones geográficas donde la empresa no realiza negocios normalmente. Las consultas de registros de texto también pueden ser reveladoras, ya que los clientes típicos no suelen utilizarlos.
¿Por qué es importante monitorear consultas de registros de texto en DNS?
Las consultas de registros de texto no son utilizadas típicamente por clientes estándar, lo que las convierte en un indicador importante de actividad anómala. Según el artículo, examinar estos registros puede resultar útil para identificar intentos de secuestrar DNS. Los atacantes pueden explotar registros de texto como parte de técnicas de tunelización para transmitir información privada de forma encubierta. Dado que el DNS no está diseñado para transferencia de datos pero puede ser fácilmente secuestrado, cualquier patrón inusual en consultas de registros de texto merece investigación inmediata para prevenir riesgos significativos a la empresa.
En la segunda entrega de esta serie de tres partes sobre el DNS como facilitador ingenuo de actividades cibernéticas maliciosas, presentamos la faceta n.º 2: el DNS como rehén. En su papel de rehén, el DNS es reclutado como mensajero ingenuo para transmitir información privada a través de Internet.
El mejor ejemplo de uso del DNS como rehén es el tunelizado. Dado que el DNS a menudo no se supervisa, los atacantes se aprovechan de ello. Como resultado, las técnicas de tunelizado no tienen por qué ser especialmente sigilosas para aprovechar el DNS. Conceptualmente, el tunelizado es como una VPN sobre DNS: una forma de tunelizar directamente a través del DNS, eludiendo los cortafuegos.

En primer lugar, una breve definición de «tunelización»
Según Techopedia, el tunelizado traslada paquetes de datos a través de una red pública de tal forma que parecen información pública, cuando en realidad son privados. El traslado seguro les permite atravesar la red sin ser detectados mediante un proceso denominado encapsulación.
El túnel de DNS crea una vía de comunicación entre un cliente (a menudo, malware) y un servidor para enviar y recibir múltiples tipos de mensajes. Dos amenazas habituales del túnel de DNS son el control y mando de terminales comprometidos y la exfiltración de datos.
Detección del túnel
¿Cómo saber si su DNS ha sido secuestrado y cómo se puede detectar el túnel?
Las pistas se encuentran en las propias consultas, donde a menudo los diferentes patrones son el indicio revelador.
Por lo general, se observa un dominio y un subdominio evidentes, y a continuación un intento de introducir tantos datos como sea posible en ese registro de host. Consultar los registros de texto, que no suelen ser utilizados por un cliente típico, puede resultar útil para identificar actividades que intenten secuestrar su DNS.
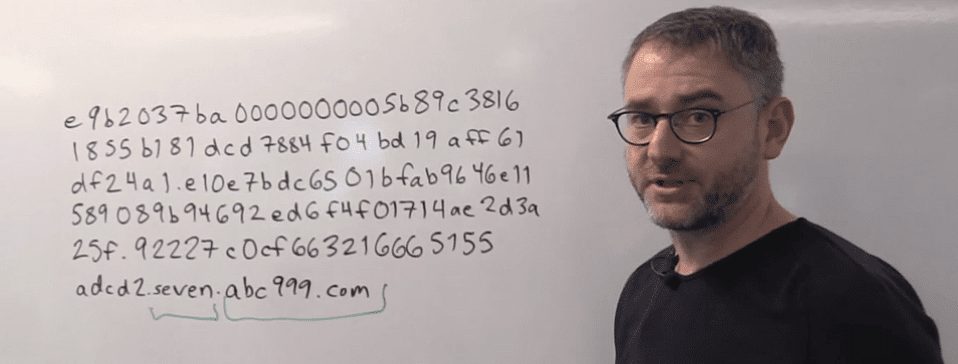
Es importante señalar que, en el «tunneling», son habituales los patrones que incluyen una serie de consultas, cada una diferente de la siguiente. Cada una es única con el fin de aumentar las posibilidades de pasar. Estos registros pueden identificarse por su larga cadena de caracteres únicos, sus etiquetas largas y sus nombres de host largos.
Algunas pueden ser perfectamente válidas y utilizar el DNS como mecanismo para enviar mensajes de un lado a otro; pero, por lo general, esto es una señal de que se está produciendo un túnel.
Hay otros patrones que también son reveladores. Por ejemplo, el análisis del tráfico en cuanto al número y la frecuencia de las solicitudes.
Los patrones que indican la existencia de túneles revelan invariablemente múltiples pares de solicitudes y respuestas a lo largo del tiempo. Finalmente, tras muchos, muchos intentos, un servidor DNS puede responder con un comando que debe ejecutarse.
¿Se envían consultas cada minuto? Esto podría ser un indicio de «beaconing»: los atacantes utilizan la estrategia de reparación por autonotificación de una red con fines maliciosos.
El análisis del tráfico también revela información útil, como el volumen de tráfico DNS, el número de nombres de host por dominio y el historial del dominio. Las consideraciones geográficas son otra pista. Grandes cantidades de tráfico DNS hacia partes del mundo en las que no suele hacer negocios también pueden ser un indicador de túnel.
Dado que el DNS no está diseñado para la transferencia de datos, puede ser fácilmente secuestrado y utilizado como vía para comunicaciones maliciosas; si no se detecta, puede suponer un riesgo significativo para su empresa. Existen indicios claros que puede seguir para determinar si su DNS está siendo secuestrado.
La clave está en detenerlo.