
Estrategias empresariales para la inferencia de IA en el perímetro de la red
Un nuevo estudio de EMA realizado entre 319 profesionales de TI muestra cómo las empresas están preparando sus redes, el DNS, el DHCP y la gestión de direcciones IP para ejecutar la inferencia de IA en emplazamientos remotos, sucursales, almacenes y fábricas.

 Puntos claveLos puntos clave se generan con la ayuda de la inteligencia artificial. Dado que los resúmenes automáticos pueden contener en ocasiones errores u omitir contexto importante, consulta siempre la entrada completa del blog para obtener toda la información.
An EMA study of 319 IT professionals reveals how enterprises are preparing their networks, DNS, DHCP, and IP address management infrastructure to support AI inference at distributed edge locations including remote branches, warehouses, and factories. The research demonstrates that only 43% of companies report complete success with edge inference strategies, while 97% are upgrading their DDI stacks to handle the demands of edge AI workloads, with particular emphasis on automated IP management and distributed DNS resolution to reduce latency. BlueCat's unified DDI platform consolidates DNS, DHCP, and IP address management under a single authoritative source, enabling organizations to extend policy-based DNS security from core to edge and maintain network alignment with AI deployment initiatives.
que la IA se está trasladando fuera del centro de datos hacia los lugares donde realmente se lleva a cabo el trabajo. La inferencia de IA en el perímetro ejecuta modelos entrenados cerca del lugar donde se crean los datos, de modo que las decisiones se toman en tiempo real en lugar de tras un viaje de ida y vuelta a la nube. Esto ejerce una nueva presión sobre la red.
Enterprise Management Associates (EMA) ha constatado que solo el 43 % de las empresas afirma haber tenido un éxito total con su estrategia de inferencia en el borde, y solo el 40 % confía plenamente en que sus redes estén preparadas. La mayoría no apuesta por una única ubicación: el 64 % distribuye las cargas de trabajo entre los sitios periféricos y la nube o los centros de datos. Casi todas están actualizando múltiples capas de la red para adaptarse al volumen y la velocidad del cambio, y el 97 % está mejorando su pila DDI (DNS, DHCP y gestión de direcciones IP). Esta base fundamental proporciona a cada nueva carga de trabajo una dirección y un nombre.
Este estudio es relevante para los responsables de redes, infraestructura, seguridad e IA, que comparten un mismo problema: la IA solo es tan fiable como la red que la sustenta.
Lo que revela el estudio
La IA en el perímetro está entrando en fase de producción en muchas empresas, pero los resultados son desiguales. El estudio de EMA, realizado entre 319 profesionales de TI, reveló que la mayoría distribuye las cargas de trabajo de inferencia entre los sitios periféricos y la nube o los centros de datos, y que la preparación de la red es una línea divisoria recurrente entre los proyectos que tienen éxito y los que se estancan.
Las organizaciones que estandarizan el diseño de los emplazamientos y mantienen la coordinación entre los equipos de red e IA obtienen mejores resultados que aquellas que personalizan cada emplazamiento por separado. La seguridad, la IA en la sombra y la soberanía de los datos figuran entre las principales preocupaciones. Para mantenerse al día, casi todas las empresas están actualizando múltiples capas de la red.
Entre las tecnologías que señala EMA, destaca una pila DDI única e integrada como plataforma líder para consolidar el plano de control, y muchas están acercando la resolución DNS a las cargas de trabajo que dependen de ella.
Señales clave de la investigación

43 %
de las empresas afirman haber logrado un éxito total con su estrategia de inferencia en el perímetro

40 %
que los profesionales de TI tengan plena confianza en que sus redes están preparadas para la IA en el perímetro

64 %
que las cargas de trabajo de inferencia se repartan entre los sitios periféricos y la nube o los centros de datos

97 %
están mejorando sus pilas de DDI para admitir la inferencia en el perímetro

53,3 %
necesitar una gestión automatizada de direcciones IP para gestionar el volumen y la velocidad de los cambios en la IA en el perímetro

44,2 %
desea una resolución de DNS distribuida con resolutores en el borde para reducir la latencia en las cargas de trabajo de inferencia
Conclusiones clave
La brecha entre la ambición y los resultados en materia de inferencia en el perímetro comienza en la red. Entre los encuestados que declararon haber alcanzado un éxito total, el 77 % tenía plena confianza en la preparación de su red. Y el 98 % de las organizaciones afirma que necesita actualizar al menos alguna parte de su red, desde las interconexiones en la nube y la conectividad WAN hasta la seguridad de la red y la conmutación en el perímetro.
Pero la confianza no se percibe de manera uniforme. Los ejecutivos tienden a ver un camino más llano que los ingenieros sobre el terreno, y EMA señala esa desconexión como una señal de alerta. La coordinación también es importante en este sentido. Entre los encuestados cuyos equipos de red e IA están muy coordinados, el 61 % considera que su red es un potente facilitador de la IA.
La complejidad es el verdadero enemigo en el perímetro. Las sedes remotas difieren en cuanto a espacio, suministro eléctrico, conectividad y personal, por lo que resulta difícil aplicar un diseño estándar. Sin embargo, las organizaciones que se ciñen a un único estándar obtienen los mejores resultados, mientras que la personalización sede por sede sobrecarga a los equipos de ingeniería. EMA también ha descubierto que los ejecutivos perciben un mayor grado de estandarización que el personal técnico, lo que sugiere que se están acumulando excepciones ocultas. EMA señala esta complejidad como la razón probable por la que las empresas altamente distribuidas cubren las sedes que no pueden alojar cargas de trabajo localmente con cargas de trabajo en centros de datos y en la nube pública.
El plano de control es donde confluyen estas presiones. Cada nueva carga de trabajo, agente y dispositivo necesita una dirección IP, un registro DNS y una política, y los procesos manuales no pueden seguir el ritmo. Las empresas están actualizando una amplia gama de tecnologías, y el 97 % está mejorando sus pilas de DDI, la base fundamental para el direccionamiento y la denominación. Aproximadamente la mitad (49 %) tiene previsto consolidar varios planos de control en una única plataforma, y EMA señala una solución de gestión de DDI como la opción principal.
Las organizaciones más exitosas hicieron dos cosas a la vez: centralizaron el plano de control y trasladaron algunas de sus funciones al perímetro.
Sin embargo, la seguridad aumenta lo que está en juego: al 63 % le preocupa que los agentes no autorizados generen vulnerabilidades de seguridad, y las organizaciones que utilizaron controles basados en DNS y una supervisión continua para garantizar la soberanía de los datos obtuvieron mejores resultados.
Lo que muestran los datos
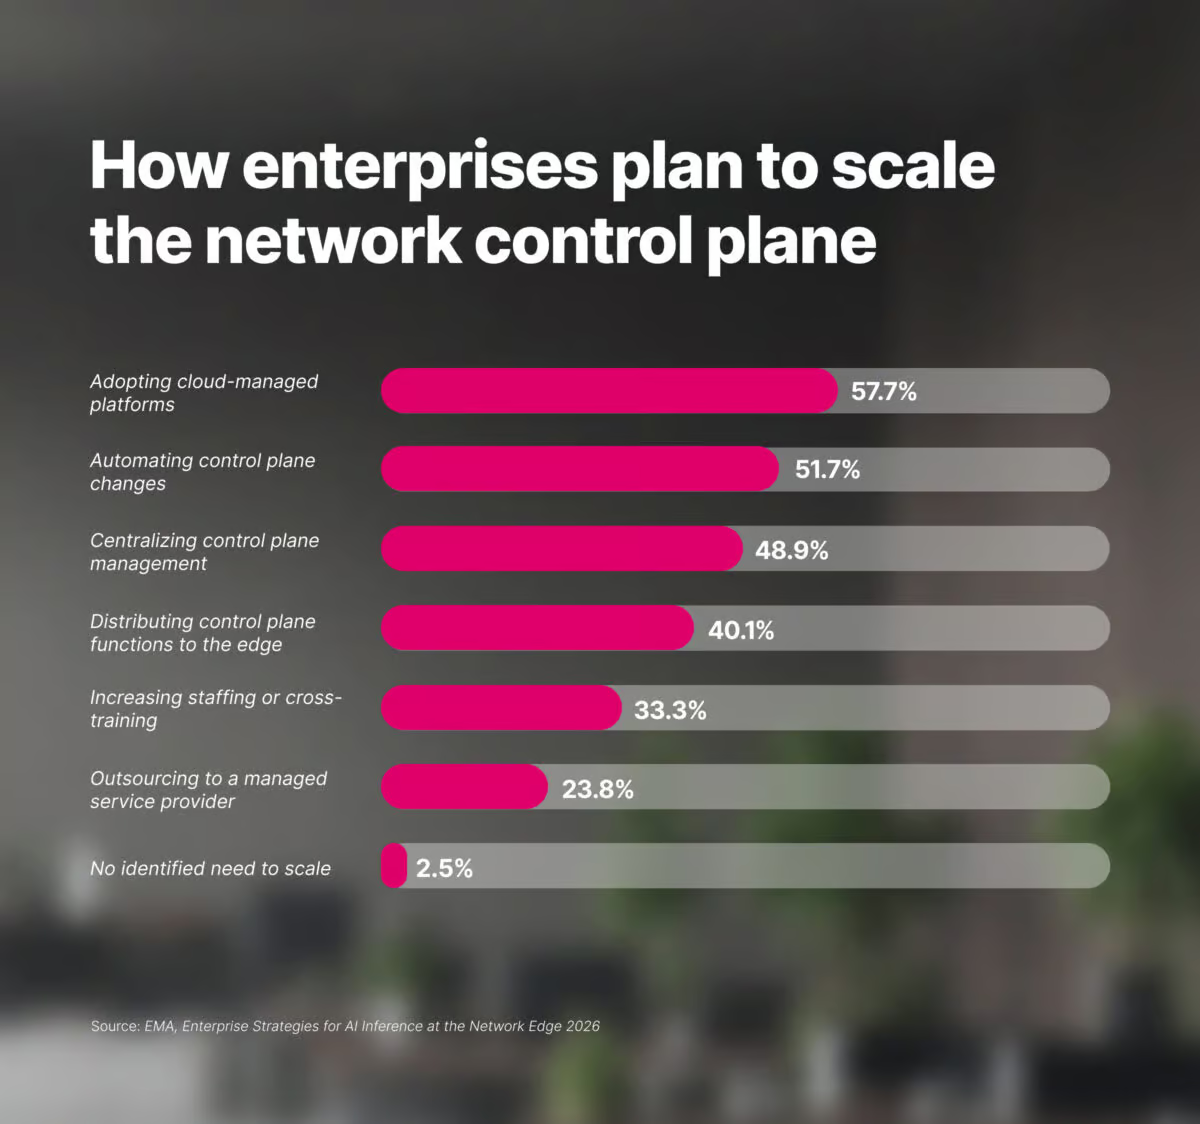
Figura 9 — Cómo diseñan las empresas sus sitios periféricos heterogéneos
Solo el 41 % de las empresas está trabajando para lograr una huella estándar única para los sitios periféricos. Casi el 30 % utiliza un sistema de clasificación por tallas, con un número reducido de niveles de sitios, y el 24 % personaliza cada sitio. Pero cada sitio personalizado supone una excepción más que un equipo reducido debe rastrear, documentar y solucionar a las 2 de la madrugada. Conclusión: la estandarización va de la mano del éxito, y la personalización, del fracaso.
Figura 16 — Cómo planean las empresas escalar el plano de control de la red
Para escalar el plano de control de la red, las plataformas gestionadas en la nube lideran con un 57,7 %, seguidas de la automatización de los cambios (51,7 %) y la centralización de la gestión del plano de control (48,9 %). Otro 40,1 % tiene previsto ejecutar resolutores DNS, servidores DHCP o puntos de aplicación de políticas en el perímetro. La estrategia consiste en gestionar desde un único lugar, al tiempo que se ejecuta cerca de la carga de trabajo. Sin embargo, EMA advierte de que las organizaciones que amplían la gestión de direcciones IP (IPAM) contratando o formando personal probablemente recurran a métodos manuales, como las hojas de cálculo, por lo que EMA recomienda en su lugar un sistema de IPAM de clase empresarial.
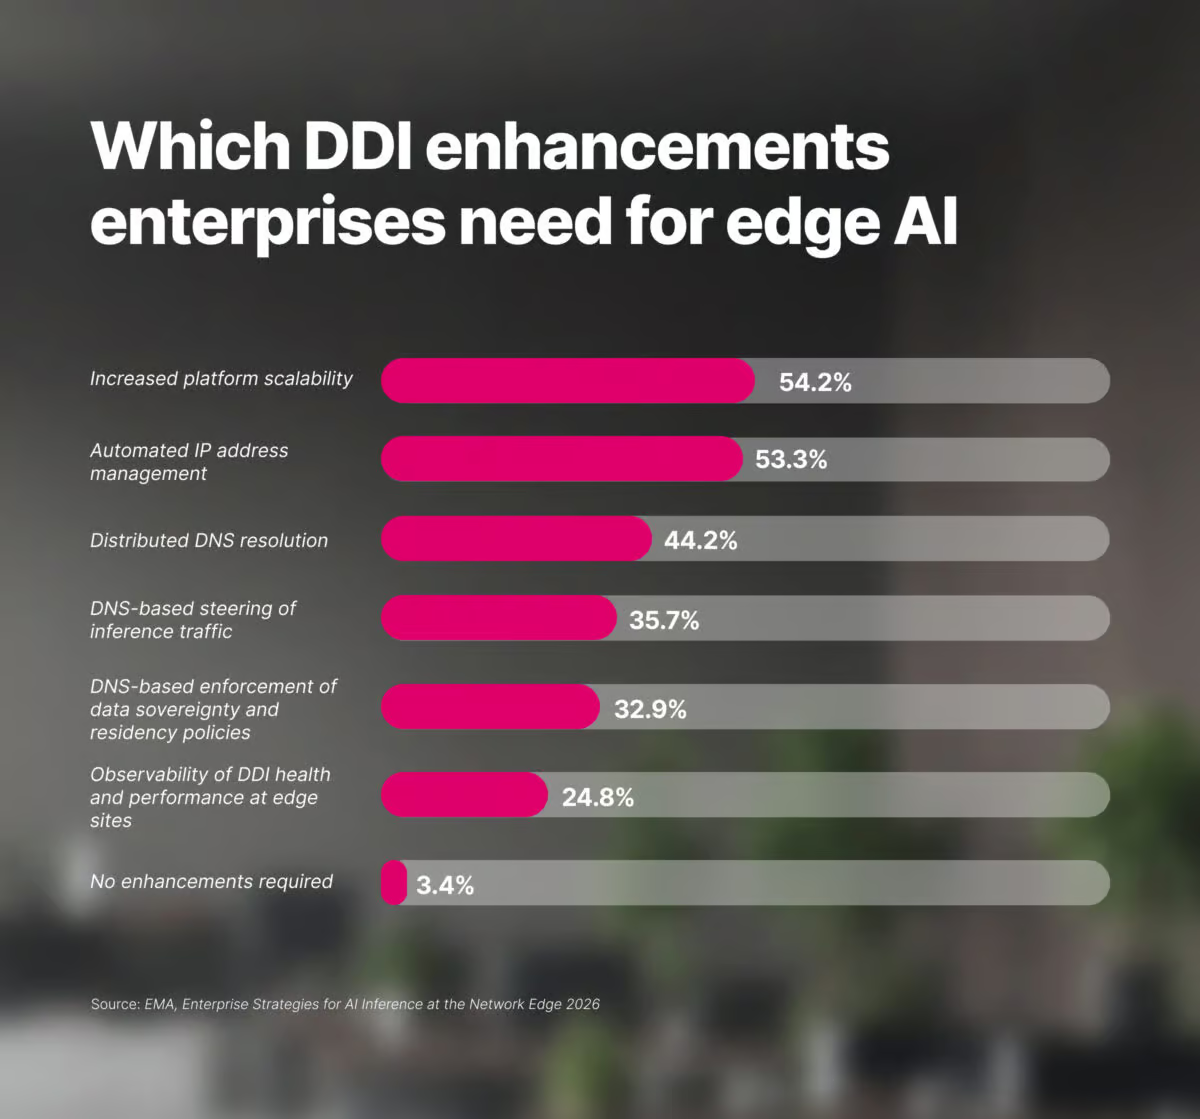
Figura 18 — Qué mejoras de DDI necesitan las empresas para la IA en el perímetro
La escalabilidad (54,2 %) y la gestión automatizada de direcciones IP (53,3 %) encabezan la lista de mejoras necesarias en DDI, seguidas de la resolución DNS distribuida con resolutores en el perímetro (44,2 %). El enrutamiento del tráfico de inferencia basado en DNS (35,7 %) y la aplicación de políticas de soberanía de datos basada en DNS (32,9 %) completan las prioridades. Se le pide a la DDI mucho más que simplemente asignar direcciones. Se está convirtiendo en parte fundamental del funcionamiento de la IA en el borde y del cumplimiento normativo.
Qué significa esto para los responsables de redes y TI
El éxito o el estancamiento de los proyectos de IA en el perímetro dependen de la capacidad de la red para seguir el ritmo. Si gestionas las redes, la infraestructura o la seguridad que hay detrás de ellos, el estudio de EMA señala cinco prioridades.
- Estandarizar los diseños de los sitios periféricos para reducir la complejidad y las personalizaciones puntuales
- Coordinar a los equipos de red e IA antes de la implementación, no después de la primera interrupción del servicio
- Consolidar el plano de control para que el espacio de direcciones IP, el DNS y el DHCP se gestionen de forma conjunta
- Sustituir la gestión manual de direcciones IP (IPAM), incluidas las hojas de cálculo, por una automatización que se adapte a las cargas de trabajo de IA
- Utilizar el DNS para resolver dominios cerca de las cargas de trabajo, dirigir el tráfico y aplicar las políticas de seguridad y soberanía de datos
EMA ha constatado que las organizaciones más exitosas implementan la inferencia en la mayoría de sus emplazamientos remotos, mientras que las menos exitosas tienden a quedarse estancadas en la fase piloto. Las organizaciones que traten la red como parte del plan de IA desde el principio estarán mejor posicionadas para dar ese paso.
Descargar el informe de investigación de EMA
Descubre cómo las empresas están preparando sus redes para la IA en el perímetro
Lo que aprenderás:
- Cómo distribuyen las empresas las cargas de trabajo de inferencia de IA en el borde entre sus sedes, la nube y los centros de datos
- Qué actualizaciones de red, seguridad y DDI están priorizando las empresas
- Cómo gestionan las empresas los riesgos relacionados con la IA en la periferia, la seguridad y la soberanía de los datos