
DNS trug dazu bei, den WannaCry-Ransomware-Angriff zu stoppen
Im Jahr 2017 wurde die Welt mit einem Ransomware-Angriff konfrontiert, der deutlich machte, wie entscheidend DNS-Transparenz und -Kontrolle für jede mehrschichtige Sicherheitsstrategie sind.


 Die wichtigsten ErkenntnisseDie wichtigsten Erkenntnisse werden mithilfe von KI generiert. Da automatisierte Zusammenfassungen gelegentlich Fehler enthalten oder wichtige Zusammenhänge auslassen können, sollten Sie für vollständige Informationen stets den vollständigen Blogbeitrag lesen.
Der WannaCry-Ransomware-Angriff von 2017 betraf über 150 Länder und legte Krankenhäuser sowie Produktionslinien lahm, bis ein Sicherheitsforscher durch die Registrierung einer nicht registrierten Domain im Malware-Code unbeabsichtigt einen Kill-Switch aktivierte. DNS-Sinkholing spielte eine entscheidende Rolle bei der Abwehr des Angriffs, da die Malware so konzipiert war, dass sie eine nicht existierende Domain auflösen musste, um ihre Ausführung in einer Sandbox zu testen. BlueCat betont die Bedeutung einer mehrschichtigen Verteidigungsstrategie und adaptiver DNS-Infrastrukturen, die es Unternehmen ermöglichen, DNS-Daten für optimale Kontrolle, Compliance und Sicherheit zu nutzen sowie laterale Bewegungen und den Patient Zero im Netzwerk zu identifizieren.
Wie wurde der WannaCry-Angriff durch DNS-Sinkholing gestoppt?
Ein 22-jähriger Sicherheitsforscher entdeckte eine nicht registrierte Domain im WannaCry-Code und registrierte sie für 10 Dollar, um einen DNS-Sinkhole-Server einzurichten und zusätzliche Informationen zu sammeln. Die Malware war so konzipiert, dass sie versuchte, diese Domain aufzulösen, um zu testen, ob sie in einer Sandbox ausgeführt wurde. Durch die Registrierung der Domain löste der Forscher unbeabsichtigt die Sandbox-Prüfung aus und aktivierte damit einen Kill-Switch. Dies blockierte den bösartigen Datenverkehr von einem einzelnen DNS-Server und verhinderte, dass die Command-and-Control-Server DNS-Anfragen von infizierten Geräten erhielten.
Welche Lehren können Organisationen aus dem WannaCry-Angriff ziehen?
Der Artikel hebt mehrere wichtige Lehren hervor: Eine umfassende und konsequente Update-Richtlinie ist unerlässlich, und eine mehrschichtige Sicherheitsrichtlinie ist eine kluge Strategie für Informationssicherheitsbeauftragte. Der nächste logische Schritt besteht darin, neue Methoden und Datenquellen wie DNS zu nutzen, um Risiken zu bewerten, Probleme zu identifizieren und sofortige Maßnahmen zu ergreifen. Transparenz und Kontrolle sind entscheidend für jede mehrschichtige Sicherheitsstrategie. Eine DNS-basierte Sicherheitslösung hätte den anfänglichen Malware-Download blockiert und den Patient Zero leicht identifizieren können.
Wie unterstützt BlueCat Organisationen bei der DNS-Sicherheit?
Die BlueCat-Plattform bietet sofortigen Einblick in laterale Bewegungen und den Patient Zero innerhalb des Netzwerks einer kompromittierten Organisation. BlueCat betont einen mehrschichtigen Verteidigungsansatz, der Perimeter, Cloud, Endgeräte, Netzwerk, Daten und Anwendungen abdeckt. Adaptive DNS-Infrastrukturen ermöglichen es Unternehmen, DNS-Dienste nahtlos zu zentralisieren und zu automatisieren sowie DNS-Daten für optimale Kontrolle, Compliance und Sicherheit zu nutzen.
Der WannaCry-Ransomware-Angriff von 2017 war einer der verheerendsten des Jahrzehnts und betraf Privatpersonen und Organisationen in über 150 Ländern. Er legte Krankenhäuser in Großbritannien lahm, brachte Produktionslinien zum Erliegen und brachte das Leben der Menschen durcheinander.
Einige Stunden nach dem Auftreten der Ransomware entdeckte ein 22-jähriger Sicherheitsforscher eine nicht registrierte Domain im Code. Nachdem er diese Domain (die einprägsame „iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com“) registriert hatte, um ein DNS-Sinkhole einzurichten und so weitere Daten zu sammeln, aktivierte er unbeabsichtigt einen Kill-Switch, der vielen Betroffenen half.
Die wesentliche Rolle des DNS-Sinkholing
Die Rolle, die das DNS bei der Abwehr dieses Angriffs gespielt hat, ist faszinierend. Die Malware war so konzipiert, dass sie versuchte, eine nicht registrierte Domain aufzulösen, um zu testen, ob sie in einer Sandbox-Umgebung ausgeführt wurde. Wenn die bösartige Domain existierte, beendete sich WannaCry selbst, um zu verhindern, dass weiteres Verhalten offengelegt wurde.
Als der Forscher 10 Dollar für die Registrierung der Domain ausgab, beabsichtigte er lediglich, einen Sinkhole-Server einzurichten, um zusätzliche Informationen zu sammeln. Doch dadurch löste er diese Sandbox-Prüfung aus. Letztendlich wurde der Angriff dadurch vereitelt, dass der bösartige Datenverkehr von einem einzelnen DNS-Server blockiert wurde. Einfache DNS-Konzepte und -Maßnahmen waren entscheidend für die Identifizierung des Kernproblems. Diese Maßnahmen verhinderten, dass die bösartigen Command-and-Control-Server DNS-Anfragen von infizierten Geräten erhielten.
Dieser Vorfall verdeutlicht, wie entscheidend Transparenz und Kontrolle für jede mehrschichtige Sicherheitsstrategie sind. So hätte beispielsweise eine DNS-basierte Sicherheitslösung Richtlinien auf kritischen Geräten durchsetzen können. Dadurch wäre der anfängliche Download der bei diesem Angriff verwendeten Malware blockiert worden. Mithilfe von DNS hätte sich zudem der „Patient Zero“ leicht identifizieren lassen, sodass das Incident-Response-Team die betroffenen Geräte gezielt als Erstes hätte angehen können.
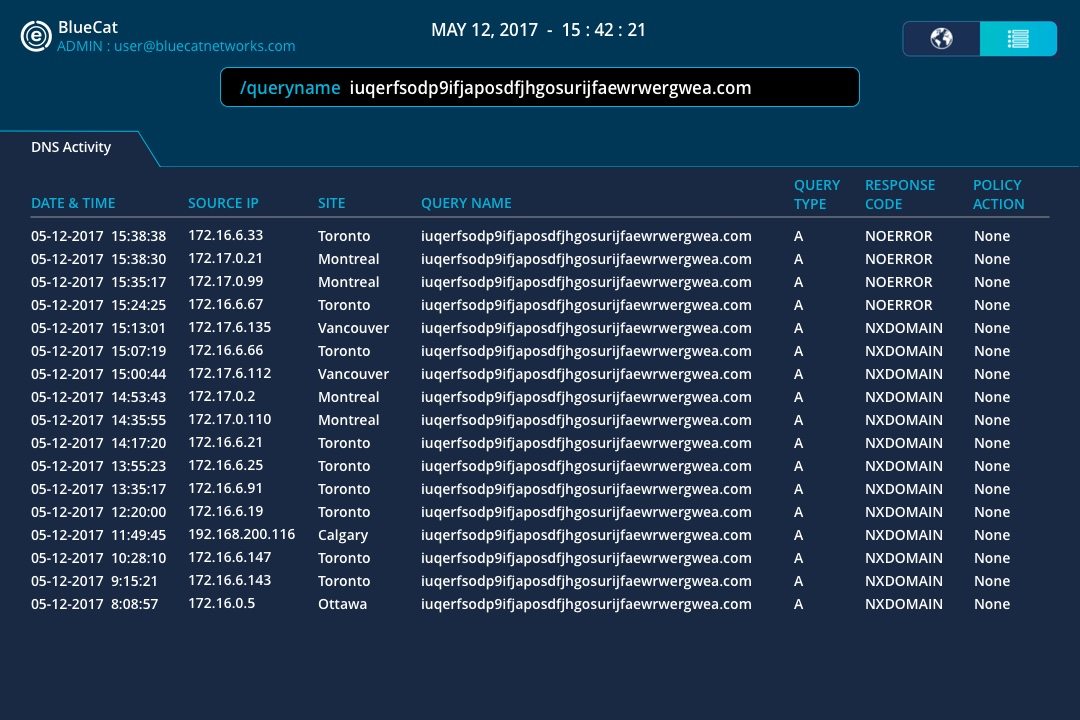
Die BlueCat-Plattform bietet sofortigen Einblick in laterale Bewegungen und den „Patient Zero“ innerhalb des Netzwerks einer kompromittierten Organisation.
Die Bedeutung einer mehrschichtigen Verteidigungsstrategie
BlueCat betont die Bedeutung eines mehrschichtigen Verteidigungsansatzes, wenn es mit Kunden über DNS-Sicherheit spricht. Die Sicherheit muss Perimeter, die Cloud, Endgeräte, das Netzwerk, Daten und Anwendungen abdecken.
Der WannaCry-Angriff war speziell darauf ausgelegt, Sandboxing-Tools zu umgehen. Um ihn zu stoppen, benötigte ein Unternehmen parallele Maßnahmen, um die Versuche der Malware, eine Verbindung zu Remote-Servern herzustellen, zu blockieren. Das Konzept und der Vorteil eines mehrschichtigen Sicherheitsansatzes sind einfach: Eine umfassende Implementierung verschiedener Sicherheitslösungen deckt Lücken in den Fähigkeiten der anderen ab.
Aus dem WannaCry-Angriff lassen sich viele Lehren ziehen. Es ist offensichtlich, dass eine umfassende und konsequente Update-Richtlinie unerlässlich ist. Eine mehrschichtige Sicherheitsrichtlinie ist eine kluge Strategie für Informationssicherheitsbeauftragte. Der nächste logische Schritt besteht jedoch darin, neue Methoden und neue Datenquellen (wie DNS) zu finden, um Risiken zu bewerten, Probleme zu identifizieren und sofortige Maßnahmen zu ergreifen.
Adaptive DNS-Infrastrukturen ermöglichen es Unternehmen, DNS-Dienste nahtlos zu zentralisieren und zu automatisieren. Mit einer solchen Infrastruktur können sie DNS-Daten für eine optimale Kontrolle, Compliance und Sicherheit nutzen.