
Wird Ihr DNS als Geisel gehalten?
Im zweiten Teil dieser dreiteiligen Serie über DNS als unbedachten Wegbereiter für böswillige Cyberaktivitäten stellen wir die Rolle Nr. 2 vor: DNS als Geisel.


 Die wichtigsten ErkenntnisseDie wichtigsten Erkenntnisse werden mithilfe von KI generiert. Da automatisierte Zusammenfassungen gelegentlich Fehler enthalten oder wichtige Zusammenhänge auslassen können, sollten Sie für vollständige Informationen stets den vollständigen Blogbeitrag lesen.
Der Artikel behandelt DNS-Tunneling als zweite Rolle von DNS im Kontext böswilliger Cyberaktivitäten, bei der DNS als „Geisel
Was ist DNS-Tunneling und welche Sicherheitsrisiken birgt es?
DNS-Tunneling ist eine Technik, bei der Datenpakete über DNS-Abfragen übertragen werden, um Firewalls zu umgehen und unbemerkt durch Netzwerke zu gelangen. Der Artikel erläutert, dass Angreifer DNS für Tunneling missbrauchen, da DNS häufig nicht überwacht wird. Zwei häufige Bedrohungen entstehen dabei: die Steuerung kompromittierter Endgeräte sowie die Exfiltration von Daten. Da DNS nicht für Datenübertragung konzipiert ist, kann es leicht als Kanal für böswillige Kommunikation missbraucht werden und stellt ein erhebliches Risiko für Unternehmen dar.
Welche Indikatoren deuten auf DNS-Tunneling hin?
Der Artikel identifiziert mehrere Erkennungsmuster: ungewöhnlich lange Zeichenfolgen und Hostnamen in DNS-Abfragen, Abfragen von Text-Einträgen, die normale Clients nicht verwenden, sowie repetitive Muster mit vielen unterschiedlichen Abfragen. Weitere Indikatoren sind häufige Anfrage- und Antwortpaare über längere Zeit, Beaconing (Abfragen jede Minute), unerwartetes DNS-Datenverkehrsvolumen in geografischen Regionen ohne normale Geschäftstätigkeit und eine hohe Anzahl von Hostnamen pro Domain.
Wie funktioniert die Verkehrsanalyse zur Erkennung von DNS-Tunneling?
Die Verkehrsanalyse untersucht mehrere Faktoren: die Anzahl und Häufigkeit von DNS-Anfragen und Antwortpaaren, das Gesamtvolumen des DNS-Verkehrs, die Anzahl der Hostnamen pro Domain sowie die Domain-Historie. Nach vielen Versuchen antwortet der DNS-Server möglicherweise mit ausführbaren Befehlen. Geografische Aspekte spielen ebenfalls eine Rolle – ungewöhnliche DNS-Aktivitäten in Ländern, in denen das Unternehmen normalerweise nicht tätig ist, können auf böswillige Aktivitäten hindeuten.
Im zweiten Teil dieser dreiteiligen Serie über DNS als ahnungsloser Wegbereiter für böswillige Cyberaktivitäten stellen wir die Rolle Nr. 2 vor: DNS als Geisel. Als Geisel wird das DNS als ahnungsloser Bote missbraucht, um vertrauliche Informationen über das Internet weiterzuleiten.
Das beste Beispiel für die Nutzung des DNS als „Geisel“ ist das Tunneling. Da das DNS oft nicht überwacht wird, machen sich Angreifer dies zunutze. Daher müssen Tunneling-Techniken nicht besonders heimlich sein, um das DNS auszunutzen. Konzeptionell ähnelt Tunneling einem VPN über DNS – eine Möglichkeit, direkt durch das DNS zu tunneln und dabei Firewalls zu umgehen.

Zunächst eine kurze Definition des Begriffs „Tunneling“
Laut Techopedia werden beim Tunneling Datenpakete so über ein öffentliches Netzwerk übertragen, dass sie als öffentliche Informationen erscheinen, obwohl sie in Wirklichkeit privat sind. Durch die sichere Übertragung können sie mithilfe eines als „Kapselung“ bezeichneten Verfahrens unbemerkt durch das Netzwerk geleitet werden.
DNS-Tunneling schafft einen Kommunikationsweg zwischen einem Client (oft Malware) und einem Server, über den verschiedene Arten von Nachrichten hin und her gesendet werden können. Zwei häufige Bedrohungen durch DNS-Tunneling sind die Steuerung kompromittierter Endgeräte sowie die Exfiltration von Daten.
Tunneling erkennen
Woran erkennen Sie, dass Ihr DNS als Geisel genommen wurde, und wie lässt sich Tunneling aufdecken?
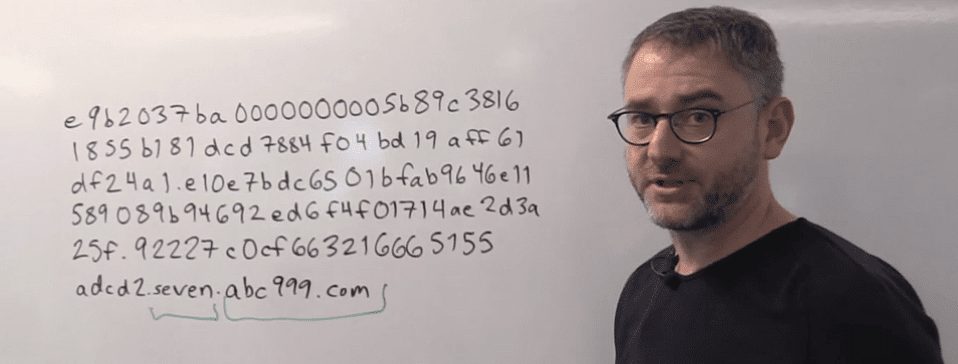
Hinweise finden sich in den Abfragen selbst, wo oft unterschiedliche Muster den entscheidenden Hinweis liefern.
In der Regel sind eine Domain und eine Subdomain erkennbar – gefolgt von dem Versuch, so viele Daten wie möglich in diesen Host-Eintrag zu packen. Das Abfragen von Text-Einträgen, die von einem typischen Client normalerweise nicht verwendet werden, kann hilfreich sein, um Aktivitäten zu identifizieren, die darauf abzielen, Ihr DNS als Geisel zu nehmen.
Wichtig zu beachten ist, dass beim Tunneling Muster mit einer Reihe von Abfragen – die sich jeweils voneinander unterscheiden – häufig vorkommen. Jede Abfrage ist einzigartig, um die Chancen zu erhöhen, durchzukommen. Diese Einträge lassen sich an ihrer langen Zeichenfolge aus einzigartigen Zeichen, langen Bezeichnungen und langen Hostnamen erkennen.
Manche davon mögen durchaus legitim sein und DNS als Mechanismus zum Hin- und Her-Senden von Nachrichten nutzen; im Allgemeinen ist dies jedoch ein Hinweis darauf, dass Tunneling stattfindet.
Auch andere Muster sind aufschlussreich. Zum Beispiel die Analyse des Datenverkehrs hinsichtlich der Anzahl und Häufigkeit von Anfragen.
Muster, die auf Tunneling hindeuten, offenbaren im Laufe der Zeit stets mehrere Anfrage- und Antwortpaare. Schließlich, nach vielen, vielen Versuchen, antwortet ein DNS-Server möglicherweise mit einem auszuführenden Befehl.
Werden jede Minute Abfragen gesendet? Dies könnte ein Anzeichen für „Beaconing“ sein – böswillige Akteure nutzen die Selbstmeldungs- und Reparaturstrategie eines Netzwerks für ihre eigenen böswilligen Absichten.
Die Verkehrsanalyse liefert zudem hilfreiche Informationen wie das Volumen des DNS-Verkehrs, die Anzahl der Hostnamen pro Domain und die Domain-Historie. Geografische Aspekte sind ein weiterer Hinweis. Große Mengen an DNS-Verkehr in Teile der Welt, in denen Sie normalerweise keine Geschäfte tätigen, können ebenfalls ein Indikator für Tunneling sein.
Da das DNS nicht für die Datenübertragung vorgesehen ist, kann es leicht als Geisel genommen und als Kanal für böswillige Kommunikation missbraucht werden – und wenn dies unentdeckt bleibt, kann dies ein erhebliches Risiko für Ihr Unternehmen darstellen. Es gibt eindeutige Anzeichen, anhand derer Sie feststellen können, ob Ihr DNS als Geisel genommen wurde.
Entscheidend ist, dem ein Ende zu setzen.