
Was ist ein TXT-Eintrag?
Dieser DNS-Eintrag wurde erstellt, damit Administratoren Notizen in ihre DNS-Zonen eintragen können, z. B. wofür die Zone verwendet wird und andere hilfreiche Hinweise.
Die derzeit häufigsten Verwendungszwecke eines DNS-TXT-Eintrags sind jedoch die Abwehr von E-Mail-Spam (oft als SPF-TXT-Eintrag bezeichnet) und die Überprüfung der Domain-Inhaberschaft.
SPF für „Sender Policy Framework“ und ist ein Protokoll zur E-Mail-Authentifizierung, das E-Mail-Spoofing verhindern soll. Diese tragen dazu bei, böswillige Angriffe auf Ihre Domain zu verhindern. Pro Domain darf nur ein SPF-TXT-Eintrag vorhanden sein. Er ähnelt einem DMARC-Eintrag
steht für „Domain Based Message Authentication Reporting and Conformance“ und ist ebenfalls ein E-Mail-Validierungssystem zur Verhinderung von Phishing-Betrug, E-Mail-Spoofing und anderen Arten von E-Mail-basierten Angriffen.
Beispiel für einen TXT-Eintrag:
So erstellen Sie einen TXT-Eintrag
Dies hängt von der von Ihnen verwendeten DNS-Verwaltungslösung ab (Microsoft, ISC, AWS Route53, Azure oder andere DNS- oder DDI-Lösungen). Im Allgemeinen geben Sie jedoch Folgendes an:
-
DNS-Eintragsnamen
-
Eintragstyp: TXT
-
Strukturierter oder unstrukturierter Text gemäß RFC 1464
So fügen Sie einen TXT-Eintrag zu Ihrem DNS hinzu
Auch dies hängt wiederum von Ihrer DNS-Verwaltungslösung ab. So fügen Sie einen TXT-Eintrag in Micetro hinzu
- Klicken Sie auf die Registerkarte „DNS“
- Doppelklicken Sie auf eine Zone
- Klicken Sie auf die Schaltfläche „Erstellen“
- Geben Sie einen Eintragsnamen an
- Wählen Sie „TXT“ als Eintragstyp aus
- Geben Sie die „Time-to-Live“-Zeit an
- Fügen Sie ein Textattribut hinzu
- Klicken Sie je nach Ihrer Berechtigungsstufe auf „Jetzt erstellen“ oder „Zur Anfrage hinzufügen“

Wie überprüfe ich einen DNS-TXT-Eintrag?
Es gibt verschiedene Möglichkeiten, Informationen zu TXT-Einträgen abzurufen. Sie können den Befehl NSLOOKUP von Ihrem Client-Computer aus verwenden, indem Sie Folgendes in das Befehlszeilenterminal eingeben:
nslookup -q=txt menandmice.com
Dadurch werden alle gefundenen TXT-Einträge zusammen mit ihren Attributen angezeigt.
Sie können auch den Befehl „dig“ verwenden, entweder über die Befehlszeile oder beispielsweise über ein Browser-Tool. Hier sehen Sie, welche Ergebnisse bei Verwendung des „dig“-Tools angezeigt werden.
Wie unten zu sehen ist, verwendet Google mehrere TXT-Einträge zur Überprüfung der Domain-Inhaberschaft und zur Verhinderung von E-Mail-Spoofing.
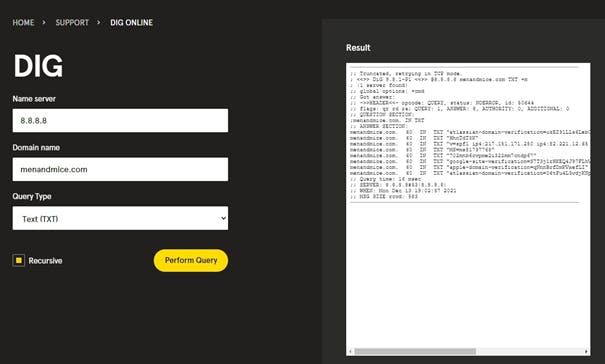
Die Überprüfung der Domain-Inhaberschaft mit TXT-Einträgen erfolgt genauso wie das Einrichten eines regulären TXT-Eintrags, außer dass Sie in das Feld für den Textwert einen Schlüssel von Ihrem Hosting- oder Domain-Anbieter einfügen müssen. Wie Sie im obigen Beispiel sehen können, sieht die Syntax wie folgt aus:
menandmice.com 60 IN TXT „google-site-verification=S7T3j1rHKEQ4J97FLhV6Ec5x8SvRgZgUsVCy2Qp9GMc“
Sie können E-Mails durch die Verwendung von SPF-TXT-Einträgen, wie oben definiert, sichern. Auch hier ähnelt der Vorgang der Erstellung eines normalen TXT-Eintrags, doch wie oben gezeigt, sieht die Syntax wie folgt aus:
Menandmice.com 60 IN TXT „v=spf1 ip4:217.151.171.250 ip4:82.221.12.65 ip4:212.30.230.100“
In diesem Fall sind alle E-Mails, die von diesen angegebenen Servern (217.151.171.250, 82.221.12.65 und 212.30.230.100) gesendet werden, autorisiert. Mit anderen Worten: Diese Server dürfen E-Mails von der Domain menandmice.com versenden. Wenn Empfänger dann E-Mails von der Domain „menandmice.com“ erhalten, können ihre E-Mail-Server überprüfen, ob die Informationen übereinstimmen. Ist dies nicht der Fall, werden diese E-Mails in der Regel in den Spam-Ordner gefiltert. Stimmen die IP-Informationen überein und sind alle anderen Kriterien erfüllt, erhalten die Empfänger die E-Mails in ihrem Posteingang.