
Acaba con los tiempos de inactividad de la red gracias a la alta disponibilidad del DNS
Si solo dispone de un servidor DNS, ¿qué ocurre si falla? Las cuatro vías para lograr una alta disponibilidad del DNS son la clave para una red redundante y resistente.


 Puntos claveLos puntos clave se generan con la ayuda de la inteligencia artificial. Dado que los resúmenes automáticos pueden contener en ocasiones errores u omitir contexto importante, consulta siempre la entrada completa del blog para obtener toda la información.
El artículo explica por qué un único servidor DNS constituye un punto único de fallo y describe un enfoque por capas para la alta disponibilidad del DNS con el fin de evitar interrupciones en la red y en los sitios web. Presenta cuatro vías complementarias —hardware redundante (pares de conmutación por error xHA), redundancia del protocolo DNS, arquitectura empresarial distribuida e integración con equilibradores de carga— para crear una red de seguridad superpuesta que reduzca el tiempo de inactividad y cumpla los SLA de disponibilidad. El artículo también aborda cómo la plataforma de BlueCat (incluido Address Manager) distribuye los registros DNS entre clústeres y puede limitar los errores humanos mediante controles de acceso y de cambios para evitar fallos en cadena.
What are the four avenues to achieve DNS high availability described in the article?
The article identifies four complementary avenues: 1) Hardware redundancy using an xHA (crossover high availability) approach where a backup server in the same physical location automatically takes over via failover; 2) DNS protocol redundancy, where clients automatically try another DNS server if one doesn’t respond; 3) Enterprise architecture that distributes services and ensures other servers can respond even if one location or server fails; and 4) Integration with third-party load balancers that perform health checks and redirect traffic to healthy servers. Implemented together, these form an overlapping, comprehensive solution.
How does BlueCat’s platform ensure DNS records remain available across the enterprise?
BlueCat’s platform uses Address Manager as the central repository for managed DNS information and pushes that data downstream to all master servers in the environment. Clusters of servers are interwoven so each cluster knows about the others; when records change they are sent to additional clusters upstream, enabling DNS responses from anywhere in the enterprise. This distributed replication and the persistent path between a user’s computer and the central repository help ensure record reachability and prevent data loss, even if individual servers or locations go down.
What limitations of individual high-availability methods does the article highlight, and how does layering address them?
The article notes limitations for each method: a single xHA backup server might itself fail; DNS protocol failover can be slow because clients wait for a timeout before trying another server; and load balancers are often managed outside the network team, reducing operational control. By layering methods—hardware failover, DNS protocol redundancy, distributed architecture, and load balancers—each technique covers the others’ weaknesses. The combined approach provides redundancy and resilience from multiple angles, reducing downtime, mitigating single points of failure, and helping meet service-level agreements.
La alta disponibilidad del DNS mantiene su red funcionando a pleno rendimiento
¿Su infraestructura admite alta disponibilidad de DNS? Si solo dispone de un servidor DNS, ¿qué ocurre si falla? De repente, su red se detiene y su sitio web deja de estar disponible.
Quieres tener la certeza de que tus redes críticas para la misión pueden seguir funcionando sin problemas incluso si ese servidor se paraliza.
BlueCat potencia el rendimiento operativo de su empresa con un enfoque integral y por capas de la disponibilidad que elimina el tiempo de inactividad.
En esta entrada, analizaremos por qué esto es tan importante. A continuación, exploraremos cuatro vías que, al implementarlas conjuntamente, crean una solución integral y sin fisuras. También profundizaremos en cómo funcionan este tipo de arquitecturas. Y, por último, veremos cómo nuestra plataforma puede ayudar a reducir los tipos de errores humanos que provocan fallos en primer lugar.
Bienvenido a la recuperación ante desastres sin el desastre.
Por qué es importante la alta disponibilidad del DNS
Imaginemos que quieres visitar bluecatnetworks.com. Escribes la URL en tu navegador web y tu ordenador o smartphone no hace nada. No mola.
Utilizas el DNS cada vez que intentas acceder a algún sitio en Internet. Por lo tanto, si bluecatnetworks.com solo tiene un servidor DNS y ese servidor deja de funcionar, ya no se podrá acceder a bluecatnetworks.com.
La alta disponibilidad tiene como objetivo garantizar un determinado nivel de rendimiento operativo o tiempo de actividad de un sistema. Y cuanto mayor sea la alta disponibilidad, menor será el tiempo de inactividad.
Quieres asegurarte de que tu presencia en Internet no se vea interrumpida, incluso si un servidor sufre un error. Esta es la definición de alta disponibilidad: su objetivo es garantizar un determinado nivel de rendimiento operativo o tiempo de actividad de un sistema. Y cuanto mayor sea la disponibilidad, menor será el tiempo de inactividad. En muchos casos, un acuerdo de nivel de servicio puede exigir un determinado porcentaje de tiempo de actividad.
La clave es una configuración de disponibilidad que sea a la vez redundante y resiliente, con una conmutación por error lista para actuar. Además, requiere una solución que elimine los puntos únicos de fallo asociados a componentes y sistemas informáticos concretos.
Cuatro vías para lograr una alta disponibilidad del DNS
Existen cuatro vías para lograr una alta disponibilidad de los servicios DNS. Por sí solas, cada una de ellas puede proporcionar cierto grado de seguridad, aunque con limitaciones. Pero si se implementan todas (incluidas las de nivel de hardware o software), el resultado es una solución integral y sinérgica que maximiza el tiempo de actividad.
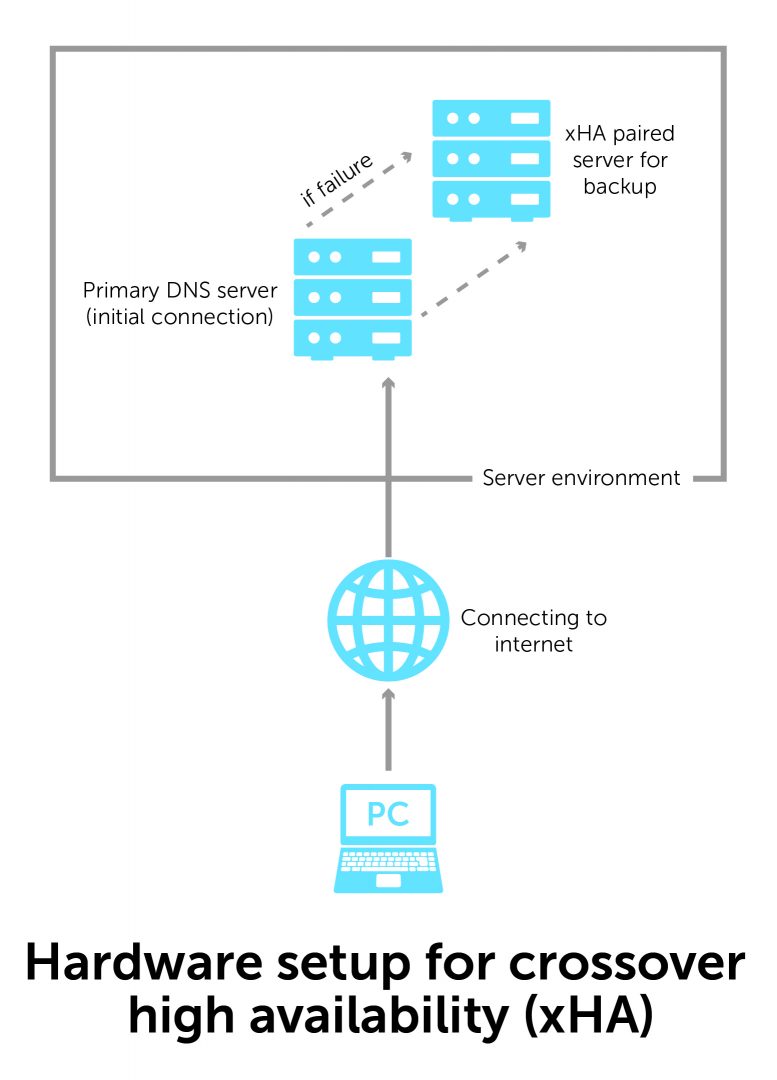
1. Hardware
Todo comienza con la integración de los sistemas adecuados en nuestra infraestructura de hardware. En BlueCat, lo llamamos xHA (alta disponibilidad cruzada). Cuando el servidor principal falla, otro servidor de respaldo situado en la misma ubicación física asume el trabajo de forma automática y sin interrupciones. Este proceso se denomina conmutación por error.
2. Protocolo DNS
El propio DNS es, además, un protocolo intrínsecamente redundante. Si un servidor no responde, se realizará deliberadamente una conmutación por error a otro servidor. No requiere una respuesta de detección de fallos por parte de un servidor específico; cualquier servidor es válido.
3. Arquitectura empresarial
BlueCat diseña los componentes de su sistema de tal forma que cualquier interrupción en un servidor no afecte al servicio. No importa si un servidor concreto está disponible o no. Es posible que el servicio tenga que funcionar desde una ubicación física diferente, pero el servicio en su conjunto sigue funcionando sin ningún tiempo de inactividad.
4. Equilibradores de carga
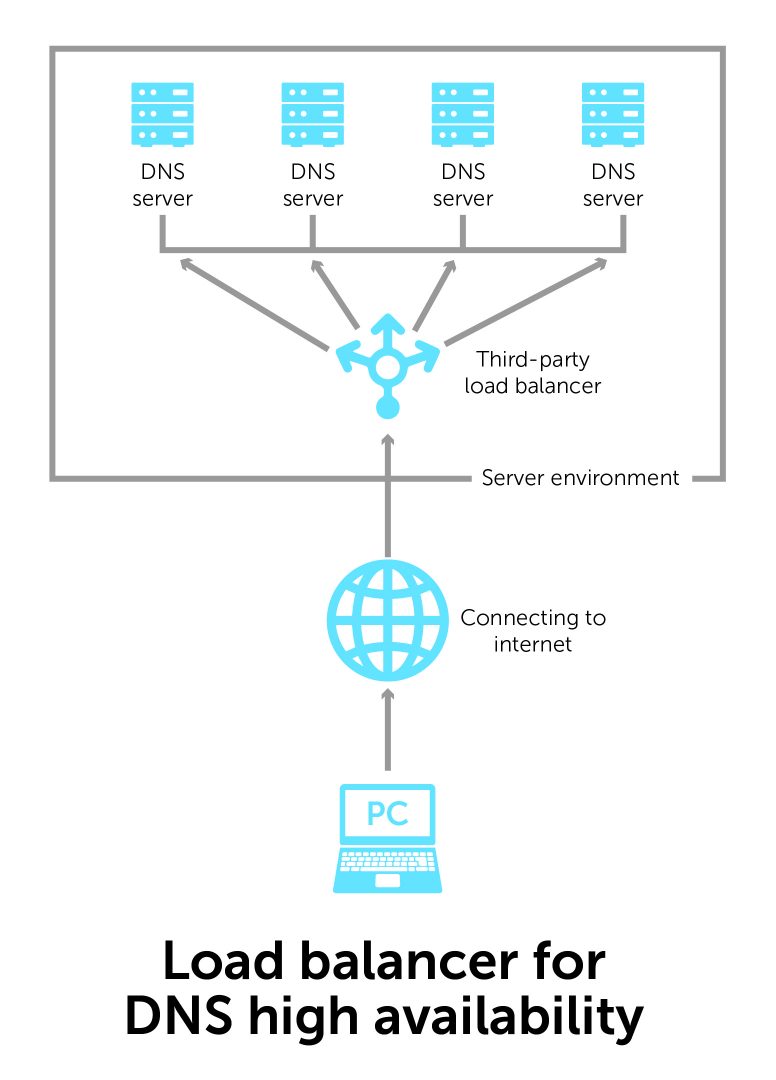
BlueCat puede integrarse con productos de terceros—principalmente equilibradores de carga— para proporcionar una forma adicional de alta disponibilidad de la red. Estos productos de equilibrio de carga de servidores realizan comprobaciones de estado para garantizar que el servicio esté operativo. Si el servicio se interrumpe, cambian de forma transparente en segundo plano a otro servidor.
Sin embargo, por sí solas, estas soluciones tienen limitaciones.
Un único servidor de respaldo en un par xHA también podría fallar. El proceso de conmutación por error del protocolo DNS es lento. Hay que esperar a que el primer servidor agote el tiempo de espera antes de que se pruebe la segunda opción. Los equilibradores de carga suelen gestionarse fuera del ámbito de su equipo de redes, lo que le deja sin control operativo.
Pero si las implementas todas, obtendrás un enfoque integral y por capas desde múltiples ángulos. Cada una puede compensar las limitaciones de las demás. Podrás mantener tu red en funcionamiento, eliminar el tiempo de inactividad y cumplir tus acuerdos de nivel de servicio.
Cómo funcionan las arquitecturas de alta disponibilidad del DNS
¿Cómo funciona, en general, este tipo de configuración de arquitectura empresarial?
El servidor al que te conectas al introducir direcciones IP es tu punto de entrada inicial a la red. En este punto de entrada del centro de datos, implementamos un esquema xHA. Si ese primer servidor deja de funcionar, un servidor DNS secundario toma el relevo de forma transparente.
Además, un sistema de equilibrio de carga conoce todos los demás servidores de la empresa. Redirige el tráfico hacia el que esté más disponible en un momento dado.
Además, cuando hablamos de disponibilidad, no nos referimos únicamente a los servidores. Un servidor contiene registros DNS. Es necesario poder acceder a esa información independientemente de dónde se encuentre. ¿Qué ocurre si se realiza un cambio en ella?
La plataforma BlueCat garantiza que esos registros se envíen a todos los clústeres adicionales de servidores situados en la parte superior de la red. Esto permite obtener respuestas DNS desde cualquier punto de la empresa. Cada clúster conoce a los demás, lo que hace que la empresa esté verdaderamente interconectada. Si algún servidor deja de funcionar, los demás pueden responder en su lugar.
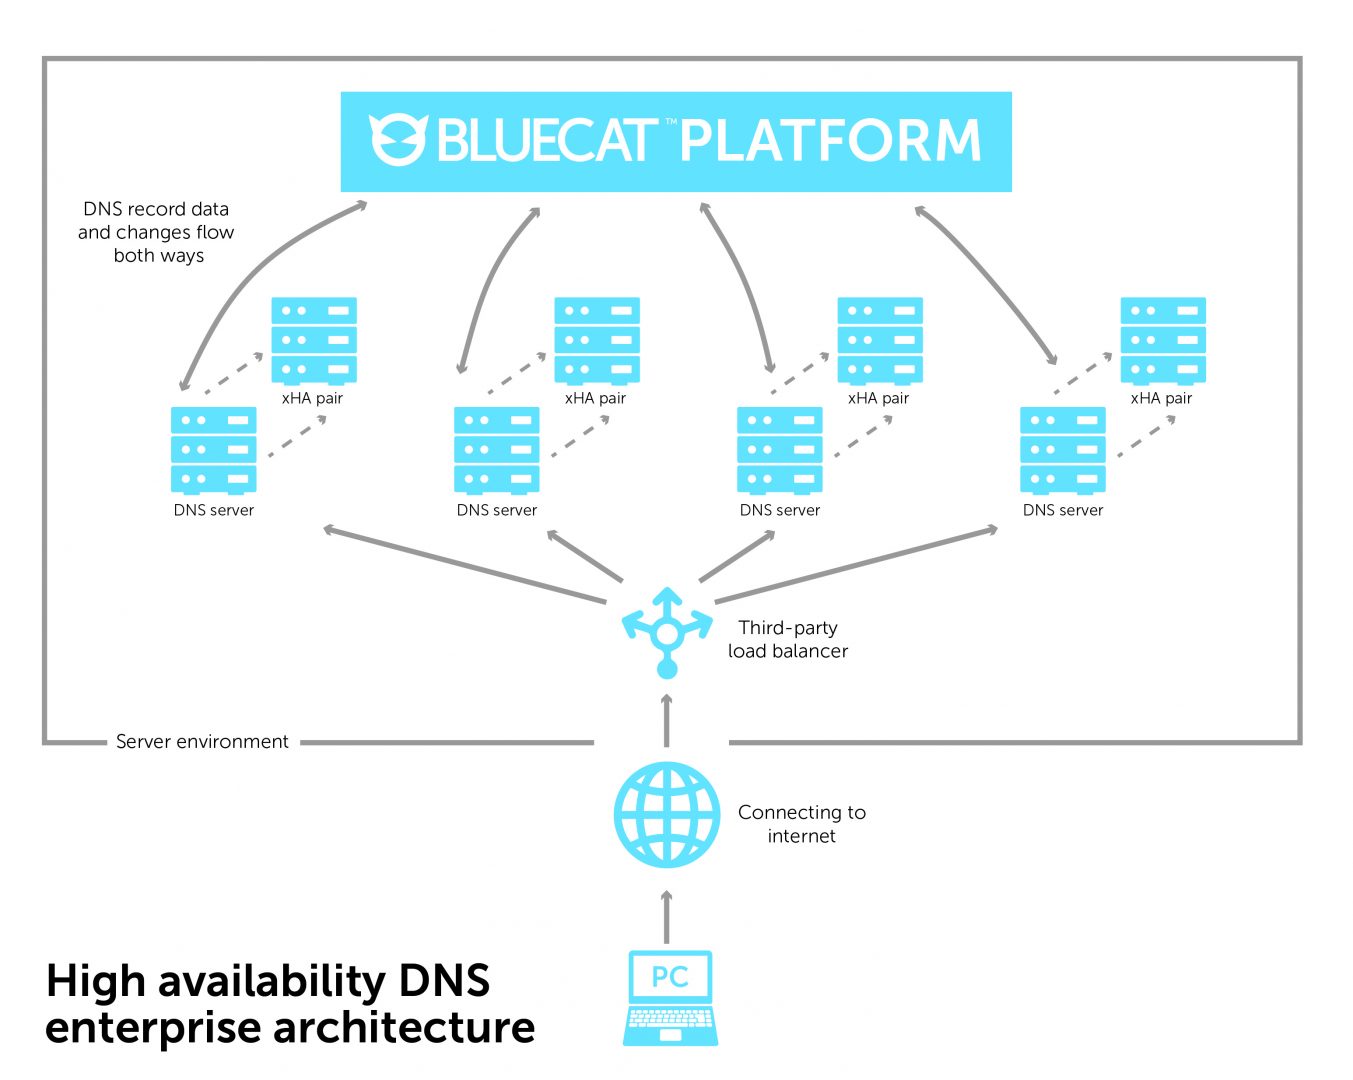
BlueCat Address Manager—nuestro repositorio central de toda la información de DNS gestionada en la red— se sitúa en la cúspide de esta estructura empresarial. Envía sus datos hacia abajo a todos los servidores maestros del entorno. En todo momento existe una ruta desde el ordenador de un usuario hasta el repositorio central. Mientras exista esa ruta, la conexión seguirá funcionando sin interrupciones, lo que evita la pérdida de datos.
Uso de la alta disponibilidad del DNS para limitar los errores humanos
La implementación de esta medida no es un paracaídas infalible para proteger su red de implementaciones o cambios defectuosos. Un error en la parte superior sigue siendo un punto único de fallo. Se replicará en las etapas posteriores y provocará una interrupción del servicio.
Sin embargo, nuestra plataforma puede limitar las acciones de los usuarios.
Esto podría significar, por ejemplo, impedir activamente que los administradores lo borren todo mediante controles de acceso o de cambios. O implementar una serie de advertencias severas antes de que lo hagan. Descubre cómo la plataforma BlueCat puede ayudarte a eliminar los costosos errores humanos relacionados con el DNS y mantener tu red en funcionamiento.