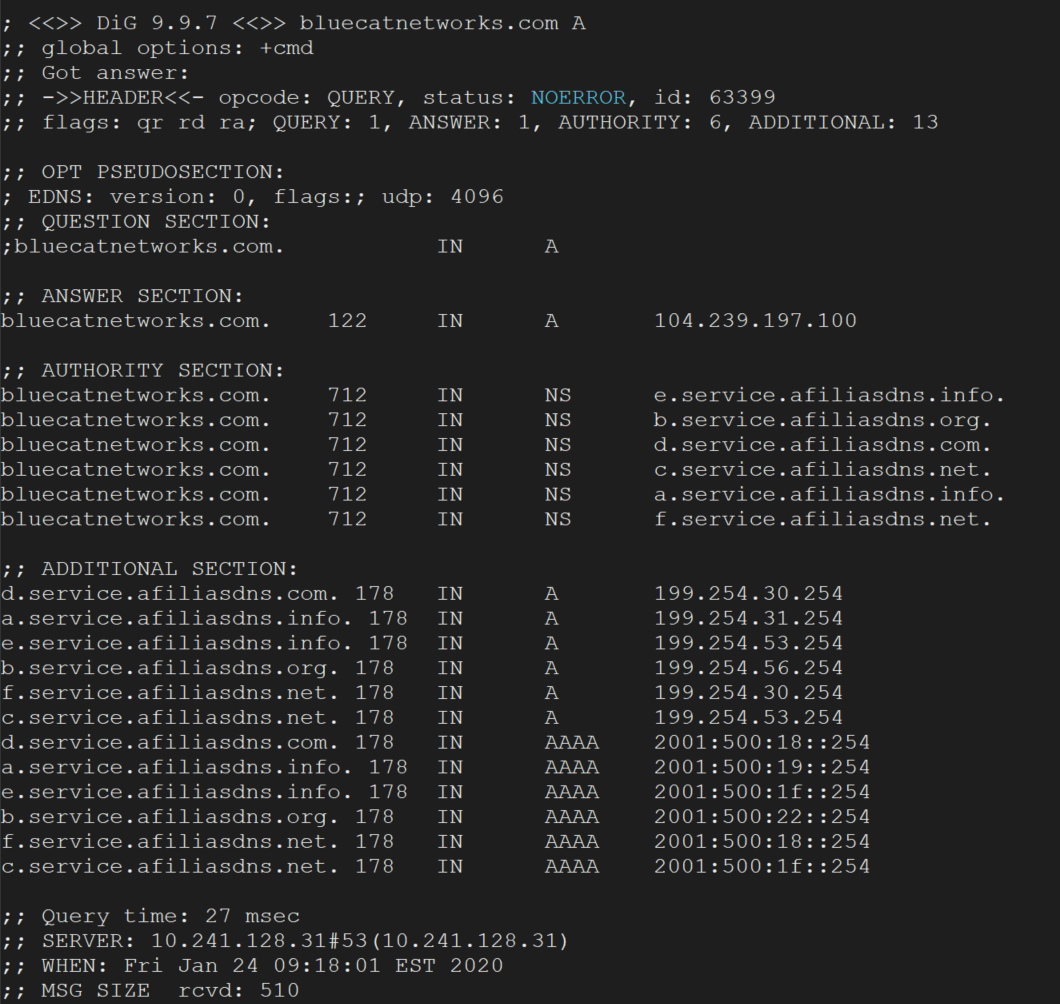
El Sistema de Nombres de Dominio (DNS) es un protocolo que nos permite utilizar la comunicación humana entre dispositivos de una red. Por lo general, traduce los nombres de dominio legibles para las personas (como bluecatnetworks.com) a direcciones de Protocolo de Internet (IP) comprensibles para los ordenadores (como 104.239.197.100).
El direccionamiento IP es un método lógico para asignar direcciones a los dispositivos de una red. Cada dispositivo conectado a una red necesita una dirección IP única.
El objetivo del DNS es la resolución de nombres: convertir un nombre de dominio completo en una dirección IP legible.
Básicamente, nos permite conectarnos a sitios web sin tener que memorizar una secuencia de números, como 104.239.197.100 en IPv4. O incluso direcciones alfanuméricas más complejas en el nuevo IPv6, como 2002:db8::8a3f:362:7897. Además, permite que un servidor ofrezca diferentes sitios web en función del nombre de dominio que le solicite tu navegador.
Con el DNS, lo único que necesitamos saber al abrir un navegador web son los nombres de los sitios web.
En esta entrada del glosario, abordaremos algunos aspectos históricos y los fundamentos del funcionamiento de una consulta DNS. En segundo lugar, analizaremos los cuatro tipos de servidores que llevan a cabo el proceso de búsqueda. Por último, mencionaremos algunos conceptos avanzados y buenas prácticas.
Antecedentes y conceptos básicos del DNS
Comprender qué es el DNS y cómo funciona es esencial para cualquier persona que se dedique a la gestión de redes o al desarrollo web.
Un breve repaso histórico
La red ARPANET (Advanced Research Projects Agency Network) del Departamento de Defensa de EE. UU. desarrolló originalmente el protocolo IP. Gracias a ello, los centros de investigación estadounidenses podían compartir información entre sí con mayor rapidez. Para ello, se utilizaba un enorme directorio de sitios web y sus correspondientes direcciones IP: una especie de guía telefónica digital.
En la década de 1970, el número de ordenadores en esta red crecía rápidamente. El sistema para darles seguimiento resultaba engorroso y fragmentado. Posteriormente, las direcciones IP numéricas se hicieron cada vez más largas e imposibles de memorizar. Se necesitaba un sistema unificado para simplificar las conexiones en red.
Los informáticos estadounidenses y pioneros de Internet Paul Mockapetris y Jon Postel inventaron el Sistema de Nombres de Dominio (DNS) en 1983. En 1986, el Grupo de Trabajo de Ingeniería de Internet (IETF) lo certificó como uno de los estándares originales de Internet. Dos documentos de la IETF describen la funcionalidad de este protocolo y los tipos de datos que puede transportar: el RFC 1034 y el RFC 1035.
El DNS se sitúa en la capa 7, la capa de aplicación, del modelo OSI. Este modelo divide la comunicación entre redes informáticas en siete capas abstractas, cada una de las cuales desempeña una función distinta en la comunicación de red. La capa 7 abarca los protocolos en los que se basan las aplicaciones para realizar su trabajo y comunicar datos a los usuarios finales.
El proceso básico: una consulta
Usted indica a su ordenador o smartphone, también denominado dispositivo cliente, que visite un sitio web. Para ello, su dispositivo envía una consulta o solicitud DNS. Un resolutor stub es la parte de un dispositivo cliente que facilita estas solicitudes.
Un servidor de nombres DNS almacena registros DNS y/o se comunica con otros servidores. Cuando un dispositivo envía una consulta, intervienen los servidores de nombres de dominio y los resolutores. Estos se aseguran de que la consulta obtenga una respuesta del registro correspondiente.
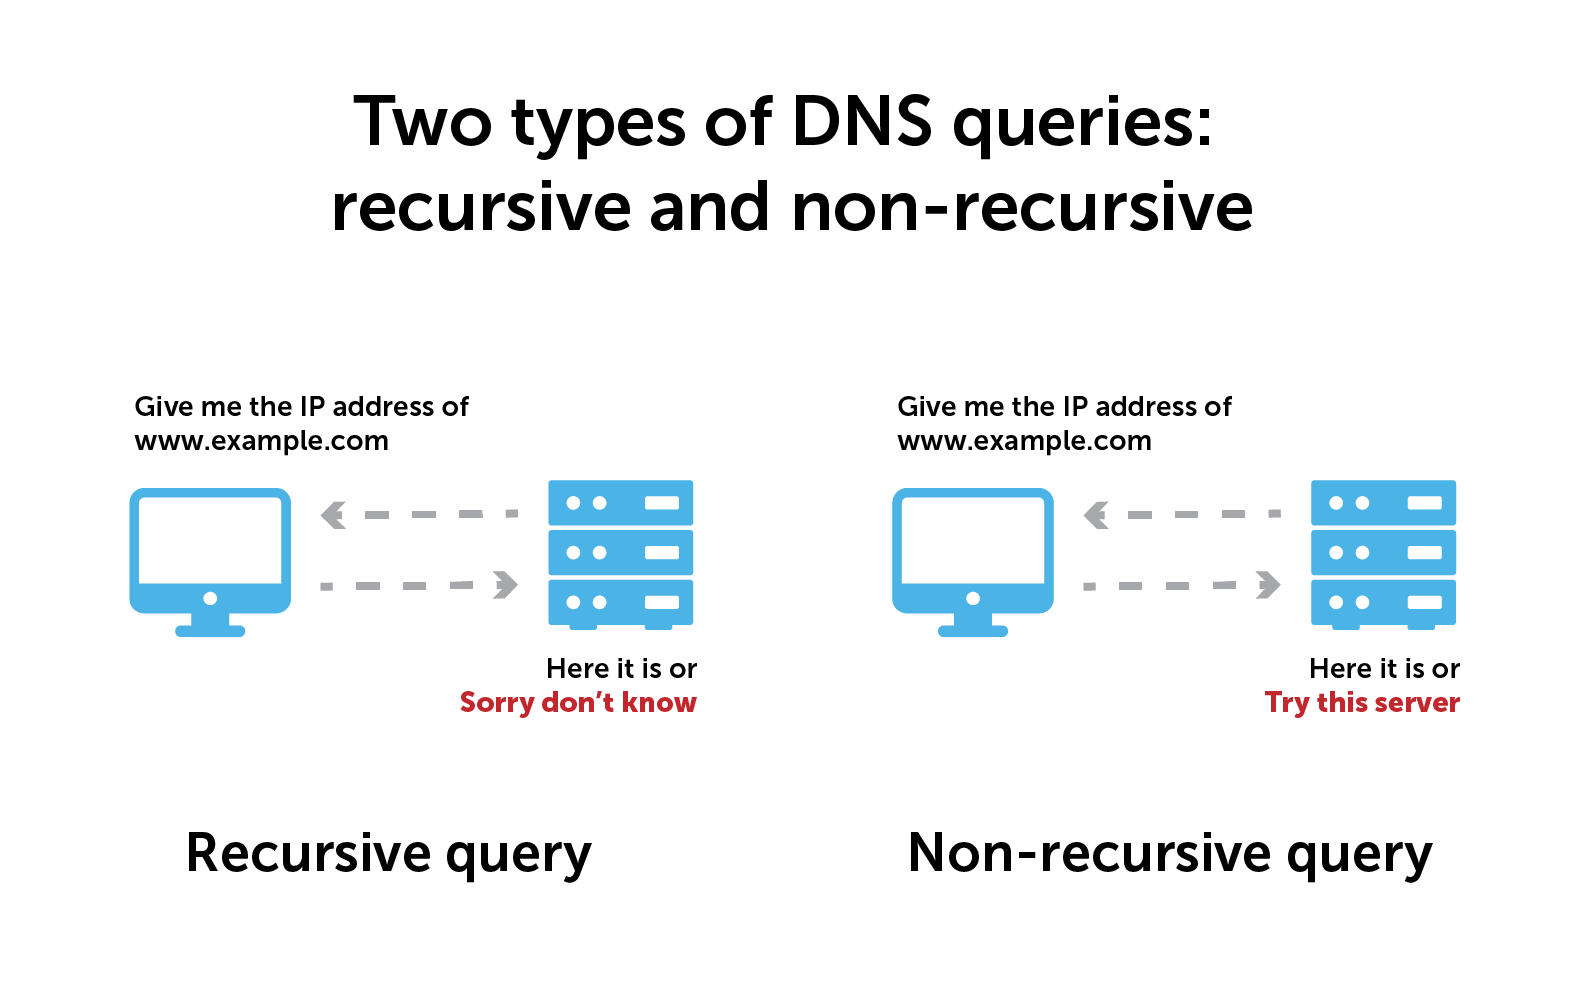
En general, existen dos tipos de consultas:
- Consulta recursiva: tiene lugar entre un dispositivo cliente y un resolutor o servidor DNS local. El cliente solicita una resolución de nombre y el servidor debe proporcionar una respuesta completa. Por otro lado, si el servidor no puede proporcionarla, inicia una consulta iterativa.
- Consulta no recursiva (o iterativa): tiene lugar entre un servidor DNS local y otros servidores DNS. A menudo comienza con los servidores de nombres raíz. El servidor local no solicita la resolución del nombre. Posteriormente, los demás servidores pueden responder bien con una respuesta, bien con una remisión a otro servidor.
Las consultas, también conocidas como búsquedas DNS, se producen constantemente. Algunas de estas actividades tienen lugar dentro de tu red; estas consultas DNS internas nunca llegan a la Internet pública. En entornos empresariales, un servidor DNS interno dedicado resuelve todos los nombres DNS internos de tu red.
Por otro lado, en el caso de los sitios web externos, las consultas se envían fuera de su red y dependen de servidores externos para su resolución.
Cómo funcionan los servidores DNS
Existen dos tipos de servidores DNS: los resolutores recursivos y los servidores de nombres autoritativos. Estos últimos incluyen los servidores raíz, así como los servidores de dominios de nivel superior (TLD). (Un TLD es la última parte de un dominio, como .com o .org.) Los servidores de nombres autoritativos también se denominan a veces servidores DNS autoritativos.
Normalmente, estos funcionan conjuntamente en una cadena de búsqueda para proporcionar una dirección IP a un dispositivo cliente.
Almacenamiento en caché
Una nota importante: esta información suele almacenarse en caché de forma local dentro del dispositivo o en algún lugar de la infraestructura del servidor DNS. Como resultado, la información almacenada en caché evita pasos adicionales y entrega el registro. Sin duda, los servidores almacenan en caché las respuestas para resolver las consultas de forma más eficiente.
La mayoría de los resolutores stub también están diseñados para almacenar los registros en caché durante un tiempo, lo que se conoce como «tiempo de vida» (TTL). Una vez que el TTL caduca, el servidor debe resolver la consulta de nuevo.
Ocho pasos para una consulta DNS
Hay muchos casos en los que se requiere una consulta DNS. A continuación se describen los ocho pasos básicos de una consulta muy habitual, utilizando un navegador web:
- Un usuario escribe example.com en un navegador web. A continuación, el dispositivo cliente solicita información sobre la dirección IP e intenta encontrar la respuesta localmente en el propio dispositivo. Si no lo consigue, el siguiente paso es…
- Resolutor recursivo. Se trata de un tipo de servidor DNS situado entre el cliente y los servidores de nombres autoritativos. (Un proveedor de servicios de Internet (ISP) suele proporcionar un resolutor recursivo. Sin embargo, algunos pueden optar por utilizar un resolutor DNS público ). Tras recibir una consulta, un resolutor recursivo responderá con información almacenada en caché o enviará una solicitud a un…
- servidor de nombres raíz. Este es el primer paso para traducir los nombres de dominio a direcciones IP. Su función principal es indicar otras ubicaciones de servidores más específicas. Responde al resolutor con el nombre de un servidor de nombres de dominio de nivel superior (TLD), que almacena la información de sus dominios.
- El resolutor recursivo envía una solicitud al servidor de nombres de dominio de nivel superior (TLD).
- El servidor de nombres de dominio de nivel superior (TLD) responde con los nombres y las posibles direcciones IP de los servidores de nombres autoritativos del dominio solicitado.
- El resolutor recursivo envía una solicitud al servidor de nombres autoritativo. Al final de la cadena de búsqueda, este servidor almacena los registros de recursos y es el árbitro definitivo de los mismos. Como última etapa del proceso, este servidor puede devolver el registro que necesita el navegador web.
- El servidor de nombres autoritativo devuelve los datos solicitados al resolutor recursivo.
- El resolutor recursivo responde al navegador web con los datos solicitados y el usuario obtiene su respuesta.
Es cierto que las consultas no siempre se resuelven con éxito. Si no es así, los códigos de respuesta del DNS pueden ofrecer pistas sobre cuál puede ser el problema.
Conceptos avanzados del DNS y mejores prácticas de implementación
Ahora que ya sabes qué es el DNS, puedes apreciar mejor su papel a la hora de garantizar una conectividad y una navegación por Internet fluidas.
Además, el sistema de nombres de dominio también se utiliza para diversos tipos de detección de servicios. Por ejemplo, para encontrar el servidor de correo adecuado para una dirección de correo electrónico o el servidor de Active Directory más cercano.
Zonas
Para una gestión más eficaz, el espacio de nombres del DNS puede dividirse en distintas zonas de DNS. Cada zona puede ser gestionada por una entidad o un administrador específico. Esta técnica proporciona a los administradores un mayor control sobre componentes específicos, como los servidores de nombres autoritativos.
Sin embargo, una zona no tiene por qué limitarse a un solo nombre de dominio o a un único servidor. Pueden existir varias zonas en el mismo servidor. Además, cada zona suele estar presente en varios servidores, utilizando la replicación automática para mantener las copias sincronizadas.
Las zonas se separan por los puntos de un nombre de dominio. Esto permite que el servidor de nombres de TLD delegue una subzona a un dominio secundario (p. ej., careers.example.com, blog.example.com).
Parte de la tríada DDI
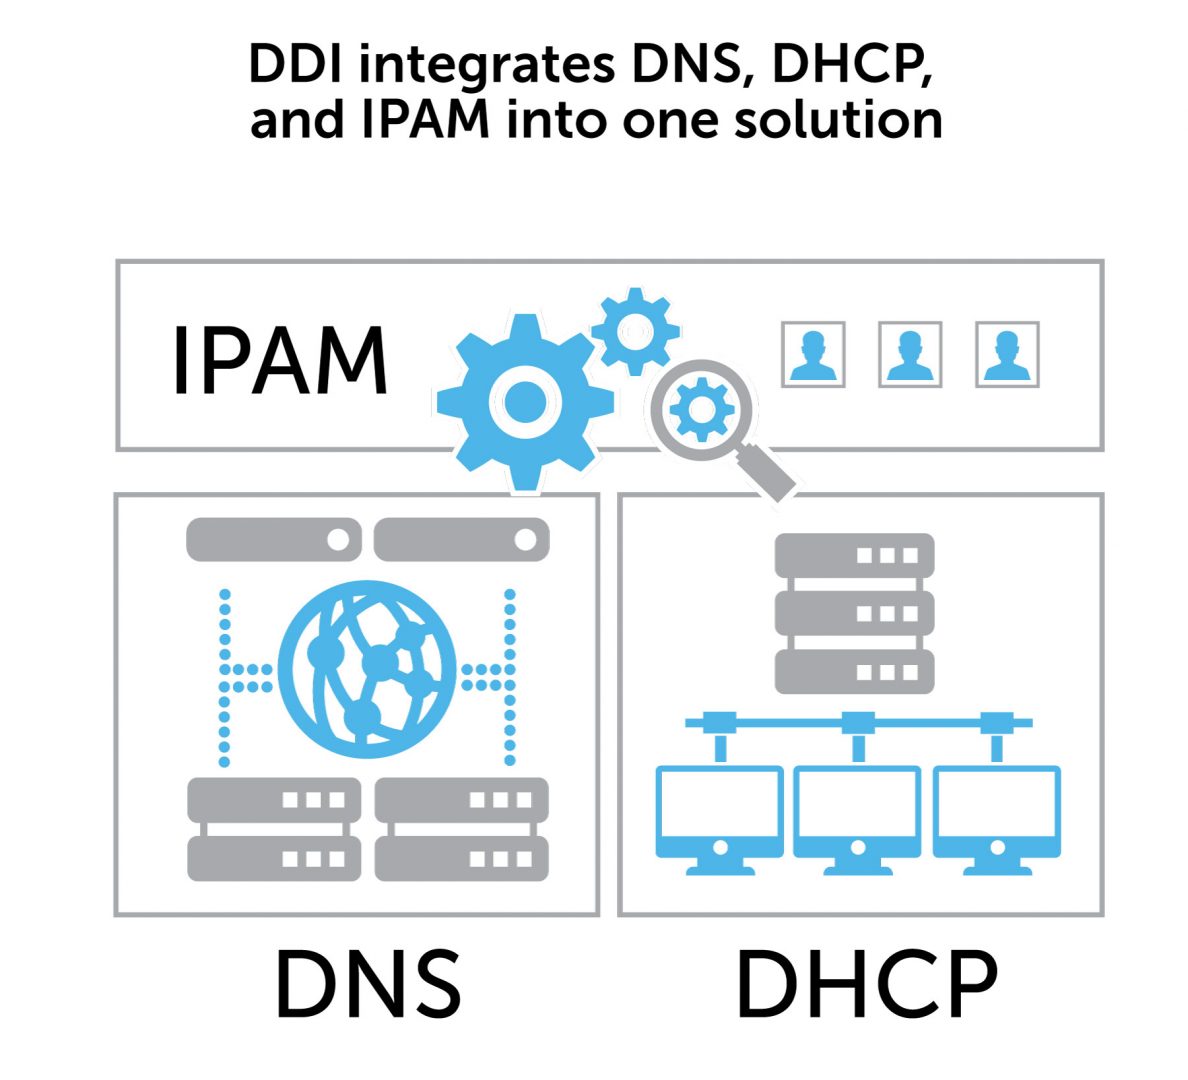
DDI son las siglas de DNS, DHCP y gestión de direcciones IP. Se utiliza a menudo como acrónimo para describir la integración de tres componentes fundamentales de las redes en una única solución de gestión centralizada.
El DNS proporciona direcciones IP, el DHCP asigna direcciones IP y el IPAM gestiona los recursos IP. La combinación de estos servicios fundamentales en una solución DDIpuede transformar la gestión de la red.
Capas de la arquitectura
El desarrollo de servicios DNS requiere un enfoque por capas en la arquitectura. Esto incluye capas recursivas internas, autoritativas internas, recursivas externas y autoritativas externas. Sin duda, cada una tiene sus ventajas e inconvenientes. Obtén más información sobre las soluciones disponibles para construir una base de red fiable, segura y resiliente.