
Por qué debe prestar atención al túnel DNS
El túnel DNS transmite información a través del protocolo que normalmente resuelve las direcciones de red. Tus datos de DNS pueden proporcionar pistas que ayuden a mantenerlo a raya.


 Puntos claveLos puntos clave se generan con la ayuda de la inteligencia artificial. Dado que los resúmenes automáticos pueden contener en ocasiones errores u omitir contexto importante, consulta siempre la entrada completa del blog para obtener toda la información.
DNS tunneling is a critical cybersecurity threat that exploits the Domain Name System protocol to bypass traditional security controls and establish covert communication channels for malicious activities. Attackers register domains, install tunneling malware on DNS servers, and infect computers behind firewalls to exfiltrate data and establish command-and-control infrastructure by disguising unauthorized data transfers within legitimate DNS queries. Organizations can detect and prevent DNS tunneling by monitoring DNS traffic patterns for anomalies such as unusually long query strings, multiple rapid requests, and unique subdomain structures, with BlueCat's centralized DNS management platform enabling comprehensive threat detection and blocking capabilities to protect network security.
¿Cómo funciona el ataque de túnel DNS y cuáles son los pasos que sigue un atacante?
El túnel DNS funciona mediante un proceso de múltiples etapas: primero, un atacante registra un dominio malicioso como evilwebsite.com e instala software de tunelización en su servidor DNS. Luego infecta una computadora dentro de la red de la víctima con malware. Como las solicitudes DNS típicamente atraviesan cortafuegos, la computadora infectada envía consultas DNS que se redirigen al servidor de comando y control del atacante. El proceso de encapsulación permite que datos privados atraviesen la red pareciendo información pública, creando efectivamente una conexión VPN a través de DNS que facilita la exfiltración de datos u otras actividades maliciosas.
¿Cuáles son los indicadores clave para detectar un ataque de túnel DNS en una red?
Los indicadores de detección de túnel DNS incluyen características distintivas en las propias consultas DNS. Las consultas DNS estándar son simples, consistiendo en un dominio y subdominio, mientras que el tunneling introduce grandes volúmenes de datos. Los signos de alerta incluyen: registros TXT anormales, largas cadenas de caracteres únicos, etiquetas largas, nombres de host prolongados, múltiples solicitudes DNS simultáneas desde una única dirección IP, y desviaciones del tráfico DNS hacia geografías donde la organización no opera. El análisis del historial de dominios y el volumen de tráfico DNS también revela patrones anómalos indicativos de actividad maliciosa.
¿Por qué el DNS es vulnerable al tunneling y cómo puede una organización protegerse?
El DNS es vulnerable porque generalmente se deja abierto y sin supervisión, con muchos administradores asumiendo que proteger el puerto 53 es suficiente. Los atacantes explotan esto porque las solicitudes DNS típicamente atraviesan cortafuegos sin restricciones. Para protegerse, las organizaciones necesitan un sistema centralizado de gestión DNS que recopile, supervise y analice el tráfico DNS continuamente. Soluciones como la plataforma BlueCat permiten supervisar el tráfico DNS, detectar anomalías e bloquear ataques de tunneling antes de que comprometan la red, transformando la seguridad DNS mediante monitoreo proactivo.
El DNS es un vector principal para los ciberataques, incluido el túnel de DNS.
En resumen, el «tunneling» es una forma de transmitir información a través del protocolo DNS, que normalmente se utiliza para resolver direcciones de red.
Una consulta normal del sistema de nombres de dominio (DNS) solo contiene la información necesaria para la comunicación entre un cliente y un servidor. El túnel DNS inserta un flujo de datos ajeno a esa ruta. Establece una forma de comunicación que elude la mayoría de los filtros, cortafuegos y programas de captura de paquetes.
Esto hace que sea especialmente difícil de detectar y rastrear su origen. Se trata de una amenaza difícil de identificar para la seguridad de la red.
Pero se puede detener.
En esta entrada se analizará cómo funciona el túnel DNS y por qué supone un riesgo para la seguridad. A continuación, se explicará cómo detectar un ataque. Por último, se examinará cómo utilizar sus datos de DNS y la plataforma BlueCat para supervisar su tráfico DNS y bloquear por completo el túnel.
¿Cómo funciona el túnel DNS?
Para empezar, un atacante registra un dominio, como evilwebsite.com. A continuación, instala un programa malicioso de tunelización en su servidor DNS y redirige el servidor de nombres de evilwebsite.com hacia él.
A continuación, el atacante infecta con malware un ordenador situado detrás del cortafuegos de la víctima. Dado que las solicitudes DNS suelen poder entrar y salir del cortafuegos, el ordenador infectado puede enviar una consulta al resolutor DNS.
A continuación, el resolutor DNS redirige la consulta al servidor de mando y control del atacante, donde está instalado el malware de tunelización. El atacante establece una conexión con su víctima a través del resolutor DNS.
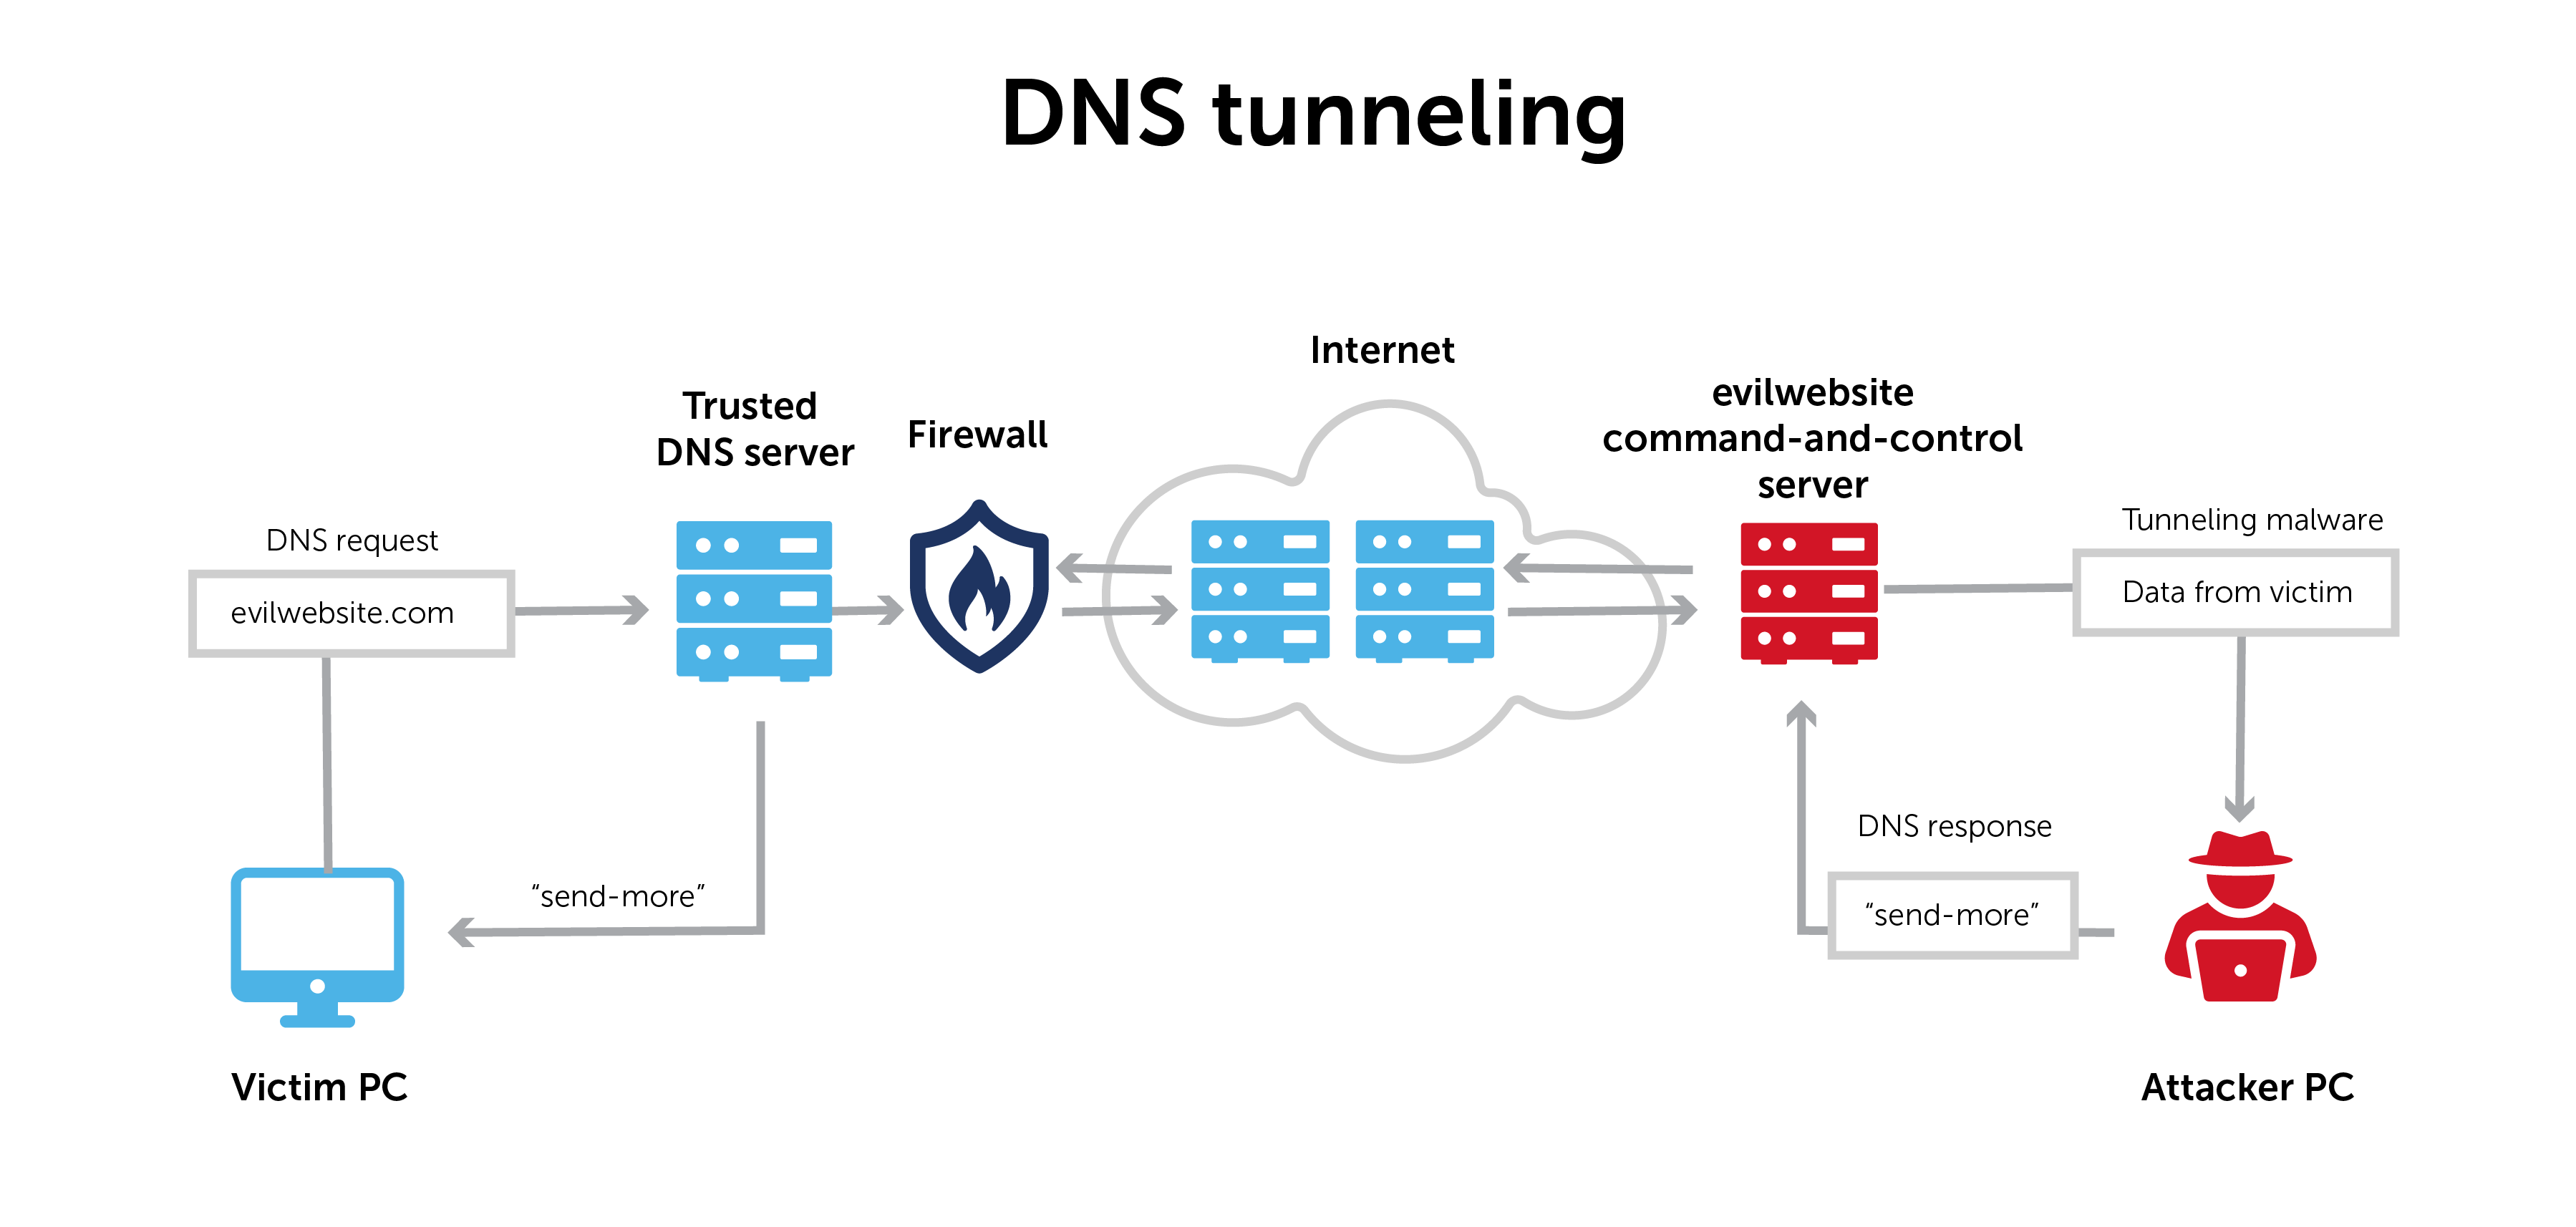
El túnel DNS transfiere datos a través de una red de tal forma que parecen información pública. Sin embargo, en realidad se trata de información privada. Esta forma de transferencia segura permite que los datos atraviesen la red sin ser detectados mediante un proceso denominado encapsulación.
En resumen, es como una conexión VPN a través del protocolo DNS. Y ahora el túnel bidireccional está disponible para la exfiltración de datos u otras actividades maliciosas.
Por qué el túnel DNS supone un riesgo para la seguridad
El DNS suele dejarse abierto y sin supervisar. Algunos administradores de red creen que tienen el puerto 53 protegido con su cortafuegos y no toman ninguna medida adicional.
Conscientes de ello, los actores maliciosos recurren cada vez más al tunelizado en su beneficio. Eluden las protecciones estándar de ciberseguridad comunicándose a través de lo que parece un canal operativo en segundo plano. Existen numerosas herramientas de tunelizado de DNS, como Iodine, listas para usar.
La mayoría de las técnicas, ya sea utilizando estos kits de herramientas de tunelización o de otro tipo, no son especialmente sigilosas. Cuando nadie está mirando, tampoco es necesario que lo sean.
Los actores maliciosos utilizan esta táctica de muchas formas. Pueden establecer un sistema de comando y control (C&C) mediante el túnel DNS. Esto oculta las señales enviadas a activos externos que la mayoría de los filtros y cortafuegos detectarían.
La filtración de datos también puede producirse a través de ataques de tunelización de DNS, lo que da lugar a sistemas y datos comprometidos. En estos casos, la información suele dividirse en fragmentos más pequeños y transmitirse a través del DNS. A continuación, se vuelve a ensamblar en el otro extremo.
Cómo detectar un ataque de túnel DNS
¿Cómo se detectan los ataques de tunelización? Las propias consultas DNS suelen ofrecer pistas.
Las consultas DNS estándar suelen ser bastante sencillas: consisten principalmente en un dominio y un subdominio. Por otro lado, con el «tunneling», los actores maliciosos intentan introducir tantos datos como sea posible en el canal de comunicación. Realizar consultas de registros de texto (TXT), que no suelen ser utilizados por un cliente típico, puede resultar útil para identificar la actividad de «tunneling».
Es importante señalar que el «tunneling» suele incluir una serie de consultas al servidor DNS. Cada una de ellas es diferente de la siguiente. La naturaleza única de estas consultas aumenta las posibilidades de que lleguen al lado del servidor.
Los registros con largas cadenas de caracteres únicos, etiquetas largas y nombres de host largos son casi siempre casos de túneles DNS.
El túnel DNS: ¿amigo o enemigo?
El túnel de DNS tiene usos legítimos. Por ejemplo, muchos proveedores de software antivirus lo utilizan como forma de actualizar los perfiles de malware en segundo plano.
Sin embargo, aparte de estos casos de uso conocidos, suele ser una señal de que algo puede no ir bien.
Otros patrones en los datos de DNS pueden indicar si el «tunneling» supone una posible amenaza para la seguridad de su red. Cuando los administradores detectan un gran número de solicitudes de DNS a la vez, esto suele indicar una intención maliciosa. Algunos ejemplos podrían ser un patrón anómalo de actividad de DNS para una única dirección IP, o múltiples pares de solicitudes y respuestas a lo largo del tiempo.
Las respuestas están en sus datos de DNS
La clave está en prestar mucha atención a los datos del DNS. Las preguntas que debes plantearte son:
- ¿Qué nos indican el volumen de tráfico DNS y el número de nombres de host por dominio sobre lo que está ocurriendo en su red?
- ¿Qué te puede revelar el historial de dominios sobre la actividad de la red?
- ¿Se han desviado las consultas DNS hacia una parte del mundo en la que tu organización no tiene negocios ni otras conexiones?
- ¿Tiene alguna razón de ser el dispositivo que establece esas conexiones? ¿O se trata de un dispositivo IoT de un solo uso?
Tomar medidas contra las actividades maliciosas
El DNS no está diseñado para la transferencia de datos. Por ello, muchas empresas no supervisan su tráfico DNS en busca de indicios de actividad sospechosa. Y los atacantes se aprovechan de ello.
Seguir pistas sólidas puede ayudarte a determinar si alguien tiene tu DNS secuestrado y lo está utilizando para comunicaciones maliciosas. Solo tienes que prestar atención a ello.
En términos básicos, significa disponer de un sistema organizado para recopilar, supervisar y actuar sobre los datos de DNS. Si no dispone de un sistema centralizado de gestión de DNS, le resultará muy difícil detectar cualquier actividad. El DNS de Microsoft, BIND o una solución propia, como las hojas de cálculo con direcciones IP, hacen que la detección sea un auténtico reto.
La plataforma BlueCat supervisa su tráfico DNS y puede bloquear ataques DNS, como el «tunneling», antes de que causen estragos en su red. Descubra cómo BlueCat puede transformar la seguridad de su red.