
Protege tu red contra el secuestro de DNS
Descubre los tres tipos de secuestro de DNS, cómo proteger tu red y cómo la plataforma de BlueCat puede mejorar aún más la seguridad de tu red.


 Puntos claveLos puntos clave se generan con la ayuda de la inteligencia artificial. Dado que los resúmenes automáticos pueden contener en ocasiones errores u omitir contexto importante, consulta siempre la entrada completa del blog para obtener toda la información.
El artículo explica el secuestro de DNS —en el que los atacantes modifican las direcciones IP o los registros de los servidores DNS para redirigir el tráfico de los usuarios hacia servidores maliciosos— y describe los riesgos reales, los métodos de ataque y las defensas para las redes empresariales. Describe tres vectores de ataque (cambios en los servidores de nombres del registrador, modificación de registros A y routers comprometidos que distribuyen DNS malicioso a través de DHCP), así como el impacto operativo del robo de credenciales, la distribución de malware y phishing, y el compromiso a gran escala de la infraestructura. El artículo hace hincapié en la supervisión de las respuestas del DNS (no solo de las consultas), el refuerzo de la seguridad de los servidores recursivos, la activación de la autenticación multifactorial de los registradores y los bloqueos de registro, y muestra cómo el DDI unificado de BlueCat proporciona una visibilidad profunda del DNS, bloqueos y alertas basados en políticas, e integración con SIEM para detectar o prevenir los secuestros antes de que perjudiquen a los usuarios.
What are the three types of DNS hijacking described and how do they differ operationally?
The article describes three DNS hijacking methods: (1) Registrar nameserver compromise: attackers access a domain registrar account and change the domain’s authoritative nameserver to one they control, allowing dynamic, flexible redirection of queries; (2) A-record modification at the registrar: attackers change the domain’s A record to point to a malicious IP, providing a simpler, static redirection to a single attacker-controlled host; and (3) Internal router/DHCP compromise: an attacker who controls a corporate router changes DHCP-provided DNS server settings so devices use attacker-controlled resolvers, enabling broad internal interception of DNS traffic and redirection of users within the network.
What monitoring and configuration steps does the article recommend to detect or prevent DNS hijacking?
Recommended defenses include monitoring full DNS traffic — especially response data, not just queries — because response patterns will reveal unexpected or malicious resolver answers; hardening recursive DNS servers through architecture, DNSSEC, access controls, and physical device protections to prevent tampering; enabling multi-factor authentication on domain registrar accounts to raise the bar for attackers; and using a registry-lock service that requires out-of-band authenticated approval before DNS record changes are applied. Together these steps improve detection of anomalies and reduce the likelihood of unauthorized DNS changes.
How does BlueCat’s platform help detect or block DNS hijacking attempts according to the article?
BlueCat’s Unified DDI provides comprehensive visibility by collecting service-point logs that include DNS response data and activity patterns, enabling detection of anomalies such as drops in expected DNS log volume when resolvers point to attacker-controlled servers. The platform supports policy controls to monitor or block DNS servers with poor reputations and can alert when unrecognized authoritative servers are used. BlueCat also integrates with SIEM tools (for example, Splunk) so customers can trigger real-time alerts on unusual DNS behavior, helping detect or prevent hijacking before it redirects users to malicious sites.
Puntos clave
Supervisa de cerca tu tráfico DNS, refuerza el control sobre los registros DNS y utiliza herramientas de visibilidad y políticas para detener los secuestros antes de que redirijan a tus usuarios.
En un ataque de secuestro de DNS, los atacantes modifican las direcciones IP de sus servidores DNS para que el tráfico de los usuarios se redirija a servidores maliciosos, lo que les permite redirigir a los usuarios a sitios de phishing o con malware.
Para defenderse de este ataque, supervisa todo tu tráfico DNS (las respuestas, no solo las consultas), activa la autenticación multifactorial en tu cuenta de registrador y utiliza un servicio de bloqueo de registro para impedir cambios no autorizados en los registros DNS.
Con el DDI unificado de BlueCat, obtienes una visibilidad profunda de las consultas y respuestas DNS, políticas para bloquear o recibir alertas sobre servidores DNS sospechosos e integración con herramientas SIEM para la detección de anomalías en tiempo real. Estas soluciones ayudan a detectar o prevenir el secuestro antes de que cause daños en tu red.
A principios de 2019, el centro de ciberseguridad del Gobierno de EE. UU. lanzó una severa advertencia: protege tu red contra los ataques de secuestro de DNS.
En este ataque, las direcciones IP de los servidores DNS de su dominio se cambian por direcciones IP de servidores controlados por los atacantes. De este modo, los atacantes pueden redirigir a sus usuarios desprevenidos a sitios web maliciosos.
Todo esto da un poco de miedo. Pero puedes proteger tu red contra ello.
En esta entrada, analizaremos los tres métodos diferentes de secuestro. A continuación, veremos las formas en que puede proteger su red contra ellos. Por último, abordaremos cómo la plataforma de BlueCat puede ayudarle a mejorar aún más la seguridad de su red.
¿Qué es el secuestro de DNS?
El DNS, o sistema de nombres de dominio, es la guía telefónica de Internet. Traduce los nombres de dominio que recordamos fácilmente, como bluecatnetworks.com, a direcciones IP como 104.239.197.100, que son el lenguaje de Internet.
El DNS permite que los ordenadores, servidores y otros dispositivos conectados a la red, cada uno con su dirección IP única, se comuniquen entre sí. Además, lleva a los usuarios al sitio web que están buscando.
Existen tres tipos de secuestros:
- Los atacantes pueden comprometer una cuenta de un registrador de dominios y modificar su servidor de nombres DNS por uno que ellos controlen.
- Los atacantes pueden modificar el registro A de la dirección IP de su dominio para que apunte a su propia dirección.
- Los atacantes pueden comprometer el router de una organización y cambiar el servidor DNS que se asigna automáticamente a cada dispositivo cuando los usuarios se conectan a su red.
Se trata de ataques sofisticados y dirigidos. Pueden suplantar la identidad para obtener credenciales de inicio de sesión o engañar a un usuario para que haga clic en un enlace que descargue malware. A veces, incluso pueden mostrar anuncios que generan ingresos para el hacker.
Aunque los atacantes pueden utilizar diferentes métodos para comprometer una red, el denominador común es el DNS. No ignores la posibilidad de que el DNS sea un vector de amenaza. Cuando alguien controla tu DNS, puede redirigir a los usuarios a cualquier lugar.
Cabe señalar que el secuestro no es lo mismo que el envenenamiento de DNS. En este caso, un atacante interviene en el proceso de consulta y respuesta del DNS proporcionando una respuesta errónea. Se trata de un ataque de «hombre en el medio» que engaña a un servidor DNS haciéndole creer que ha encontrado un servidor de nombres autoritativo. Es una vulnerabilidad similar, pero se produce en un punto diferente de la red.
Ataques externos
De los tres tipos de ataques enumerados anteriormente, los dos primeros se consideran externos.
En el primero, que fue el motivo de la alerta del Gobierno de EE. UU., un atacante compromete tu cuenta del registrador de dominios. Modifica el servidor de nombres DNS de tu dominio, cambiándolo por uno que él controla. Cada vez que un usuario consulta su dominio, el hacker elige qué dirección IP devolver como respuesta. Como resultado, los usuarios acaban en cualquier número de sitios web maliciosos.
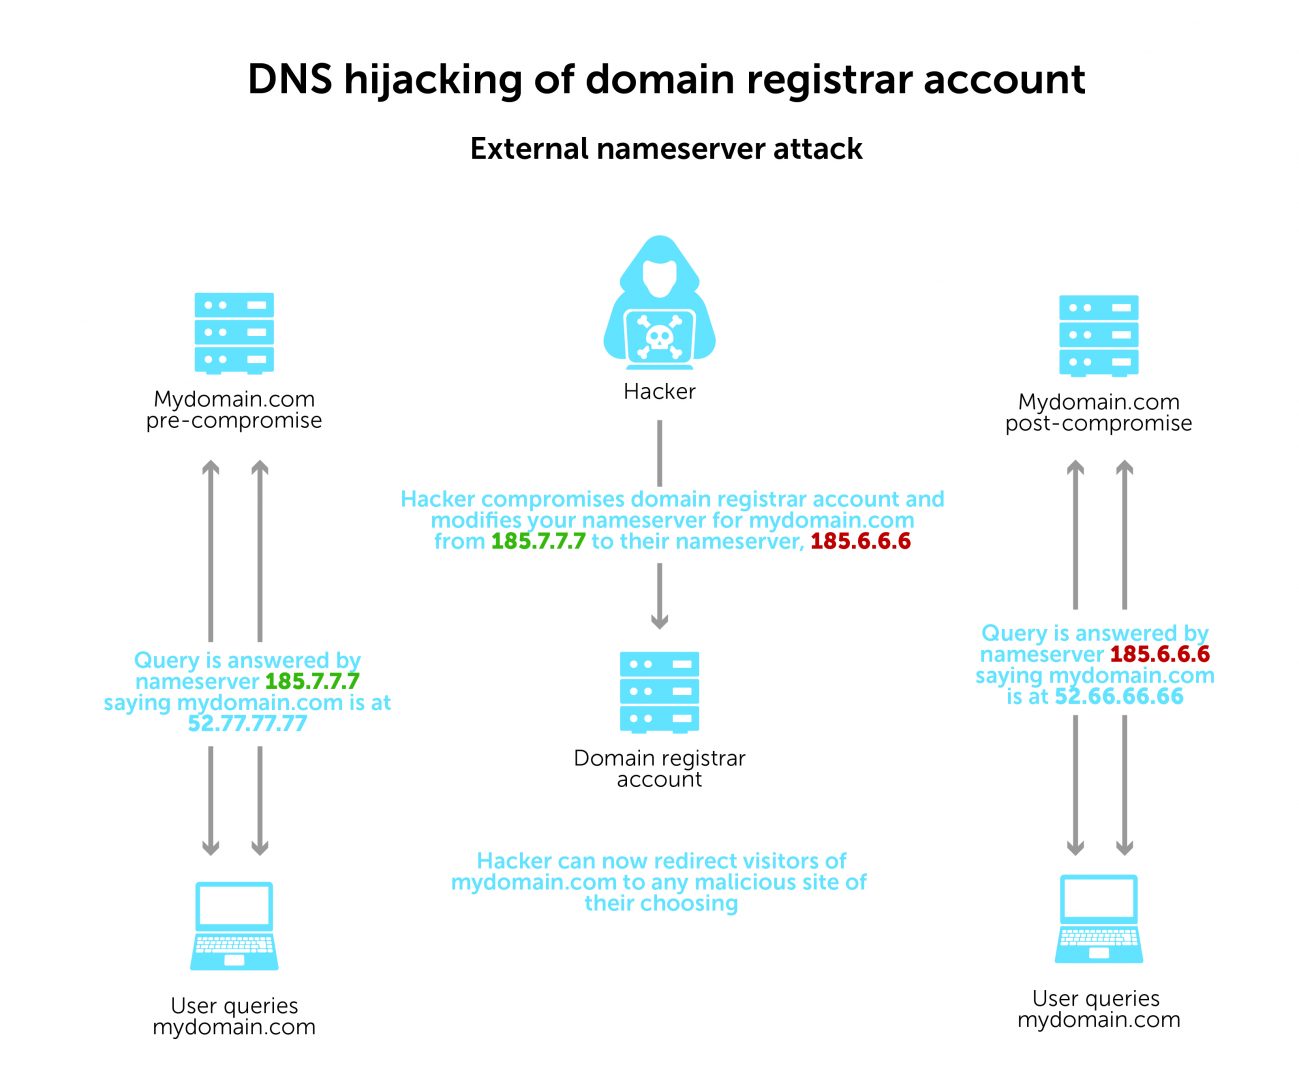
Su implementación supone bastante trabajo. Pero esta configuración de servidor DNS no autorizado proporciona al hacker un gran control y la flexibilidad necesaria para redirigir a los usuarios a cualquier lugar. El usuario no tiene ni idea de que está siendo redirigido a un sitio malicioso, a menos que la página web tenga un aspecto diferente al que esperaba.
En el segundo tipo de ataque externo, un hacker también compromete su cuenta del registrador de dominios. Pero en esta ocasión, modifica el registro A de su dominio. El registro apuntará desde su dirección IP a una dirección IP que ellos controlan. Esto redirige siempre a los usuarios a esa misma dirección IP, en todas las ocasiones.
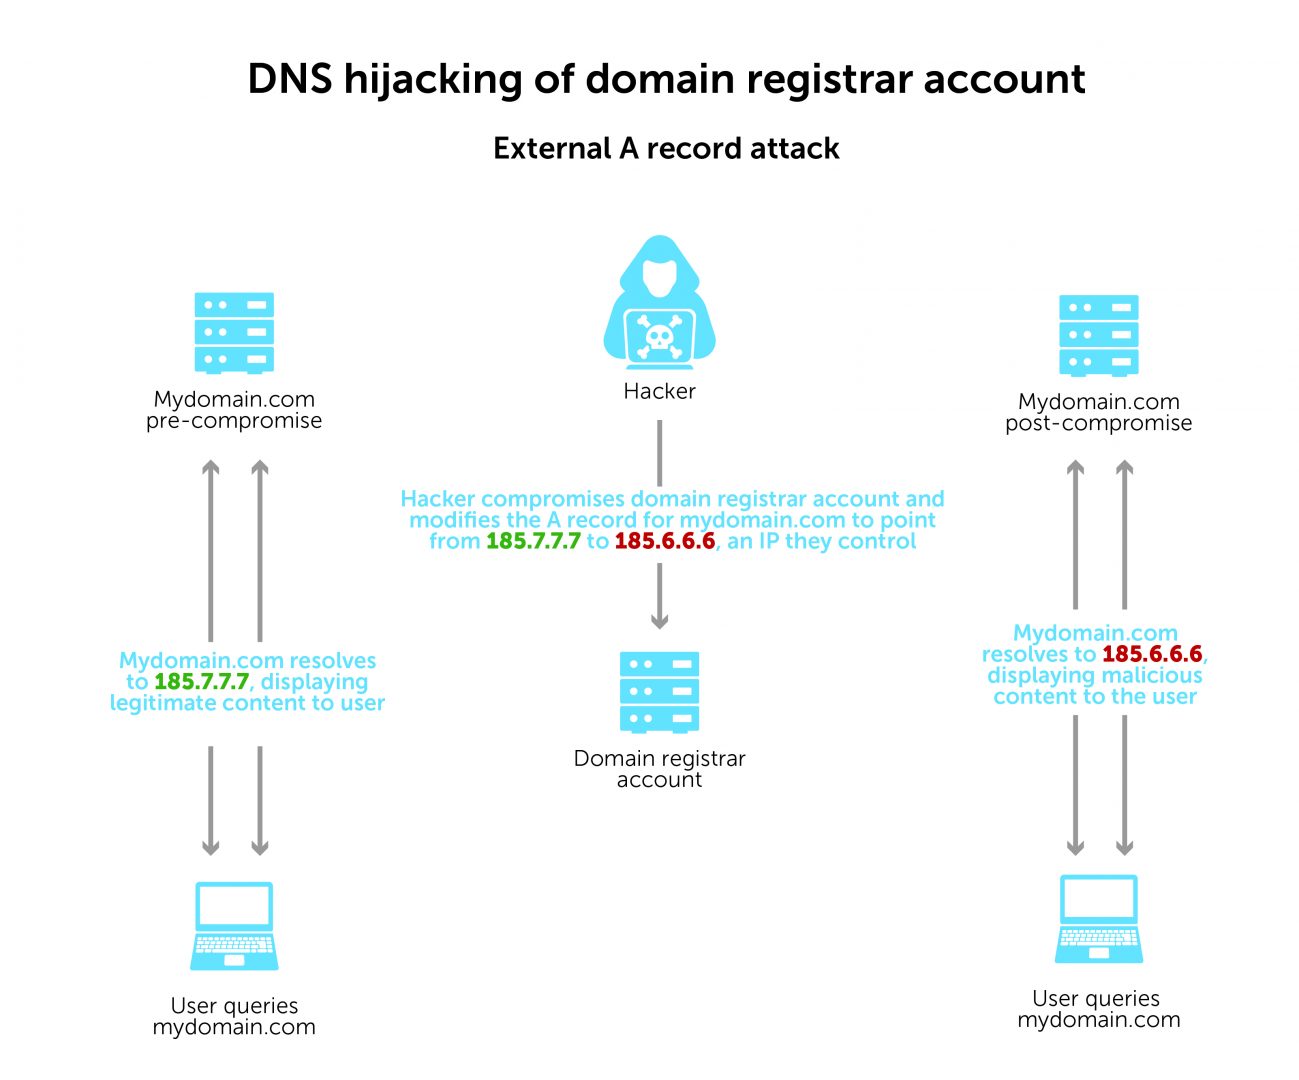
Aunque la redirección de DNS es estática, a un hacker le resulta mucho más fácil y rápido configurarla.
Un ejemplo de este tipo de ataque es el denominado incidente «Sea Turtle», identificado por el Talos Intelligence Group de Cisco. Un Estado-nación modificó los registros A de organizaciones de seguridad nacional en Oriente Medio y el norte de África en un sofisticado intento de obtener credenciales.
Además, FireEye descubrió una campaña más amplia de secuestro de infraestructuras DNS que utilizaba ambos tipos de ataques externos (incluido Sea Turtle). La campaña afectó a docenas de dominios pertenecientes a entidades gubernamentales, de telecomunicaciones y de proveedores de servicios de Internet. Para facilitar futuras infiltraciones, los atacantes también obtuvieron certificados de cifrado válidos para los nombres de dominio de las víctimas.
Ataque interno
Menos común, pero aún así una amenaza, es el tercer tipo, que es interno.
En una red corporativa típica, los routers asignan dinámicamente direcciones IP y servidores DNS a los dispositivos mediante DHCP. Las solicitudes DNS, también conocidas como consultas, se dirigen a resolutores predefinidos para obtener respuestas. Si un hacker consigue acceder al router, puede modificar la configuración de DHCP. Como resultado, puede indicar a los dispositivos que utilicen servidores DNS controlados por el atacante.
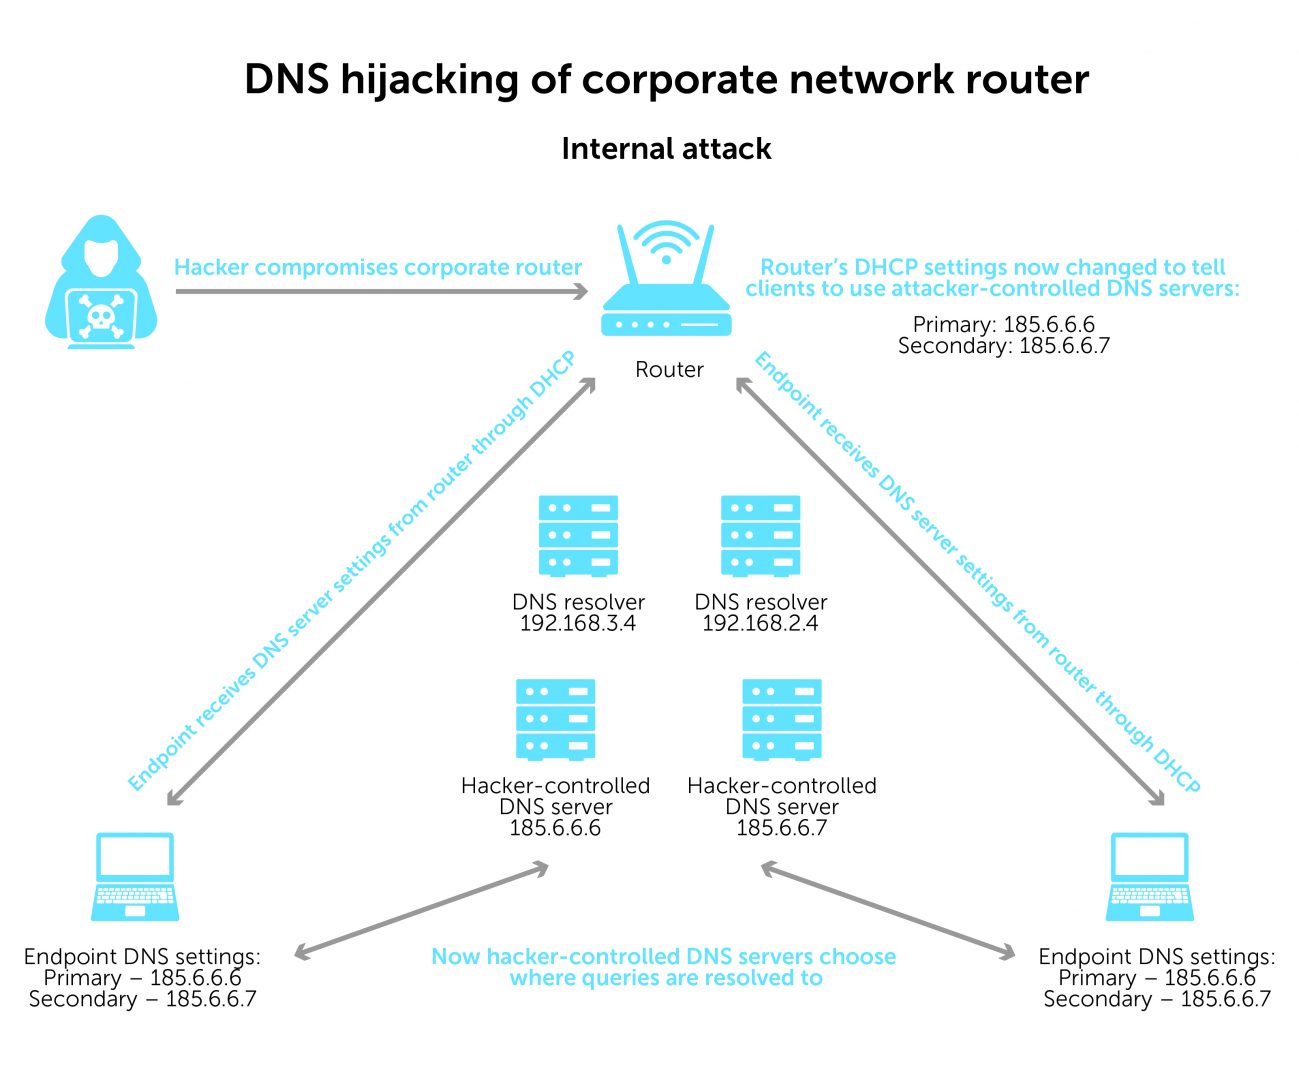
Por ejemplo, si un usuario de su red realiza una consulta a Gmail.com, el hacker puede redirigir al usuario a una página falsa de Gmail.com. Aunque parecería Gmail.com, la dirección IP del servidor sería completamente diferente.
Las empresas suelen proteger sus routers. Sin embargo, un atacante puede secuestrar el DNS a través de un router comprometido. Y, lo que es peor, también puede controlar todo el tráfico de Internet de la organización.
Cómo proteger su red contra el secuestro de DNS
A continuación, te indicamos algunos pasos que puedes seguir para proteger tu red frente a un DNS comprometido:
Supervisa tu tráfico DNS. Detectar ataques sofisticados como estos requiere un nivel de visibilidad del tráfico DNS igualmente sofisticado.
Comprueba los datos de respuesta del DNS, no solo las consultas. Registrar las consultas salientes es el primer paso, pero lo ideal es disponer también de los datos de respuesta. El análisis de los patrones de los datos de respuesta permite identificar los indicios reveladores de este tipo de ataques. Es probable que la respuesta sea diferente de lo que el host de origen podría haber esperado.
Refuerza la seguridad de tus servidores DNS recursivos. Puedes proteger los servidores recursivos contra el acceso no autorizado y la manipulación mediante una arquitectura mejorada (incluido el uso de DNSSEC), controles de acceso o características físicas de los dispositivos.
Activa la autenticación multifactorial en tu cuenta del registrador de dominios. Mantén alejados a los atacantes dificultándoles el suministro de todos los factores de acceso.
Utiliza un servicio de bloqueo de registros. Este servicio envía una notificación fuera de banda solicitando tu permiso antes de realizar cualquier cambio en tus registros DNS. Los cambios requieren un contacto autenticado.
Utiliza la plataforma de BlueCat para mantener a raya el secuestro de DNS
Las funciones de la plataforma de BlueCat pueden ayudarte a protegerte aún más contra el secuestro de redes y a mantener a raya los ataques.
Consigue una mayor visibilidad de los patrones de actividad del DNS
Una visión completa de la configuración y la actividad del DNS con la plataforma de BlueCat puede ayudarte a prestar más atención a los patrones de datos. Los puntos de servicio recopilan registros exhaustivos del tráfico DNS, incluidos los datos de respuesta. Si tus resolutores DNS están enviando tráfico a un servidor DNS controlado por un hacker en lugar de al tuyo propio, observarás una caída significativa en el volumen de los registros DNS.
Algunos clientes envían sus registros de DNS a una herramienta de gestión de información y eventos de seguridad de red (SIEM). Splunk, por ejemplo, se integra a la perfección con BlueCat. Puede configurar una alerta para este tipo de anomalías con una herramienta SIEM.
Establece políticas para bloquear servidores DNS maliciosos conocidos
La plataforma de BlueCat te permite establecer políticas. Esto incluye supervisar o bloquear servidores DNS con mala reputación.
En nuestro ejemplo, la sección de preguntas nos muestra nuestra consulta DNS para bluecatnetworks.com. Y en la sección de respuestas, se puede ver la respuesta de bluecatnetworks.com y nuestra dirección IP 104.239.197.100.
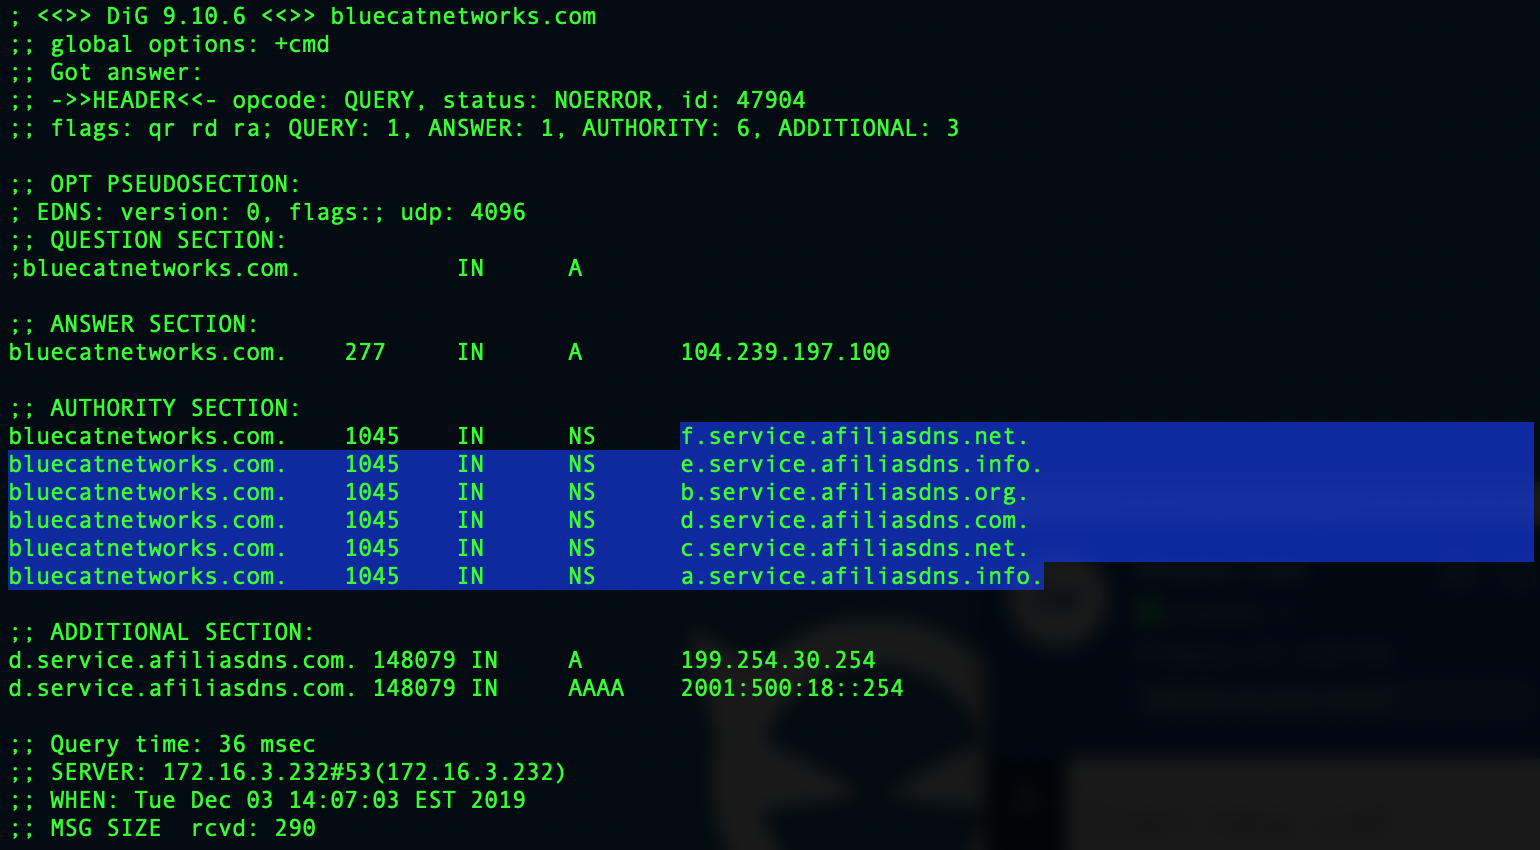
La sección «Autoridad» te indica qué servidor DNS se utilizó para resolver esa consulta. Si se produce un secuestro, esos servidores DNS no serían los que reconocerías. Y con BlueCat, las políticas pueden avisarte si se utilizan o bloquearlos por completo.
Obtén más información sobre las ventajas de la plataforma BlueCat en materia de seguridad DNS o mira a continuación cómo reducir tu superficie de ataque.
