
Qué puedes aprender de una respuesta NXDOMAIN
En un nivel básico, una respuesta NXDOMAIN significa «ese sitio no existe». Pero también puede proporcionar pistas fundamentales sobre la seguridad de su red.


 Puntos claveLos puntos clave se generan con la ayuda de la inteligencia artificial. Dado que los resúmenes automáticos pueden contener en ocasiones errores u omitir contexto importante, consulta siempre la entrada completa del blog para obtener toda la información.
Este artículo explica qué es NXDOMAIN —la respuesta del DNS que significa «dominio inexistente»— y cómo los administradores de redes y seguridad pueden aprovechar los patrones de NXDOMAIN para detectar problemas operativos y amenazas. Aborda causas técnicas como las señales de malware que utilizan DGA, el reconocimiento y el movimiento lateral, las inconsistencias en la sincronización de zonas, comportamientos corporativos benignos como WPAD e ISATAP que generan muchos NXDOMAIN, y controles administrativos como el uso de NXDOMAIN en el «canario» DOH de Firefox para desactivar el DNS sobre HTTPS. El artículo hace hincapié en el impacto operativo: con registros DNS unificados y con capacidad de búsqueda, así como con visibilidad en toda la empresa, el análisis de NXDOMAIN puede revelar infecciones, configuraciones erróneas y problemas de rendimiento, y ayudar a reducir los costes y los riesgos.
What kinds of security issues can persistent NXDOMAIN responses indicate?
Persistent NXDOMAIN responses can indicate several security problems. Regular, periodic NXDOMAINs from an endpoint may signal malware beaconing attempting to contact command-and-control domains generated by domain generation algorithms (DGAs). A cluster of NXDOMAIN queries from a single client can suggest reconnaissance or lateral movement as an advanced persistent threat maps the network using reverse PTR queries and other probes. Correlating NXDOMAIN patterns with timing, top-level domains, and known malicious indicators helps score the likelihood of DGA-generated names and prioritize investigative action.
Why do enterprise environments sometimes see millions of NXDOMAIN responses that are not security problems?
Large enterprises often generate many NXDOMAIN responses from benign processes that probe for configuration or protocol-specific records. For example, WPAD (Web Proxy Auto-Discovery) causes clients to search for proxy configuration records across every DNS search domain configured, producing large volumes of NXDOMAIN when those records don’t exist. ISATAP uses a special domain only resolvable when ISATAP is configured; when it isn’t, many NXDOMAINs result. These NXDOMAINs are expected and can represent successful checks rather than failures, so context and pattern analysis are necessary to avoid false alarms.
How does having a unified DNS service improve detection and troubleshooting of NXDOMAIN-related issues?
A unified DNS service centralizes DNS logs and makes response data readily searchable, which is critical for mining NXDOMAIN patterns across a decentralized environment. In infrastructures using Microsoft DNS or BIND, logs are scattered across individual servers and must be manually collected, slowing analysis. Centralized collection enables tracing queries through specific pathways between clients, networks, and authoritative servers, helping detect zone sync issues where different servers return NXDOMAIN for the same name, and allowing security teams to correlate NXDOMAIN patterns with malware indicators or operational misconfiguration for faster remediation.
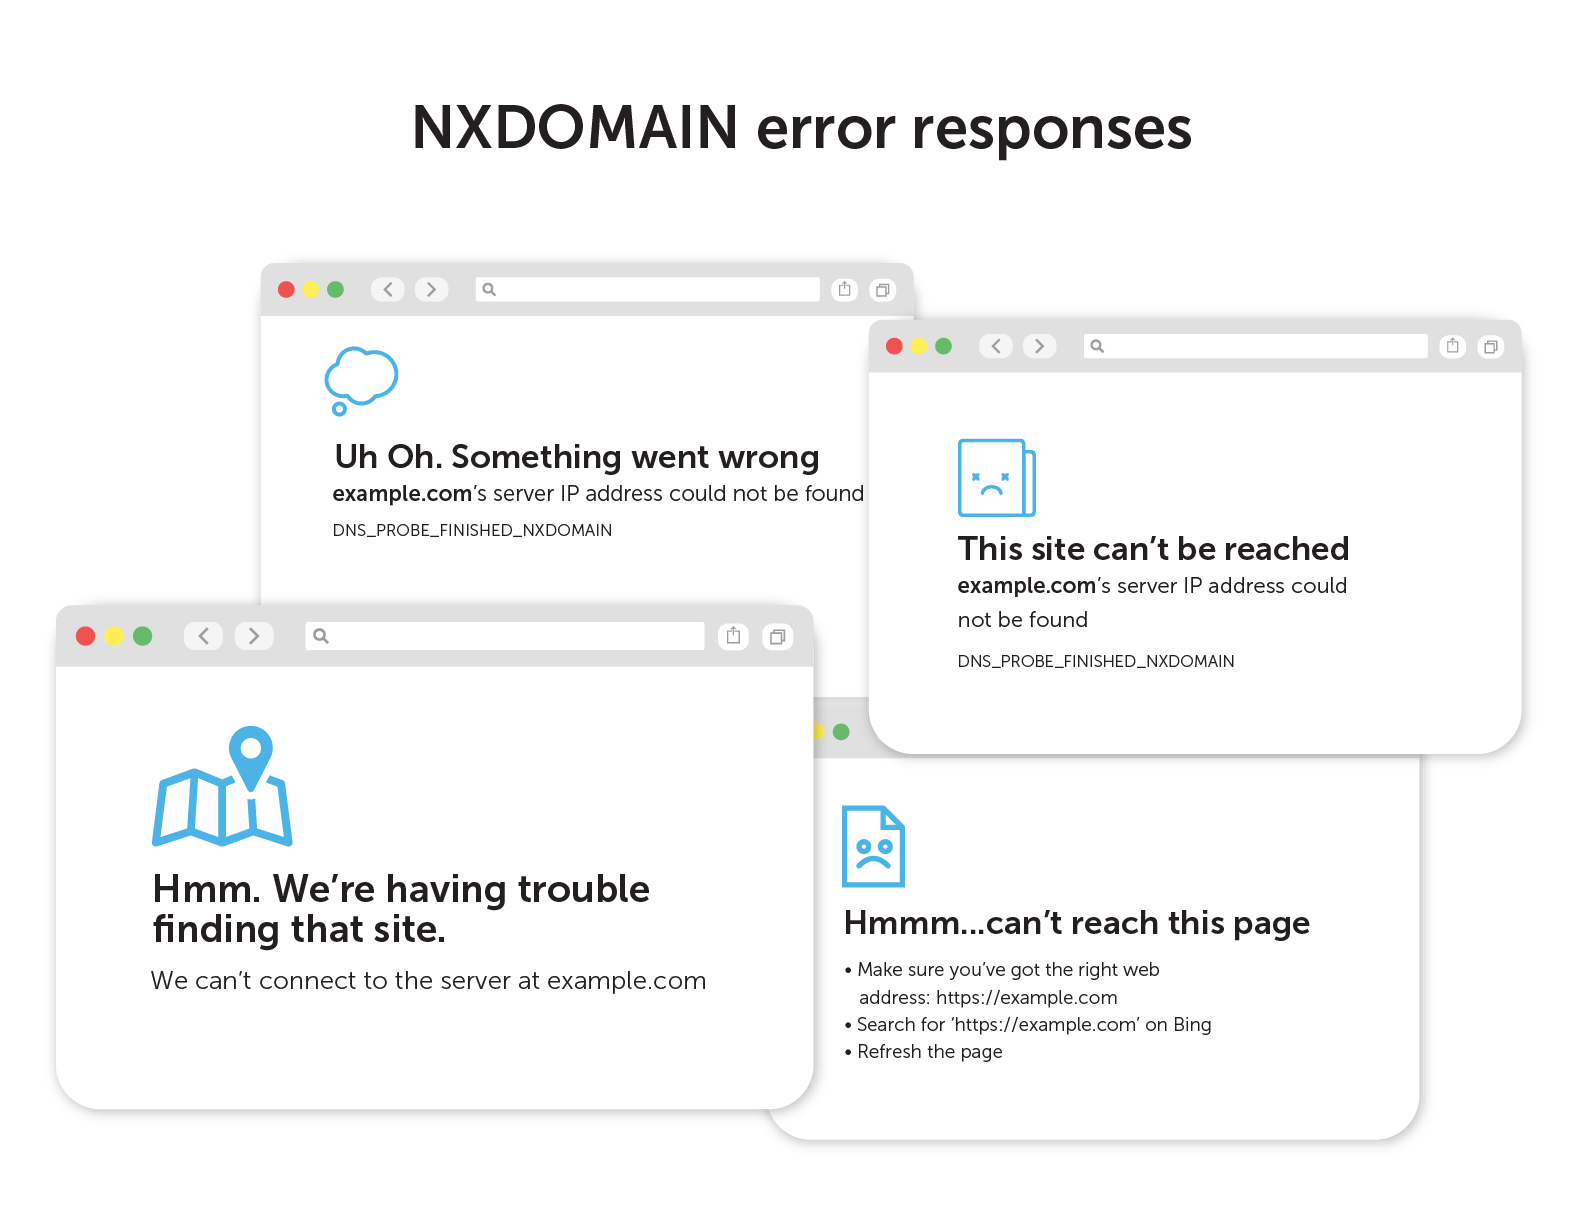
Si tu navegador web muestra el documento triste o el bocadillo en forma de nube, probablemente te hayas encontrado con un error NXDOMAIN.
NXDOMAIN es la forma directa que tiene Internet de decir «la respuesta a tu pregunta no existe». Técnicamente, significa que el nombre de dominio al que se hace referencia en la consulta del Sistema de Nombres de Dominio (DNS) no existe. NXDOMAIN, que significa «dominio inexistente», es una respuesta que solo un servidor de nombres autoritativo puede devolver.
Por otro lado, si el nombre de dominio existe, los servidores de nombres y los resolutores DNS se encargarán de devolver la respuesta positiva NOERROR. También se devolverá la dirección IP específica en respuesta a la consulta DNS. (También es posible recibir una respuesta NOERROR sin ninguna respuesta específica. Esto ocurre si el dominio existe, pero no el tipo de registro DNS solicitado).
En esta entrada se analizará cómo los administradores pueden aprovechar las respuestas NXDOMAIN. Además, se profundizará en ejemplos concretos de lo que, exactamente, puede indicar una respuesta NXDOMAIN. Por último, se abordará la importancia de estar al tanto de las respuestas NXDOMAIN para garantizar el buen funcionamiento de su red.
Aprovechar una respuesta NXDOMAIN
Para el usuario medio de Internet, los NXDOMAIN suelen ser el resultado de un error tipográfico en la dirección web. O bien pueden ser un intento de acceder a un sitio web que ya no existe. Como mucho, suponen un inconveniente. (Por el contrario, si un error tipográfico en tu dirección web hace que tu consulta se resuelva en un sitio, podrías ser víctima de «typosquatting»).
Para los administradores de redes y seguridad, las respuestas NXDOMAIN pueden resultar mucho más interesantes. Los mensajes NXDOMAIN persistentes pueden ser, de hecho, un indicador temprano de problemas de red o brechas de seguridad. Con las herramientas de seguridad DNS adecuadas, estas respuestas fallidas pueden convertirse en una mina de oro de datos valiosos. (¡Algunos proveedores de servicios de Internet sin escrúpulos llegan incluso a utilizar una forma de secuestro de DNS para convertir NXDOMAIN en una oportunidad de negocio!)
Para analizar las respuestas de error del DNS con el fin de detectar problemas de seguridad y de rendimiento de la red, se necesitan datos exhaustivos procedentes de los registros del DNS. Y esos datos deben estar en un formato que permita realizar búsquedas fácilmente.
Esto supone un gran reto para las empresas que operan con infraestructuras de red descentralizadas, como Microsoft DNS y BIND. En estas situaciones, será necesario recopilar manualmente los registros DNS de cada servidor DNS, un proceso que requiere mucho tiempo. Resulta mucho más sencillo cuando se dispone de un servicio DNS unificado que opera en toda la empresa, ya que canaliza todos esos datos hacia una única ubicación.
¿Qué te indica exactamente un NXDOMAIN?
Una vez que dispongas de los datos de respuesta DNS adecuados al alcance de la mano, podrás buscar patrones. A partir de esos patrones, podrás descubrir más detalles sobre la causa raíz de las solicitudes DNS fallidas.
Esto es lo que algunas de esas respuestas NXDOMAIN podrían estar indicándote:
Beaconing
El malware intentará obtener instrucciones de los sistemas de comando y control. Sin embargo, no siempre conoce el dominio más reciente que debe buscar. Existen muchos casos conocidos de malware que elude el bloqueo mediante el uso de algoritmos de generación de dominios (DGA).
Los DGA generan y registran nuevos dominios en Internet. El malware, utilizando un algoritmo similar, probará una serie de dominios para encontrar aquel que proporcione una respuesta. A menudo, el malware instalado envía señales con una periodicidad más o menos constante.
Las respuestas NXDOMAIN persistentes y periódicas pueden ser un indicio de que un dispositivo está infectado. Especialmente si proceden de dominios de nivel superior sospechosos y de sitios maliciosos conocidos. Existen varios métodos estadísticos para evaluar la probabilidad de que el dominio existente haya sido generado mediante un algoritmo.
Reconocimiento y movimiento lateral
Las amenazas persistentes avanzadas suelen permanecer ocultas en segundo plano en una red. Esperan el momento oportuno mientras buscan información valiosa y formas de filtrar datos al exterior. Ese proceso de mapeo suele implicar una cantidad considerable de ensayo y error.
Las respuestas NXDOMAIN persistentes procedentes de su servicio DNS local y que se originen todas en un único cliente podrían ser un indicador. Las consultas PTR permiten realizar ingeniería inversa en las redes y detectar nombres de host de interés.
Problemas de sincronización de zonas
Las zonas DNS suelen replicarse en muchos servidores para reducir la latencia y aumentar la fiabilidad. Si estas zonas se desincronizan, algunos usuarios obtendrán la respuesta correcta. Otros recibirán un NXDOMAIN para el mismo destino, dependiendo de qué autoridad gestione la ruta de resolución DNS.
Estos casos son muy difíciles de resolver sin visibilidad del tráfico de red interno este-oeste. Los administradores de red necesitan poder rastrear rutas específicas entre clientes, redes y servidores.
NXDOMAIN también puede ser una señal
Ciertos procesos normales utilizan la existencia de un registro de recursos DNS como indicador para realizar o no una acción. La presencia o ausencia de una respuesta indica cómo se comportará el cliente. La respuesta puede incluir información, como la dirección de la caché de contenidos.
WPAD
El descubrimiento automático de proxy web (WPAD) es un dominio especial que permite a los clientes descubrir direcciones. El objetivo es obtener la ubicación de los archivos de configuración de los proxies web. Por lo general, los clientes intentarán encontrar este registro para cada dominio de búsqueda DNS configurado. En entornos empresariales, esto suele generar millones de respuestas NXDOMAIN.
ISATAP
El Protocolo de direccionamiento automático de túneles intrasitio (ISATAP) de Microsoft genera una dirección IPv6 local de enlace a partir de una dirección IPv4. Además, realiza el descubrimiento de vecinos sobre IPv4. Utiliza un nombre de dominio especial que solo debería recibir respuesta si ISATAP está configurado. Como resultado, este proceso suele generar gran cantidad de respuestas NXDOMAIN.
A primera vista, esto puede parecer un problema. Sin embargo, en este caso, se trata de una consulta completada que, de hecho, apunta a algo interesante.
DNS sobre HTTPS
Mozilla cuenta con un dominio «canario» (use-application-dns.net) que indica a Firefox que no utilice DNS sobre HTTPS (DOH). Los administradores de red pueden configurar su DNS para que devuelva un error NXDOMAIN con este registro, con el fin de desactivar DOH.
Mantener la vigilancia sobre NXDOMAIN
En general, los patrones de las respuestas NXDOMAIN son los más interesantes para los cazadores de amenazas y el personal de seguridad. A menudo, el primer indicio de que algo va mal es cuando un nombre de dominio al que se realiza consultas de forma habitual empieza de repente a devolver respuestas NXDOMAIN.
A falta de una consulta NXDOMAIN, un sistema unificado de gestión de DNS puede extraer los patrones de NXDOMAIN y otros códigos de respuesta DNS. Sin duda, prestar atención a los datos de DNS puede reportar beneficios casi inmediatos. Puede ayudar a detectar malware dentro de la red, reducir los costes de ancho de banda y eliminar problemas de rendimiento.
Obtenga más información sobre las soluciones de seguridad de red DNS y el método exclusivo de BlueCat para recopilar datos DNS a través de puntos de servicio.