
Was Sie aus einer NXDOMAIN-Antwort lernen können
Grundsätzlich bedeutet eine NXDOMAIN-Antwort: „Diese Website existiert nicht.“ Sie kann jedoch auch wichtige Hinweise auf die Sicherheit Ihres Netzwerks liefern.


 Die wichtigsten ErkenntnisseDie wichtigsten Erkenntnisse werden mithilfe von KI generiert. Da automatisierte Zusammenfassungen gelegentlich Fehler enthalten oder wichtige Zusammenhänge auslassen können, sollten Sie für vollständige Informationen stets den vollständigen Blogbeitrag lesen.
NXDOMAIN-Fehler treten auf, wenn ein Domain Name System (DNS) eine angeforderte Domäne nicht finden kann, was für durchschnittliche Benutzer meist nur ein Ärgernis darstellt, aber für Netzwerk- und Sicherheitsadministratoren ein kritischer Frühindikator für Sicherheitslücken, Malware-Beaconing oder Netzwerkprobleme sein kann. Die Analyse von NXDOMAIN-Antworten mithilfe umfassender DNS-Protokolldaten ermöglicht es Administratoren, verdächtige Muster wie Domain-Generierungsalgorithmen (DGAs), laterale Bewegungen von Advanced Persistent Threats (APTs) und Zonensynchronisierungsprobleme zu erkennen. Ein einheitliches, unternehmensweites DNS-Managementsystem, das alle DNS-Daten an einem zentralen Ort erfasst und analysiert, ermöglicht schnelle Bedrohungserkennung und trägt dazu bei, Sicherheitsrisiken zu mindern und die Netzwerkleistung zu verbessern.
Was ist ein NXDOMAIN-Fehler und wann tritt er auf?
Ein NXDOMAIN-Fehler ist eine DNS-Antwort, die bedeutet, dass der in einer DNS-Abfrage angegebene Domainname nicht existiert. Dies ist die einzige Antwort, die ein autorisierter Nameserver zurückgeben kann, wenn eine Domain nicht vorhanden ist. Für durchschnittliche Internetnutzer tritt dieser Fehler in der Regel aufgrund von Tippfehlern in Webadressen oder beim Versuch auf, auf nicht mehr existierende Websites zuzugreifen. Im Gegensatz dazu sind NXDOMAIN-Fehler für Netzwerk- und Sicherheitsadministratoren potenziell aussagekräftig, da anhaltende NXDOMAIN-Meldungen ein Frühindikator für Netzwerkprobleme oder Sicherheitslücken sein können.
Welche Sicherheitsbedrohungen können durch NXDOMAIN-Muster erkannt werden?
NXDOMAIN-Muster können mehrere Sicherheitsbedrohungen aufdecken. Regelmäßig auftretende NXDOMAIN-Antworten können auf Malware-Beaconing hindeuten, insbesondere wenn Malware Domain-Generierungsalgorithmen (DGAs) nutzt, um Command-and-Control-Systeme zu erreichen. Auch Advanced Persistent Threats (APTs), die Netzwerke erkunden und sich lateral bewegen, können durch anhaltende NXDOMAIN-Antworten von einzelnen Clients identifiziert werden, da diese Aktivitäten oft mit erheblichem Versuch und Irrtum verbunden sind. Eine gründliche Analyse von DNS-Fehlerantworten mit den richtigen Sicherheitstools kann diese fehlgeschlagenen Abfragen in wertvolle Erkennungsdaten umwandeln.
Warum ist ein zentralisiertes DNS-Managementsystem für die Überwachung von NXDOMAIN-Antworten wichtig?
Für Unternehmen mit dezentralen Netzwerkinfrastrukturen wie Microsoft DNS und BIND ist die Analyse von NXDOMAIN-Antworten eine große Herausforderung, da DNS-Protokolle manuell von einzelnen DNS-Servern erfasst werden müssen – ein zeitaufwändiger Prozess. Ein einheitliches, unternehmensweites DNS-Managementsystem leitet hingegen alle DNS-Daten an einen zentralen Ort weiter und ermöglicht die Suche nach Mustern in leicht durchsuchbaren Formaten. Dies ermöglicht es Administratoren, schnell Bedrohungen wie Malware, Netzwerkprobleme und Zonensynchronisierungsprobleme zu erkennen und Sicherheitsrisiken effektiv zu mindern.
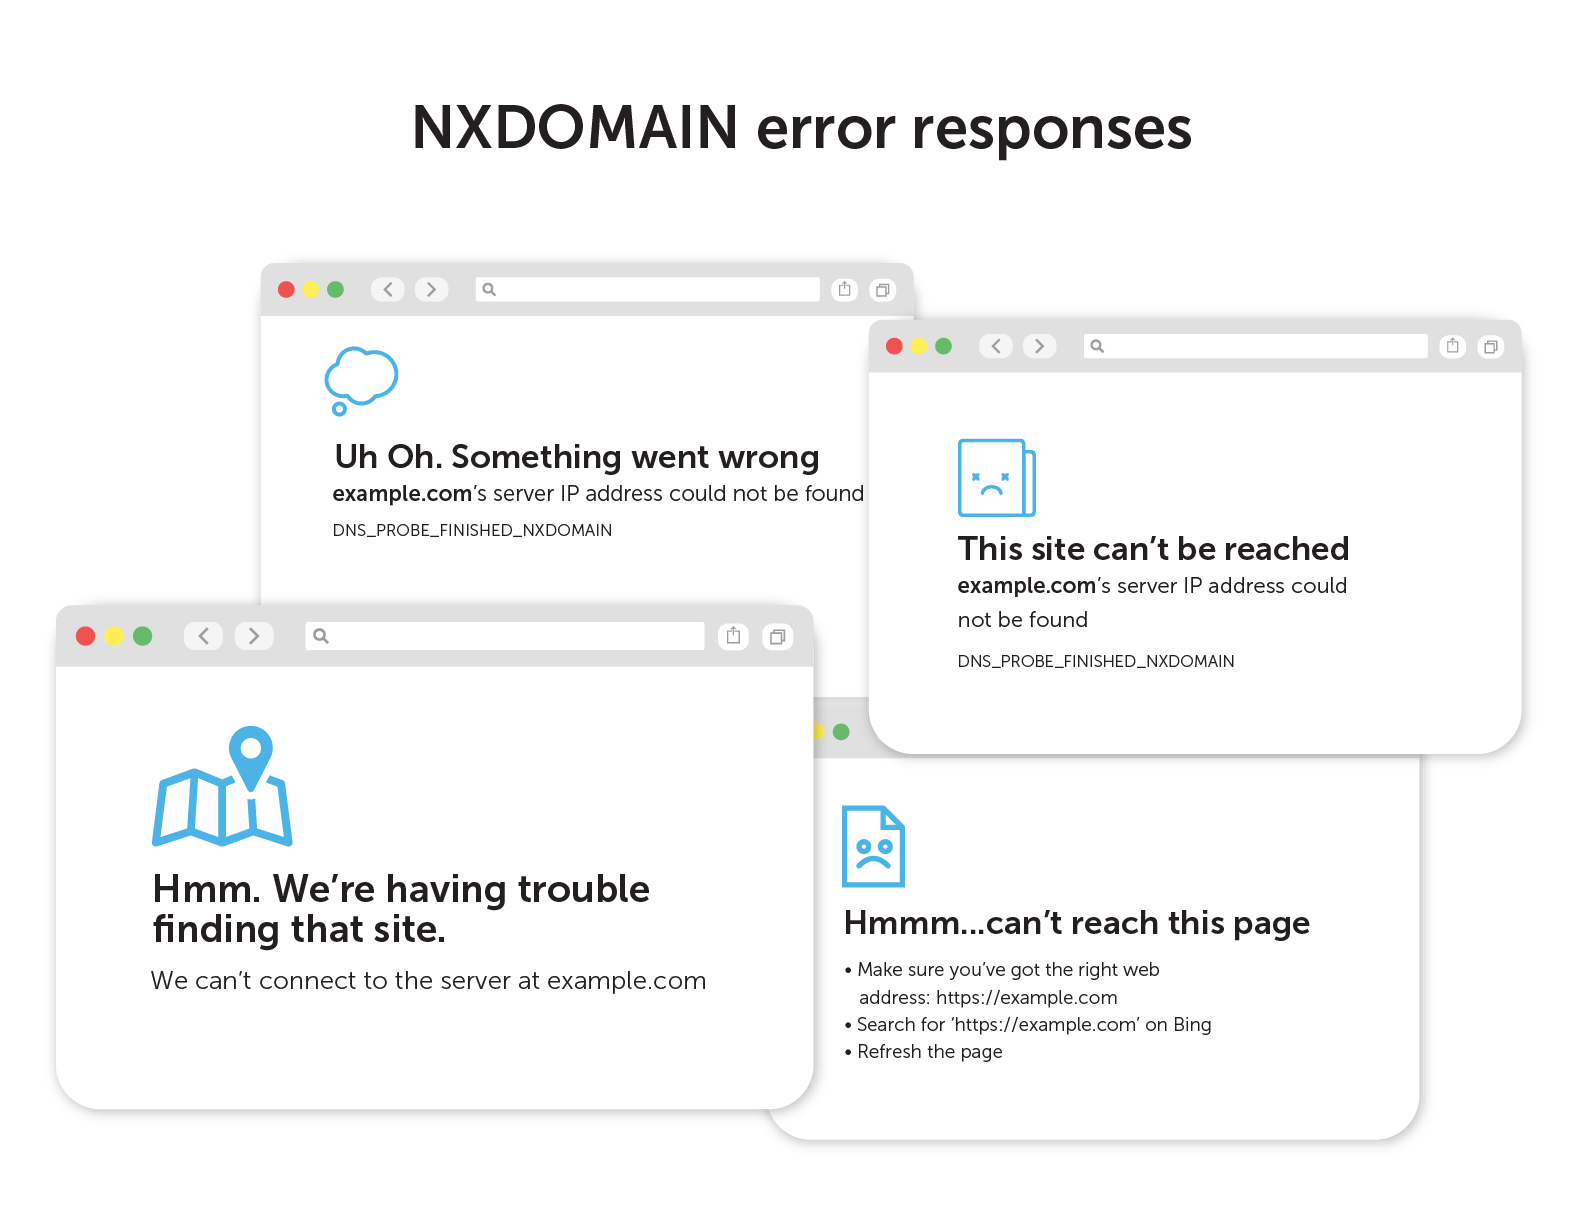
Wenn Ihr Webbrowser das „Sad Document“ oder die Cloud-Sprechblase anzeigt, sind Sie wahrscheinlich auf einen NXDOMAIN-Fehler gestoßen.
NXDOMAIN ist die unverblümte Art des Internets, zu sagen: „Die Antwort auf Ihre Frage existiert nicht“. Technisch gesehen bedeutet dies, dass der in der DNS-Abfrage ( Domain Name System ) angegebene Domainname nicht existiert. NXDOMAIN, was für „nicht existierende Domain“ steht, ist eine Antwort, die nur ein autoritativer Nameserver zurückgeben kann.
Existiert der Domainname hingegen, sorgen Nameserver und DNS-Resolver dafür, dass die positive NOERROR-Antwort zurückgegeben wird. Die spezifische IP-Adresse als Antwort auf die DNS-Abfrage wird ebenfalls zurückgegeben. (Es ist auch möglich, eine NOERROR-Antwort ohne konkrete Angaben zu erhalten. Dies geschieht, wenn die Domain zwar existiert, der angeforderte DNS-Eintragstyp jedoch nicht vorhanden ist.)
In diesem Beitrag wird untersucht, wie Administratoren NXDOMAIN-Antworten nutzen können. Darüber hinaus werden konkrete Beispiele dafür beleuchtet, was genau eine NXDOMAIN-Antwort bedeuten könnte. Abschließend wird auf die Bedeutung der kontinuierlichen Beobachtung von NXDOMAIN-Antworten für den Zustand Ihres Netzwerks eingegangen.
Nutzung einer NXDOMAIN-Antwort
Für den durchschnittlichen Internetnutzer sind NXDOMAIN-Fehler in der Regel das Ergebnis eines Tippfehlers in der Webadresse. Oder sie könnten ein Versuch sein, auf eine Website zuzugreifen, die nicht mehr existiert. Sie sind höchstens ein Ärgernis. (Umgekehrt gilt: Wenn Ihre falsch eingegebene Webadresse dazu führt, dass Ihre Anfrage auf eine Website weitergeleitet wird, könnten Sie Opfer von Typosquatting geworden sein.)
Für Netzwerk- und Sicherheitsadministratoren können NXDOMAIN-Antworten weitaus interessanter sein. Anhaltende NXDOMAIN-Meldungen können tatsächlich ein Frühindikator für Netzwerkprobleme oder Sicherheitslücken sein. Mit den richtigen DNS-Sicherheitstools können diese fehlgeschlagenen Antworten zu einer Fundgrube wertvoller Daten werden. (Einige skrupellose Internetdienstanbieter nutzen sogar eine Form des DNS-Hijacking, um NXDOMAIN in eine Geschäftsmöglichkeit zu verwandeln!)
Um DNS-Fehlerantworten auszuwerten und Sicherheits- sowie Netzwerkleistungsprobleme aufzudecken, benötigen Sie umfassende Daten aus DNS-Protokollen. Und diese Daten müssen in einem leicht durchsuchbaren Format vorliegen.
Für Unternehmen, die mit dezentralen Netzwerkinfrastrukturen wie Microsoft DNS und BIND arbeiten, ist dies eine große Herausforderung. In solchen Fällen müssen DNS-Protokolle manuell von einzelnen DNS-Servern erfasst werden – ein zeitaufwändiger Prozess. Viel einfacher ist es, wenn Sie über einen unternehmensweit einheitlichen DNS-Dienst verfügen. Dieser leitet alle Daten an einen einzigen Ort weiter.
Was genau sagt Ihnen ein NXDOMAIN-Fehler aus?
Sobald Sie die richtigen DNS-Antwortdaten zur Hand haben, können Sie nach Mustern suchen. Anhand dieser Muster lassen sich weitere Details zur Ursache fehlgeschlagener DNS-Anfragen aufdecken.
Hier erfahren Sie, was Ihnen einige dieser NXDOMAIN-Antworten möglicherweise verraten:
Beaconing
Malware versucht, Anweisungen von Command-and-Control-Systemen zu erhalten. Allerdings kennt sie nicht immer die aktuellste Domain, nach der sie suchen muss. Es gibt viele bekannte Fälle, in denen Malware Blockierungen umgeht, indem sie Domain-Generierungsalgorithmen (DGAs) nutzt.
DGAs generieren und registrieren neue Domains im Internet. Die Malware versucht unter Verwendung eines ähnlichen Algorithmus eine Reihe von Domains, um diejenige zu finden, die eine Antwort liefert. Oftmals sendet die installierte Malware nach einem mehr oder weniger regelmäßigen Zeitplan Signale aus.
Anhaltende und regelmäßig auftretende NXDOMAIN-Antworten können ein Hinweis darauf sein, dass ein Gerät infiziert ist. Dies gilt insbesondere, wenn sie von verdächtigen Top-Level-Domains und bekannten bösartigen Websites stammen. Es gibt verschiedene statistische Methoden, um die Wahrscheinlichkeit zu bewerten, dass die betreffende Domain durch einen Algorithmus generiert wurde.
Erkundung und laterale Bewegung
Advanced Persistent Threats (APTs) lauern oft im Hintergrund eines Netzwerks. Sie warten ab, während sie nach wertvollen Informationen und Möglichkeiten suchen, Daten nach außen zu schmuggeln. Dieser Erkundungsprozess ist oft mit einem erheblichen Maß an Versuch und Irrtum verbunden.
Anhaltende NXDOMAIN-Antworten Ihres lokalen DNS-Dienstes, die alle von einem einzigen Client stammen, könnten ein Hinweis darauf sein. PTR-Abfragen ermöglichen es, Netzwerke rückzuentwickeln und nach interessanten Hostnamen zu suchen.
Probleme bei der Zonensynchronisierung
DNS-Zonen werden häufig auf viele Server repliziert, um die Latenz zu verringern und die Zuverlässigkeit zu erhöhen. Wenn diese Zonen nicht mehr synchron sind, erhalten einige Benutzer die richtige Antwort. Andere erhalten für dasselbe Ziel eine „NXDOMAIN“-Antwort, je nachdem, welche Autorität den DNS-Auflösungspfad verarbeitet.
Diese Fälle lassen sich ohne Einblick in den internen East-West-Netzwerkverkehr nur sehr schwer beheben. Netzwerkadministratoren benötigen die Möglichkeit, bestimmte Pfade zwischen Clients, Netzwerken und Servern nachzuverfolgen.
Auch „NXDOMAIN“ kann ein Hinweis sein
Bestimmte normale Prozesse nutzen das Vorhandensein eines DNS-Ressourceneintrags als Indikator dafür, ob eine Aktion ausgeführt werden soll oder nicht. Das Vorhandensein oder Fehlen einer Antwort gibt an, wie sich der Client verhalten wird. Die Antwort kann Informationen enthalten, wie beispielsweise die Adresse des Content-Caches.
WPAD
Web Proxy Auto-Discovery (WPAD) ist eine spezielle Domäne, die es Clients ermöglicht, Adressen zu ermitteln. Das Ziel besteht darin, den Speicherort von Konfigurationsdateien für Web-Proxys zu ermitteln. In der Regel versuchen Clients, diesen Eintrag für jede konfigurierte DNS-Suchdomäne zu finden. In Unternehmensumgebungen führt dies häufig zu Millionen von NXDOMAIN-Antworten.
ISATAP
Das „Intra-Site Automatic Tunnel Addressing Protocol“ (ISATAP) von Microsoft generiert aus einer IPv4-Adresse eine link-lokale IPv6-Adresse. Zudem führt es eine Nachbarerkennung auf IPv4-Basis durch. Dabei wird ein spezieller Domänenname verwendet, auf den nur dann eine Antwort erfolgen sollte, wenn ISATAP konfiguriert ist. Infolgedessen erzeugt dieser Prozess häufig eine Vielzahl von NXDOMAIN-Antworten.
Das mag auf den ersten Blick wie ein Problem aussehen. In diesem Fall handelt es sich jedoch um eine abgeschlossene Abfrage, die tatsächlich auf etwas Interessantes hinweist.
DNS über HTTPS
Mozilla verfügt über eine Canary-Domain (use-application-dns.net), die Firefox signalisiert, DNS über HTTPS (DOH) nicht zu verwenden. Netzwerkadministratoren können ihr DNS so konfigurieren, dass dieser Eintrag einen „NXDOMAIN“-Fehler zurückgibt, um DOH zu deaktivieren.
NXDOMAIN im Blick behalten
Im Allgemeinen sind die Muster von NXDOMAIN-Antworten für Bedrohungsjäger und Sicherheitspersonal am interessantesten. Oft ist das früheste Anzeichen dafür, dass etwas nicht stimmt, wenn ein regelmäßig abgefragter Domainname plötzlich NXDOMAIN-Antworten zurückgibt.
Auch ohne eine NXDOMAIN-Abfrage kann ein einheitliches DNS-Managementsystem Muster bei NXDOMAIN und anderen DNS-Antwortcodes erkennen. Die Beobachtung Ihrer DNS-Daten kann sich zweifellos fast sofort auszahlen. Sie kann dabei helfen, Malware in Ihrem Netzwerk aufzudecken, Bandbreitenkosten zu senken und Leistungsprobleme zu beseitigen.
Erfahren Sie mehr über DNS-Netzwerksicherheitslösungen und den einzigartigen Ansatz von BlueCat zur Erfassung von DNS-Daten über Servicepunkte.