
Das Domain Name System (DNS) ist ein Protokoll, das es uns ermöglicht, über Geräte hinweg in einem Netzwerk in einer für Menschen verständlichen Form zu kommunizieren. In der Regel übersetzt es für Menschen lesbare Domainnamen (wie bluecatnetworks.com) in computerlesbare IP-Adressen (wie 104.239.197.100).
Die IP-Adressierung ist ein logisches Verfahren zur Zuweisung von Adressen an Geräte in einem Netzwerk. Jedes mit einem Netzwerk verbundene Gerät benötigt eine eindeutige IP-Adresse.
Der Zweck des DNS ist die Namensauflösung – die Auflösung eines vollqualifizierten Domainnamens in eine lesbare IP-Adresse.
Im Wesentlichen ermöglicht es uns, eine Verbindung zu Websites herzustellen, ohne uns eine Zahlenfolge wie 104.239.197.100 im IPv4-Format merken zu müssen. Oder noch komplexere alphanumerische Adressen im neueren IPv6, wie beispielsweise 2002:db8::8a3f:362:7897. Darüber hinaus ermöglicht es einem Server, je nachdem, welchen Domainnamen Ihr Browser anfordert, unterschiedliche Websites anzubieten.
Dank DNS müssen wir beim Öffnen eines Webbrowsers lediglich die Namen der Websites kennen.
In diesem Glossareintrag gehen wir kurz auf die Geschichte und die Grundlagen der Funktionsweise einer DNS-Abfrage ein. Anschließend betrachten wir die vier Servertypen, die den Lookup-Prozess durchführen. Abschließend gehen wir auf einige fortgeschrittene Konzepte und bewährte Vorgehensweisen ein.
Hintergrund und Grundlagen von DNS
Zu verstehen, was DNS ist und wie es funktioniert, ist für jeden unerlässlich, der sich mit Netzwerkmanagement oder Webentwicklung beschäftigt.
Ein kurzer historischer Rückblick
Das ARPANET (Advanced Research Projects Agency Network) des US-Verteidigungsministeriums entwickelte ursprünglich das IP-Protokoll. Dadurch konnten US-Forschungszentren Informationen schneller untereinander austauschen. Dazu nutzte es ein riesiges Verzeichnis von Websites und deren entsprechenden IP-Adressen – eine Art digitales Telefonbuch.
In den 1970er Jahren wuchs die Anzahl der Computer in diesem Netzwerk rasant. Das System zu ihrer Verwaltung war unübersichtlich und fragmentiert. In der Folge wurden die numerischen IP-Adressen immer länger und ließen sich nicht mehr auswendig merken. Es wurde ein einheitliches System benötigt, um die Vernetzung zu vereinfachen.
Die amerikanischen Informatiker und Internetpioniere Paul Mockapetris und Jon Postel erfanden 1983 das Domain Name System. Im Jahr 1986 zertifizierte die Internet Engineering Task Force (IETF) es als einen der ursprünglichen Internetstandards. Zwei IETF-Dokumente beschreiben die Funktionsweise dieses Protokolls und die Datentypen, die es übertragen kann: RFC 1034 und RFC 1035.
DNS befindet sich im OSI-Modell auf Schicht 7, der Anwendungsschicht. Das Modell unterteilt die Kommunikation in Computernetzwerken in sieben abstrakte Schichten, von denen jede eine bestimmte Funktion in der Netzwerkkommunikation erfüllt. Schicht 7 umfasst die Protokolle, auf die Anwendungen zurückgreifen, um ihre Aufgaben auszuführen und Daten an Endnutzer zu übermitteln.
Der grundlegende Vorgang: eine Abfrage
Sie weisen Ihren Computer oder Ihr Smartphone, auch Client-Gerät genannt, an, eine Website aufzurufen. Dazu sendet Ihr Gerät eine DNS-Abfrage oder -Anfrage. Ein Stub-Resolver ist der Teil eines Client-Geräts, der diese Anfragen ermöglicht.
Ein DNS-Namensserver speichert DNS-Einträge und/oder kommuniziert mit anderen Servern. Wenn eine Abfrage von einem Gerät gesendet wird, kommen Domain-Name-Server und Resolver ins Spiel. Sie stellen sicher, dass die Abfrage eine Antwort aus dem entsprechenden Eintrag erhält.
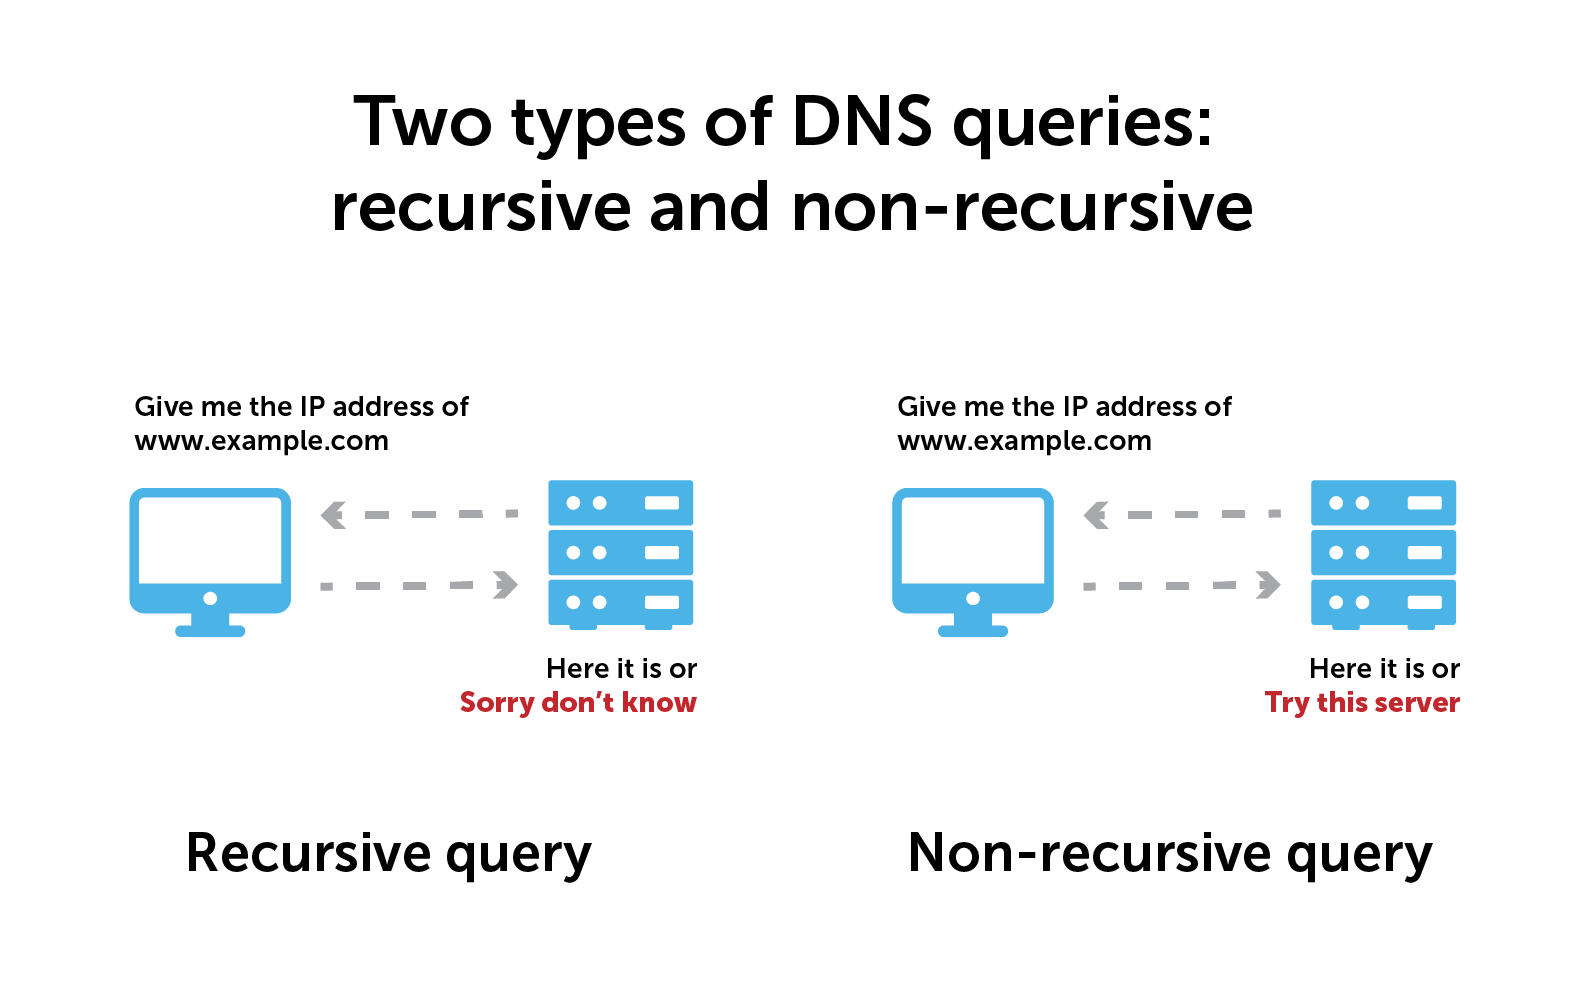
Im Allgemeinen gibt es zwei Arten von Abfragen:
- Rekursive Abfrage: Diese findet zwischen einem Client-Gerät und einem lokalen DNS-Resolver oder -Server statt. Der Client fordert eine Namensauflösung an, und der Server muss eine vollständige Antwort liefern. Kann der Server hingegen keine Antwort liefern, leitet er eine iterative Abfrage ein.
- Nicht-rekursive (oder iterative) Abfrage: Diese findet zwischen einem lokalen und anderen DNS-Servern statt. Sie beginnt oft bei den Root-Nameservern. Der lokale Server fordert keine Namensauflösung an. Anschließend können die anderen Server entweder mit einer Antwort oder einer Weiterleitung an einen anderen Server reagieren.
Abfragen, auch als DNS-Lookups bezeichnet, finden ständig statt. Ein Teil dieser Vorgänge spielt sich innerhalb Ihres Netzwerks ab – diese internen DNS-Abfragen gelangen nie ins öffentliche Internet. In Unternehmensumgebungen löst ein dedizierter interner DNS-Server alle internen DNS-Namen innerhalb Ihres Netzwerks auf.
Bei externen Websites hingegen werden Abfragen außerhalb Ihres Netzwerks gesendet und zur Auflösung auf externe Server zurückgegriffen.
So funktionieren DNS-Server
Es gibt zwei Arten von DNS-Servern: rekursive Resolver und autoritative Nameserver. Zu letzteren gehören Root-Server sowie Top-Level-Domain-Server (TLD-Server). (Eine TLD ist der letzte Teil einer Domain, wie beispielsweise .com oder .org.) Autoritative Nameserver werden manchmal auch als autoritative DNS-Server bezeichnet.
In der Regel arbeiten diese in einer Lookup-Kette zusammen, um einem Client-Gerät eine IP-Adresse zu liefern.
Caching
Ein wichtiger Hinweis: Diese Informationen werden häufig lokal im Gerät oder an einer Stelle in der DNS-Server-Infrastruktur zwischengespeichert. Dadurch umgehen zwischengespeicherte Informationen weitere Schritte und liefern den Eintrag. Natürlich speichern Server Antworten zwischenspeicher, um Abfragen effizienter aufzulösen.
Die meisten Stub-Resolver sind zudem so ausgelegt, dass sie Einträge für eine bestimmte Zeit zwischenspeichern, die als „Time to Live“ (TTL) bezeichnet wird. Sobald die TTL abgelaufen ist, muss der Server die Abfrage erneut auflösen.
Acht Schritte zu einer DNS-Abfrage
Viele Szenarien erfordern eine DNS-Abfrage. Hier sind acht grundlegende Schritte für ein sehr häufiges Szenario unter Verwendung eines Webbrowsers:
- Ein Nutzer gibt „example.com“ in einen Webbrowser ein. Danach fragt das Client-Gerät nach IP-Adressinformationen und versucht, die Antwort lokal auf dem Gerät zu finden. Ist dies nicht möglich, folgt als nächster Schritt ein…
- Rekursiver Resolver. Dabei handelt es sich um eine Art DNS-Server, der zwischen einem Client und den autoritativen Nameservern angesiedelt ist. (Ein Internetdienstanbieter (ISP) stellt in der Regel einen rekursiven Resolver bereit. Manche Nutzer entscheiden sich jedoch möglicherweise für die Verwendung eines öffentlichen DNS-Resolvers.) Nach Erhalt einer Anfrage antwortet ein rekursiver Resolver entweder mit zwischengespeicherten Informationen oder leitet die Anfrage weiter an einen…
- Root-Nameserver. Dies ist der erste Schritt bei der Übersetzung von Domainnamen in IP-Adressen. Seine Hauptaufgabe besteht darin, auf andere, spezifischere Serverstandorte zu verweisen. Er antwortet dem Resolver mit dem Namen eines TLD-Nameservers, der die Informationen für seine Domains speichert.
- Der rekursive Resolver sendet eine Anfrage an den TLD-Nameserver.
- Der TLD-Nameserver antwortet mit den Namen und möglichen IP-Adressen der autoritativen Nameserver der angefragten Domain.
- Der rekursive Resolver sendet eine Anfrage an den autoritativen Nameserver. Am Ende der Lookup-Kette ist dieser Server der Inhaber und endgültige Entscheidungsträger für die Ressourceneinträge. Als letzte Station in diesem Prozess kann dieser Server den vom Webbrowser benötigten Eintrag zurückgeben.
- Der autoritative Nameserver gibt die angeforderten Daten an den rekursiven Resolver zurück.
- Der rekursive Resolver antwortet dem Webbrowser mit den angeforderten Daten, und der Nutzer erhält seine Antwort.
Natürlich werden Abfragen nicht immer erfolgreich aufgelöst. Ist dies nicht der Fall, können DNS-Antwortcodes Hinweise darauf geben, worin das Problem liegen könnte.
Fortgeschrittene DNS-Konzepte und Best Practices für die Bereitstellung
Da Sie nun wissen, was DNS ist, können Sie seine Rolle bei der Gewährleistung einer nahtlosen Internetverbindung und -navigation besser einschätzen.
Darüber hinaus wird das Domain Name System auch für verschiedene Arten der Dienstermittlung genutzt. Zum Beispiel, um den passenden Mailserver für eine E-Mail-Adresse oder den nächstgelegenen Active Directory-Server zu finden.
Zonen
Zur effektiveren Verwaltung lässt sich der DNS-Namensraum in einzelne DNS-Zonen unterteilen. Jede Zone kann von einer bestimmten Instanz oder einem bestimmten Administrator verwaltet werden. Diese Vorgehensweise bietet Administratoren mehr Kontrolle über bestimmte Komponenten, wie beispielsweise autoritative Nameserver.
Eine Zone muss jedoch nicht auf einen Domainnamen oder einen einzelnen Server beschränkt sein. Auf demselben Server können mehrere Zonen existieren. Darüber hinaus existiert jede Zone in der Regel auf mehreren Servern, wobei automatische Replikation eingesetzt wird, um die Kopien synchron zu halten.
Zonen werden durch die Punkte in einem Domainnamen voneinander getrennt. Dies ermöglicht es dem TLD-Nameserver, eine Subzone an eine untergeordnete Domain zu delegieren (z. B. careers.example.com, blog.example.com).
Teil der DDI-Triade
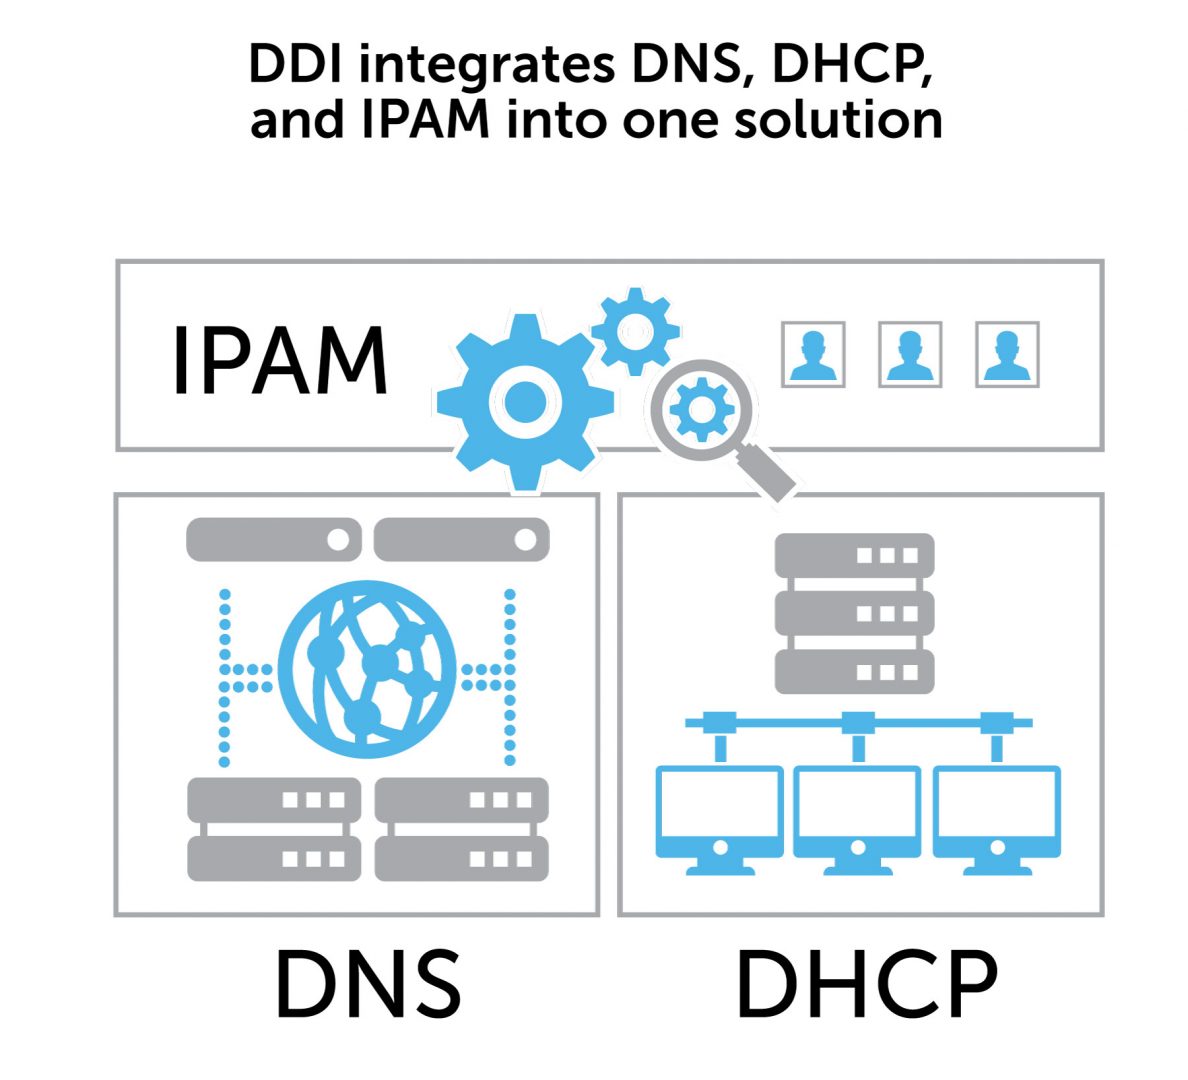
DDI steht für DNS, DHCP und IP-Adressverwaltung. Der Begriff wird häufig als Kurzform verwendet, um die Integration dieser drei Kernkomponenten der Netzwerktechnik in eine zentralisierte Verwaltungslösung zu beschreiben.
DNS stellt IP-Adressen bereit, DHCP weist IP-Adressen zu und IPAM verwaltet IP-Ressourcen. Die Zusammenführung dieser Kerndienste in einer DDI-Lösungkann das Netzwerkmanagement grundlegend verändern.
Architektur-Ebenen
Der Aufbau von DNS-Diensten erfordert einen schichtbasierten Ansatz für Ihre Architektur. Dazu gehören interne rekursive, interne autoritative, externe rekursive und externe autoritative Schichten. Natürlich hat jede davon Vor- und Nachteile. Erfahren Sie mehr über verfügbare Lösungen zum Aufbau einer Netzwerkbasis, die zuverlässig, sicher und widerstandsfähig ist.