
Das Open Systems Interconnection (OSI)-Modell ist ein konzeptionelles Modell, das einen universellen Standard für die Kommunikation von Computergeräten über Netzwerke hinweg bereitstellt.
Was ist das OSI-Modell? Es wurde von der ISO ( Internationale Organisation für Normung) entwickelt und unterteilt die Kommunikation in Computernetzwerken in sieben abstrakte Schichten, die übereinander angeordnet sind. Jede Schicht erfüllt eine bestimmte Funktion in der Netzwerkkommunikation und kommuniziert mit den darüber- und darunterliegenden Schichten.
Das Modell gilt unabhängig von der jeweiligen zugrunde liegenden Technologie eines Systems oder den von ihm verwendeten Protokollsuiten. Es ist auf Interoperabilität für alle Systeme ausgelegt, die Standard-Kommunikationsprotokolle verwenden.
Dieser Glossareintrag befasst sich eingehend mit jeder der sieben Schichten des OSI-Modells. Außerdem wird auf den Nutzen des OSI-Modells eingegangen und erläutert, wie es sich von anderen Netzwerkkommunikationsmodellen wie beispielsweise TCP/IP unterscheidet. Abschließend wird die Rolle des DNS in diesem Zusammenhang hervorgehoben.
Die Schichten des OSI-Modells
Das OSI-Modell besteht aus sieben abstrakten Schichten. Suchen Sie nach einer einfachen Eselsbrücke, um sich diese zu merken? Probieren Sie diese Eselsbrücke aus: „All People Seem To Need Data Processing“( AlleMenschen scheinen Datenverarbeitung zu benötigen). (Und sehen Sie sich auch einige andere großartige Eselsbrücken zum OSI-Modell an.)
| Alle | Anwendung (Schicht 7) |
|---|---|
| Menschen | Präsentation (Schicht 6) |
| scheinen | Sitzung (Schicht 5) |
| An | Transport (Schicht 4) |
| Bedarf | Netzwerk (Schicht 3) |
| Daten | Datenverbindung (Schicht 2) |
| Verarbeitung | Physikalisch (Schicht 1) |
Um das Modell besser zu verstehen, ist es oft einfacher, ganz oben bei Schicht 7, der Anwendungsschicht, zu beginnen und sich dann nach unten vorzuarbeiten.
Schicht 7: Die Anwendungsschicht
Diese Schicht ist dem Endnutzer am nächsten. Es ist jedoch wichtig zu beachten, dass Softwareanwendungen selbst (wie beispielsweise Microsoft Word) nicht Teil dieser Schicht sind. Vielmehr umfasst die Anwendungsschicht die Protokolle, auf die Anwendungen zurückgreifen, um ihre Aufgaben auszuführen und Daten an Endnutzer zu übermitteln.
Zu den Protokollen, die Teil der Anwendungsschicht sind, gehören das Hypertext Transfer Protocol (HTTP), wenn Sie Webbrowser verwenden, das Simple Mail Transfer Protocol (SMTP), wenn Sie einen E-Mail-Client nutzen, das File Transfer Protocol (FTP), wenn Sie Dateien übertragen, sowie eine Reihe weiterer Protokolle.
Auch das DNS befindet sich auf Schicht 7. Mehr dazu gleich.
Schicht 6: Die Präsentationsschicht
Diese Schicht bereitet Daten für die Anwendungsschicht in ein Format auf, das diese akzeptieren kann. Dies geschieht auf drei Arten: durch Übersetzung, Verschlüsselung (und Entschlüsselung) sowie Komprimierung.
Bei der Übersetzung werden alle binären 1en und 0en in maschinenlesbare Daten umgewandelt. Wenn Geräte unterschiedliche Kommunikationsmethoden verwenden, übersetzt die Präsentationsschicht die Daten in eine für das empfangende Gerät auf Schicht 7 verständliche Sprache.
Ist die Verbindung zudem verschlüsselt, fügt Schicht 6 die Verschlüsselung seitens des Absenders hinzu und entschlüsselt die Daten für den Empfänger. Dadurch erhält die Anwendungsschicht unverschlüsselte Daten. Ein Paradebeispiel hierfür sind Webbrowser und Server, die SSL, das Verschlüsselungsprotokoll, verwenden.
Schließlich ist die Präsentationsschicht dafür verantwortlich, die Daten, die sie von Schicht 7 erhält, zu komprimieren, bevor sie diese im Stack an Schicht 5 weiterleitet. Beispielsweise könnte sie eine 30-Megabyte-Datei auf eine 10-Megabyte-Datei komprimieren, bevor sie diese an die Sitzungsschicht überträgt. Die Komprimierung steigert die Effizienz und Geschwindigkeit, was insbesondere bei großen Video- und Audiodateien von Bedeutung ist.
Schicht 5: Die Sitzungsschicht
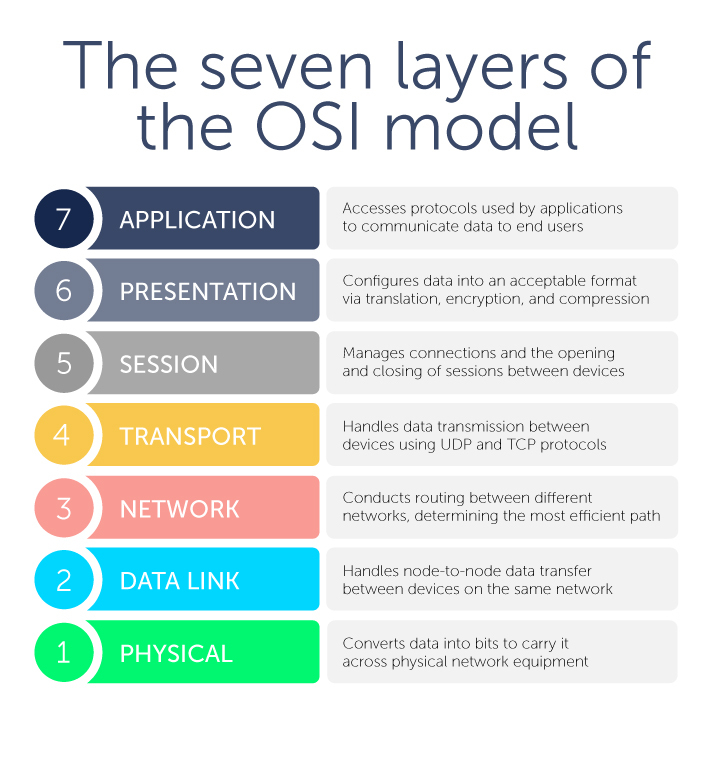
In dieser Schicht geht es um die Verwaltung von Verbindungen – auch als Sitzungen bezeichnet – zwischen zwei oder mehr Geräten. Insbesondere steuert sie, wann diese Kommunikationssitzungen beginnen und enden. Unter Verwendung der in Schicht 4 definierten Ports stellt Schicht 5 sicher, dass Sitzungen offen bleiben, um alle erforderlichen Daten zu übertragen, und schließt sie anschließend, wenn sie beendet sind.
Die Sitzungsschicht übernimmt die Benutzerauthentifizierung anhand von Benutzernamen und Passwörtern sowie aller anderen Authentifizierungsprotokolle und die Abmeldung der Benutzer zur Beendigung der Sitzungen.
Schicht 4: Die Transportschicht
Als Nächstes übernimmt diese Schicht die Datenübertragung zwischen Geräten unter Verwendung des User Datagram Protocol (UDP) oder des Transmission Control Protocol (TCP). Sind die Dateneinheiten groß und überschreiten sie die maximale Paketgröße, werden sie in kleinere Teile, sogenannte Segmente, aufgeteilt, bevor sie den Stack hinunter an Schicht 3 weitergeleitet werden. Empfangende Geräte setzen diese Segmente ebenfalls auf Schicht 3 wieder zusammen.
Segmente sind mit einer Sequenznummer versehen. Da Datenpakete in kleinere Teile zerlegt werden, müssen sie für den Wiederaufbau wieder in die richtige Reihenfolge gebracht werden.
Schicht 4 übernimmt zudem die Flusssteuerung und die Fehlerkontrolle. Die Flusssteuerung stellt sicher, dass die Daten mit einer optimalen Rate zwischen Sender und Empfänger übertragen werden, damit eine schnelle Verbindung eine langsame nicht überlastet. Ein Empfangsgerät mit einer langsameren Verbindung bestätigt: „Ja, ich habe diese Segmente empfangen, bitte sende die nächsten.“
Die Fehlerkontrolle überprüft unterdessen die im Paket enthaltenen Prüfsummen, um sicherzustellen, dass die empfangenen Daten vollständig und korrekt sind.
Schicht 4 legt außerdem fest, welche Ports Schicht 5 für die Durchführung von Sitzungen für verschiedene Funktionen verwendet. Beispielsweise nutzt DNS Port 53, der auf Systemen, Firewalls und Clients fast immer offen ist, um DNS-Abfragen zu übertragen. Webserver hingegen verwenden Port 80 für HTTP oder 443 für HTTPS.
Schicht 3: Die Netzwerkschicht
Auf dieser Schicht findet das Routing zwischen verschiedenen Netzwerken statt. Die Netzwerkschicht zerlegt die Segmente aus Schicht 4 auf dem sendenden Gerät in Pakete, versieht sie mit IP-Adressen, überträgt sie an den Bestimmungsort und setzt sie auf dem empfangenden Gerät wieder zusammen. Diese Schicht bestimmt, welcher Weg am effizientesten ist, um Datenpakete an ihren Bestimmungsort zu senden.
Die hier hauptsächlich verwendeten Protokolle sind das Internetprotokoll (IPv4 oder IPv6, über das der Großteil des Internetverkehrs übertragen wird) und das Internet Control Message Protocol (ICMP).
Wenn zwei Geräte im selben Netzwerk kommunizieren, beispielsweise in einem lokalen Netzwerk (LAN) in einem Büro, ist keine Aktivität auf Schicht 3 erforderlich.
Schicht 2: Die Datenverbindungsschicht
In diesem Zusammenhang sorgt die Datenverbindungsschicht für die Datenübertragung zwischen zwei oder mehr Geräten, die sich im selben Netzwerk befinden. Dies wird manchmal auch als Knoten-zu-Knoten-Datenübertragung bezeichnet. Ethernet ist das am häufigsten verwendete Protokoll auf Schicht 2.
Schicht 2 übernimmt Pakete von Schicht 3 und zerlegt sie in noch kleinere Einheiten, sogenannte Frames. Während die Adressierung in einem Paket eine IP-Adresse ist, handelt es sich bei einem Frame in der Regel um eine Media Access Control (MAC)-Adresse.
Die Datenverbindungsschicht ist in zwei Unterschichten unterteilt: die Logical Link Control (LLC)-Unterschicht und die MAC-Unterschicht. Die LLC-Unterschicht bildet das „Gehirn“ von Schicht 2, da sie die Synchronisation, die Flusskontrolle und die Fehlerkontrolle steuert. Sie befindet sich oberhalb der MAC-Unterschicht und fungiert als Schnittstelle zwischen den oberen Schichten des OSI-Stacks und den Protokollen wie Ethernet, die auf der MAC-Unterschicht arbeiten.
Schicht 1: Die physikalische Schicht
Schließlich umfasst diese Schicht Geräte, die Daten über Netzwerke übertragen, wie beispielsweise Glasfaserkabel und Netzwerk-Switches. In der physikalischen Schicht werden Daten zudem in Bits umgewandelt, also in binäre Computerzeichenfolgen aus Einsen und Nullen. Sie wandelt die digitalen Bits in elektrische, Funk- oder optische Signale um.
Es ist wichtig zu beachten, dass nicht jede Netzwerkkommunikation alle sieben OSI-Schichten nutzen muss. Nur die Schichten 1, 2 und 3 sind zwingend erforderlich.
Der Nutzen des OSI-Modells
Dies ist nicht das einzige Modell für ein Netzwerksystem; es gibt auch die Internetprotokollsuite, auch bekannt als TCP/IP-Modell. Es gibt jedoch wesentliche Unterschiede. Das vom US-Verteidigungsministerium entwickelte TCP/IP ist ein einfacheres Modell mit nur vier Schichten, das mehrere Schichten des OSI-Modells zusammenfasst.
TCP/IP ist zudem spezifisch auf die im Internet verwendeten Kommunikationsprotokolle zugeschnitten. TCP/IP legt fest, wie Daten über das Internet übertragen werden, einschließlich der Aufteilung in Pakete, der Adressierung, der Übertragung, der Weiterleitung und des Empfangs am Zielort.
Das OSI-Referenzmodell ist hingegen allgemeiner gehalten, unabhängig von bestimmten Protokollen und eignet sich zur Beschreibung aller Formen der Netzwerkkommunikation.
Wichtig ist, dass das OSI-Modell eine gemeinsame Sprache für die Fehlerbehebung in Netzwerkumgebungen bietet. Die Eingrenzung von Problemen auf eine bestimmte und allgemein verständliche Schicht führt oft zu einer schnelleren Lösung.
Es sollte auch beachtet werden, dass das OSI-Modell nicht unfehlbar ist. Distributed-Denial-of-Service-Angriffe (DDoS) zielen in der Regel auf bestimmte Schichten des OSI-Modells ab.
Wie fügt sich DNS in das OSI-Modell ein?
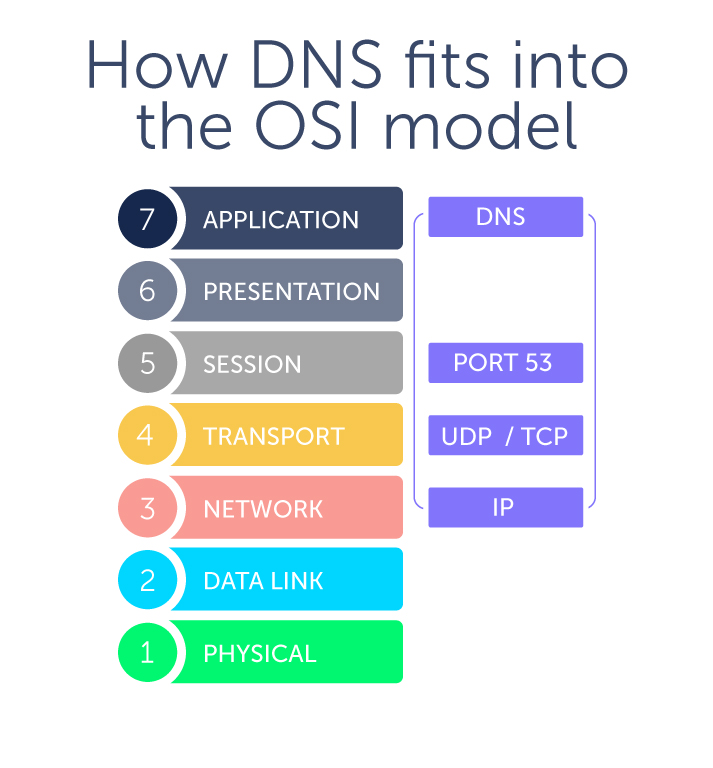
Gibt es eine DNS-OSI-Schicht? Kurz gesagt: nein. DNS ist ein Protokoll der Anwendungsschicht und befindet sich zusammen mit anderen Protokollen auf Schicht 7.
Das Domain Name System (DNS) ist ein hierarchisches Namenssystem, das die Kommunikation zwischen Geräten in einem Netzwerk ermöglicht. In der Regel übersetzt es für Menschen lesbare Domainnamen (wie bluecatnetworks.com) in computerlesbare IP-Adressen (wie 104.239.197.100).
Sie weisen Ihren Computer oder Ihr Smartphone, ein sogenanntes Client-Gerät, an, eine Website aufzurufen. Dazu sendet Ihr Gerät eine DNS-Abfrage oder -Anfrage an DNS-Server. Ein Stub-Resolver ist der Teil eines Client-Geräts, der diese Anfragen ermöglicht, und Stub-Resolver befinden sich auf Schicht 7.
Allerdings nutzt DNS auch UDP (und manchmal TCP) auf Schicht 4, wobei beide Protokolle IP auf Schicht 3 verwenden. Daher kann die Einordnung von DNS im OSI-Modell manchmal Verwirrung stiften. Nur weil DNS verschiedene Schichten des OSI-Modells durchläuft, bedeutet das nicht, dass es tatsächlich auf diesen anderen Schichten angesiedelt ist.
Möchten Sie mehr darüber erfahren, wie Sie Ihr DNS verwalten können? Die Lösung von BlueCat ist der richtige Ausgangspunkt.
Verwandte Inhalte

Einrichtung von geregelten, auditfähigen IPAM-Workflow- und Genehmigungsmodellen für Unternehmensnetzwerke
Entdecken Sie IP-Management-Lösungen für geregelte, auditfähige IPAM-Workflows. Ermöglichen Sie bereichsbezogene Genehmigungen und lückenlose…

 Content Hub
Das OSI-Modell verstehen: Wo DNS und IP-Adressierung in die 7 Schichten passen
Machen Sie sich mit den sieben Schichten des OSI-Modells vertraut und erfahren Sie, wie DNS und IP-Adressierung in dieses Modell eingebunden sind. Lernen…

Skalierung von DNS und IPAM für IPv6- und Dual-Stack-Unternehmensnetzwerke
Skalieren Sie DNS und IPAM für Dual-Stack-Unternehmensnetzwerke. Erfahren Sie, wie Micetro Teams bei der Verwaltung von IPv6-Migrationen mit integrierten…

Einbindung von DNS, DHCP und IPAM in Ansible- und Git-basierte Infrastructure-as-Code-Pipelines
Durch die Einbindung von DNS, DHCP und IPAM in Ansible- und Git-basierte IaC-Pipelines mit Micetro werden Adress- und Eintragsänderungen zu versionierten,…