
Conoce los ocho tipos de registros DNS más comunes
Existen docenas de tipos de registros DNS. Comprender los más comunes puede ayudarte a detectar amenazas y a estar al tanto de lo que ocurre en tu red.


 Puntos claveLos puntos clave se generan con la ayuda de la inteligencia artificial. Dado que los resúmenes automáticos pueden contener en ocasiones errores u omitir contexto importante, consulta siempre la entrada completa del blog para obtener toda la información.
Este artículo es una introducción a los ocho tipos de registros DNS más comunes (A, AAAA, CNAME, PTR, NS, MX, SOA, TXT), en la que se explica cómo los registros de recursos DNS indican a los servidores cómo responder a las consultas y por qué es importante comprenderlos para las operaciones y la seguridad de la red. Describe la función técnica de cada registro —asignación de nombres a direcciones IPv4/IPv6, redireccionamientos, búsquedas inversas, listados de servidores autoritativos, información sobre servidores de correo, metadatos de autoridad de zona y texto de formato libre— y destaca los impactos operativos, como las transferencias de zona, el comportamiento del almacenamiento en caché y cómo la actividad anómala puede indicar problemas de rendimiento o seguridad. El artículo también describe cómo la plataforma BlueCat centraliza la supervisión y la gestión del DNS, permitiendo la visualización, el filtrado y la investigación de amenazas a partir del tráfico DNS para detectar amenazas que muchas empresas pasan por alto.
Why are SOA records essential for DNS zone management and what operational signals do they provide?
SOA (Start of Authority) records are required for every DNS zone and contain critical metadata such as the primary authoritative name server, administrator email, and the zone’s serial number. Operationally, the SOA serial number is used by secondary name servers to detect zone updates—an increased serial triggers a zone transfer to replicate configuration changes. SOA records also control replication behavior and help administrators coordinate updates across multiple servers. Because they govern zone transfers and reflect configuration state, monitoring SOA changes can indicate intended administrative updates or unexpected alterations that may affect service consistency and DNS reliability.
How can TXT records be both useful and dangerous from a security perspective?
TXT records are flexible text fields used for benign purposes such as publishing SPF data to specify authorized mail senders or for network antivirus providers to exchange information. That flexibility also makes TXT records attractive to attackers: they can hide malicious commands or carry data for covert channels like DNS tunneling. Consequently, organizations should monitor TXT record activity and content, correlate unusual or voluminous TXT queries with other indicators, and inspect TXT entries for unauthorized changes. Proper visibility and filtering—capabilities highlighted in the article’s discussion of BlueCat—help distinguish legitimate uses from potential abuse.
What operational advantages do PTR and NS records provide for internal network management?
PTR (pointer) records enable reverse DNS lookups by resolving IP addresses back to domain names, which is valuable on internal enterprise networks for troubleshooting, asset identification, and mapping services to hosts. Anomalous spikes in PTR activity can also signal performance issues. NS (name server) records list the authoritative name servers for a domain and are the final source of truth for resource records; they point to server domain names rather than IPs. Together, PTR and NS records aid administrators in diagnosing resolution paths, ensuring authoritative responses are reachable, and maintaining correct delegation—important for reliable name resolution and operational hygiene.
Conoce tu DNS: una guía básica sobre los ocho registros DNS más importantes
Los registros DNS indican a los servidores exactamente cómo responder a una consulta DNS.
Existen docenas de tipos de registros. Y comprender en profundidad al menos algunos de ellos puede ayudarte a reconocer mejor lo que está sucediendo en tu red. Si sabes qué tipos de registros corresponden a cada tipo de actividad, podrás detectar cuándo están fuera de lugar o se están utilizando de forma incorrecta.
Y lo más importante: son un auténtico tesoro para la seguridad de la red. Explorar tus datos de DNS puede ayudarte a detectar amenazas en tu red.
En esta entrada, ofreceremos una breve visión general de los registros DNS. A continuación, profundizaremos en cada uno de los ocho tipos de registros más comunes. Por último, abordaremos cómo BlueCat puede ayudarte a entender mejor todo esto.
Una visión general rápida de los registros DNS
Los registrosDNS (siglas de «sistema de nombres de dominio») se denominan oficialmente «registros de recursos». Además, en la plataforma de BlueCat, los denominamos «tipos de consultas DNS». Estos nombres se utilizan indistintamente.
Existen alrededor de 90 tipos diferentes de registros de recursos oficiales. Muchos de ellos han quedado obsoletos. Además, DNSSEC, un mecanismo que proporciona autenticación e integridad a las consultas DNS, también utiliza algunos de ellos específicos.
Los servidores DNS almacenan registros. Cuando un dispositivo envía una consulta DNS, dicha consulta obtiene una respuesta a partir de esos registros con la ayuda de los servidores DNS y los resolutores.
Hay ocho registros que aparecen una y otra vez: A, AAAA, CNAME, PTR, NS, MX, SOA y TXT. Nos centraremos en ellos. ¡Adelante!
| DNS Record | Description |
|---|---|
| A | Maps domain names to IPv4 addresses |
| AAAA | Maps domain names to IPv6 addresses |
| CNAME | Redirects a domain to a different domain |
| PTR | Resolves IPv4 or IPv6 addresses to domain names |
| NS | Provides a list of the authoritative name servers responsible for the domain |
| MX | Provides the domain names of mail servers that receive emails on behalf of a domain |
| SOA | Provides important details about a DNS zone; required for every DNS zone |
| TXT | Provides any type of descriptive information in text format |
Tipos comunes de registros DNS
Hay otros tipos comunes de registros con los que los administradores y otras personas del ámbito de las redes pueden encontrarse habitualmente. Ahora los analizaremos en profundidad.
CNAME
Un registro de nombre canónico (CNAME) redirige un dominio a otro dominio diferente.
Por ejemplo, un usuario escribe «bluecat.ca» en su navegador web. Supongamos que somos los propietarios de ese dominio y queremos redirigirlo a «bluecatnetworks.com». Un registro CNAME le indicaría al dispositivo del usuario: «En realidad, este es el dominio que realmente buscas: bluecatnetworks.com».
Sin duda, los registros de nombres canónicos resultan especialmente útiles cuando una misma empresa registra varios dominios con nombres similares.
PTR
Un registro PTR (Pointer) es el inverso de un registro A o AAAA. Un registro PTR resuelve direcciones IPv4 o IPv6 en nombres de dominio. Las búsquedas DNS inversas utilizan registros PTR.
Los administradores suelen utilizar los registros PTR para las direcciones IP en las redes internas de las empresas. Esto puede facilitar la búsqueda de una dirección IP para ver a qué dominio corresponde en la red.
Además, una avalancha de actividad PTR anómala en la red puede indicar problemas de rendimiento.
NS
Un registro de servidor de nombres (NS) proporciona una lista de los servidores DNS autoritativos (también llamados servidores de nombres) responsables del dominio que estás consultando. Al final de la cadena de consultas DNS, un servidor de nombres autoritativo es el árbitro definitivo para los registros de recursos DNS. Cada vez que un usuario busca bluecatnetworks.com, su dispositivo se dirige a nuestro servidor de nombres autoritativo para obtener la respuesta, a menos que la cadena de búsqueda ya la haya almacenado en caché en otro lugar.
Además, es importante señalar que los registros NS apuntan al dominio del servidor de nombres, no a direcciones IP.
MX
Un registro de intercambiador de correo (MX) almacena los nombres de dominio de los servidores de correo encargados de recibir correos electrónicos en nombre de un dominio.
Estos registros pueden resultar útiles para identificar servidores de correo autorizados. A veces, un registro MX se denomina «entrada MX», sobre todo al configurar servidores de correo.
SOA
Cada zona DNS requiere un registro de inicio de autoridad (SOA). El RFC 1035 especifica los formatos de los registros SOA.
El registro SOA almacena información importante sobre la zona, como su servidor de nombres autoritativo principal y la dirección de correo electrónico del administrador.
Además, los registros SOA son esenciales para las transferencias de zona, ya que ayudan a controlar la replicación de la información de configuración del DNS entre varios servidores DNS. Los registros SOA contienen el número de serie de una zona, lo que proporciona una pista clave para los servidores de nombres secundarios. Si el número de serie aumenta, el servidor de nombres secundario asumirá que la zona se ha actualizado e iniciará una transferencia de zona.
TXT
Un registro de texto (TXT) puede almacenar cualquier tipo de información descriptiva en formato de texto. Por ejemplo, los proveedores de antivirus de red pueden utilizar los registros TXT para enviar y recibir información. Además, los registros TXT suelen utilizar el marco de políticas del remitente (SPF) para publicar los servidores de correo autorizados. De este modo, el SPF ayuda a evitar que los spammers envíen correos electrónicos en nombre de tu dominio.
Precisamente porque pueden almacenar cualquier cosa, los registros TXT también pueden ocultar comandos maliciosos. Como resultado, esto puede hacerlos atractivos para los ciberdelincuentes que llevan a cabo túneles DNS.
Registros DNS A y AAAA
En primer lugar, los registros de dirección (A) son, con diferencia, el tipo de registro más común. En resumen, los registros A asocian nombres de dominio a direcciones IPv4.
En segundo lugar, a medida que Internet realiza gradualmente la transición a IPv6, aparecen los registros AAAA (que se pronuncian «cuádruple A»). Un registro AAAA es el equivalente en IPv6 de un registro A, y se encarga de asignar un nombre de dominio a una dirección IPv6.
Los registros de direcciones son prácticamente lo único con lo que se encuentra un usuario final medio. (Por supuesto, incluso «encontrarse» es una palabra fuerte, ya que el proceso del DNS se lleva a cabo en segundo plano, sin que el usuario medio de Internet se dé cuenta).
Utiliza BlueCat para gestionar los registros DNS
La plataforma BlueCat ofrece potentes funciones para supervisar y gestionar su tráfico y configuraciones de DNS. A través de una interfaz de panel único, puede gestionar, visualizar, organizar, filtrar y supervisar cada consulta de registros DNS en la red de su empresa.
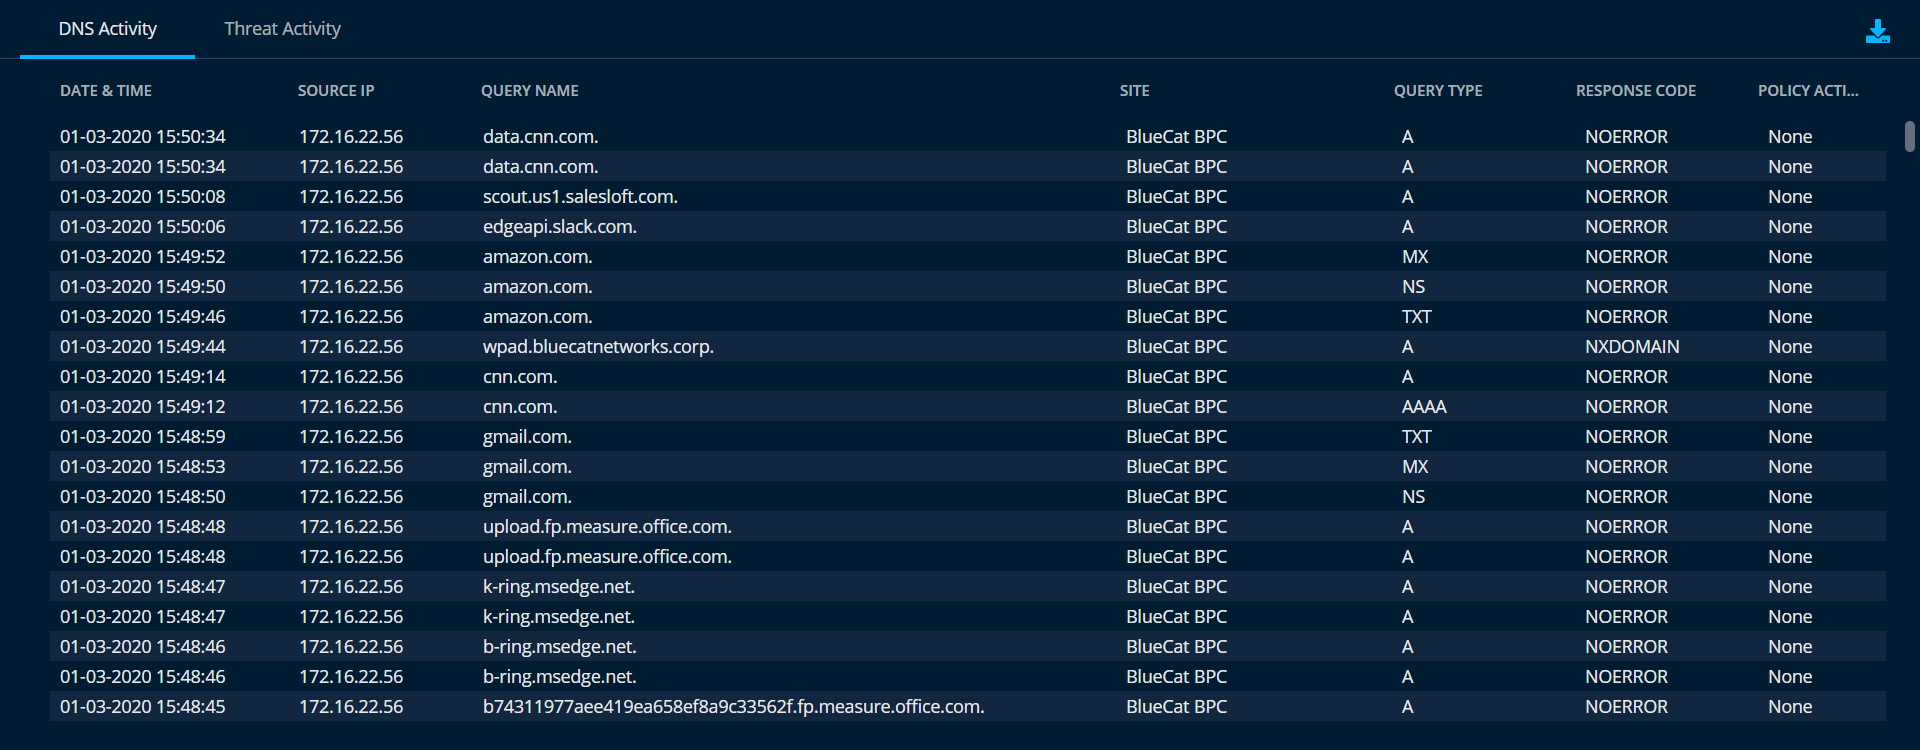
Sin duda, con la plataforma de seguridad inteligente de BlueCat puedes investigar más fácilmente toda la información de tu tráfico DNS para detectar posibles amenazas que acechan en tu red. Sorprendentemente, la mayoría de las empresas nunca analizan sus datos DNS en busca de ciberamenazas. Nos gusta llamarlo «bucear en el contenedor de basura del DNS».