
Schützen Sie Ihr Netzwerk vor DNS-Hijacking
Erfahren Sie mehr über die drei Arten von DNS-Hijacking, wie Sie Ihr Netzwerk schützen können und wie die BlueCat-Plattform Ihre Netzwerksicherheit weiter verbessern kann.


 Die wichtigsten ErkenntnisseDie wichtigsten Erkenntnisse werden mithilfe von KI generiert. Da automatisierte Zusammenfassungen gelegentlich Fehler enthalten oder wichtige Zusammenhänge auslassen können, sollten Sie für vollständige Informationen stets den vollständigen Blogbeitrag lesen.
DNS-Hijacking ist ein kritischer Angriff, bei dem Hacker DNS-Einträge manipulieren, um Benutzer auf bösartige Websites umzuleiten, weshalb Unternehmen ihren DNS-Datenverkehr überwachen, Multi-Faktor-Authentifizierung aktivieren und Registry-Lock-Dienste nutzen müssen. Die BlueCat Unified DDI-Plattform bietet umfassende Transparenz über DNS-Abfragen und -Antworten, ermöglicht die Erstellung von Richtlinien zur Blockierung verdächtiger DNS-Server und integriert sich mit SIEM-Tools wie Splunk zur Echtzeitanomalieerkennung. Diese integrierten Maßnahmen helfen Unternehmen, DNS-Hijacking-Angriffe zu erkennen und zu verhindern, bevor sie Netzwerkschäden verursachen.
Was ist DNS-Hijacking und wie funktionieren die verschiedenen Angriffsarten?
DNS-Hijacking ist ein Angriff, bei dem Hacker die IP-Adressen von DNS-Servern ändern, um Benutzer auf bösartige Seiten umzuleiten. Es gibt drei Arten: Externe Angriffe kompromittieren das Domain-Registrar-Konto und ersetzen den Nameserver oder ändern den A-Eintrag; interne Angriffe kompromittieren Router und ändern DHCP-Einstellungen, um Geräte zu attackerkontrollierten DNS-Servern zu leiten. Diese ausgeklügelten Angriffe werden oft durch Phishing oder Malware eingeleitet und ermöglichen es Angreifern, komplette Kontrolle über den Internetverkehr zu erlangen.
Welche Schutzmaßnahmen werden zur Verhinderung von DNS-Hijacking empfohlen?
Zur Verhinderung von DNS-Hijacking sollten Unternehmen ihren DNS-Datenverkehr einschließlich Antwortdaten überwachen, rekursive DNS-Server durch DNSSEC und Zugriffskontrollen sichern, Multi-Faktor-Authentifizierung bei Domain-Registrar-Konten aktivieren und Registry-Lock-Dienste nutzen. Diese Dienste erfordern authentifizierte Genehmigung vor DNS-Änderungen. BlueCat bietet zusätzliche Sicherheit durch umfassende DNS-Transparenz und Protokollierung.
Wie hilft die BlueCat-Plattform bei der Erkennung und Verhinderung von DNS-Hijacking-Angriffen?
Die BlueCat-Plattform bietet umfassende Einblicke in DNS-Aktivitätsmuster durch Erfassung detaillierter Protokolle von DNS-Datenverkehr einschließlich Antwortdaten. Sie ermöglicht die Integration mit SIEM-Tools wie Splunk zur Echtzeitanomalieerkennung und erlaubt das Festlegen von Richtlinien zur Überwachung oder Blockierung von DNS-Servern mit schlechter Reputation. Bei Hijacking-Angriffen sinkt das DNS-Protokollvolumen deutlich, was durch Alarme erkannt werden kann.
Wichtige Erkenntnisse
Beobachten Sie Ihren DNS-Datenverkehr genau, sichern Sie die Kontrolle über DNS-Einträge ab und nutzen Sie Tools für Transparenz und Richtlinien, um Hijacking-Angriffe zu stoppen, bevor sie Ihre Nutzer umleiten.
Bei einem DNS-Hijacking-Angriff ändern Angreifer die IP-Adressen Ihrer DNS-Server, sodass der Datenverkehr der Nutzer auf bösartige Server umgeleitet wird, wodurch sie Nutzer auf Phishing- oder Malware-Seiten umleiten können.
Um sich gegen diesen Angriff zu schützen, überwachen Sie Ihren gesamten DNS-Datenverkehr (Antworten, nicht nur Abfragen), aktivieren Sie die Multi-Faktor-Authentifizierung in Ihrem Registrar-Konto und nutzen Sie einen Registry-Lock-Dienst, um unbefugte Änderungen an DNS-Einträgen zu blockieren.
Mit BlueCats Unified DDI erhalten Sie umfassende Einblicke in DNS-Abfragen und -Antworten, Richtlinien zum Blockieren verdächtiger DNS-Server oder zum Erhalten von Warnmeldungen sowie eine Integration mit SIEM-Tools zur Erkennung von Anomalien in Echtzeit. Diese Lösungen helfen dabei, Hijacking zu erkennen oder zu verhindern, bevor es Ihrem Netzwerk Schaden zufügt.
Anfang 2019 gab das Cybersicherheitszentrum der US-Regierung eine eindringliche Warnung heraus: Schützen Sie Ihr Netzwerk vor DNS-Hijacking-Angriffen.
Bei diesem Angriff werden die IP-Adressen der DNS-Server Ihrer Domain durch IP-Adressen von Servern ersetzt, die vom Angreifer kontrolliert werden. Auf diese Weise können Angreifer Ihre ahnungslosen Nutzer auf bösartige Websites umleiten.
Das ist alles ein bisschen beängstigend. Aber Sie können Ihr Netzwerk davor schützen.
In diesem Beitrag werden wir die drei verschiedenen Methoden des Hijacking untersuchen. Anschließend schauen wir uns an, wie Sie Ihr Netzwerk davor schützen können. Abschließend gehen wir darauf ein, wie die BlueCat-Plattform dazu beitragen kann, Ihre Netzwerksicherheit weiter zu verbessern.
Was ist DNS-Hijacking?
DNS, kurz für „Domain Name System“, ist das Telefonbuch des Internets. Es übersetzt Domainnamen, die wir uns leicht merken können, wie beispielsweise bluecatnetworks.com, in IP-Adressen wie 104.239.197.100, die die Sprache des Internets darstellen.
DNS ermöglicht es Computern, Servern und anderen vernetzten Geräten, die jeweils über eine eigene IP-Adresse verfügen, miteinander zu kommunizieren. Außerdem leitet es Nutzer zu der Website weiter, die sie suchen.
Es gibt drei Arten von Hijacking:
- Angreifer können ein Konto bei einem Domain-Registrar kompromittieren und Ihren DNS-Nameserver auf einen von ihnen kontrollierten Server umstellen.
- Böswillige Akteure können den A-Eintrag für die IP-Adresse Ihrer Domain so ändern, dass er stattdessen auf ihre eigene Adresse verweist.
- Angreifer können den Router eines Unternehmens kompromittieren und den DNS-Server ändern, der automatisch an jedes Gerät weitergeleitet wird, wenn sich Benutzer bei Ihrem Netzwerk anmelden.
Es handelt sich hierbei um ausgeklügelte und gezielte Angriffe. Sie können Login-Daten ausphishen oder einen Nutzer dazu verleiten, auf einen Link zu klicken, über den Malware heruntergeladen wird. Manchmal zeigen sie sogar Werbeanzeigen an, die dem Hacker Einnahmen verschaffen.
Zwar können Angreifer verschiedene Methoden nutzen, um ein Netzwerk zu kompromittieren, doch der gemeinsame Nenner ist das DNS. Ignorieren Sie nicht die Gefahr, die vom DNS als Angriffsvektor ausgeht. Wenn jemand Ihr DNS kontrolliert, kann er Nutzer an jeden beliebigen Ort umleiten.
Wir möchten darauf hinweisen, dass Hijacking nicht dasselbe ist wie DNS-Poisoning. Hier greift ein Angreifer in den DNS-Abfrage- und Antwortprozess ein, indem er eine falsche Antwort liefert. Dabei handelt es sich um einen Man-in-the-Middle-Angriff, bei dem ein DNS-Server dazu verleitet wird, zu glauben, er habe einen autoritativen Nameserver gefunden. Es handelt sich um eine ähnliche Schwachstelle, die jedoch an einer anderen Stelle im Netzwerk auftritt.
Externe Angriffe
Von den drei oben aufgeführten Angriffsarten gelten die ersten beiden als extern.
Im ersten Fall, der Grundlage für die Warnung der US-Regierung, kompromittiert ein Angreifer Ihr Domain-Registrar-Konto. Er ändert den DNS-Nameserver für Ihre Domain und ersetzt ihn durch einen, den er selbst kontrolliert. Jedes Mal, wenn ein Nutzer eine Anfrage an Ihre Domain stellt, entscheidet der Hacker, welche IP-Adresse als Antwort zurückgegeben wird. Infolgedessen landen die Nutzer auf einer beliebigen Anzahl bösartiger Websites.
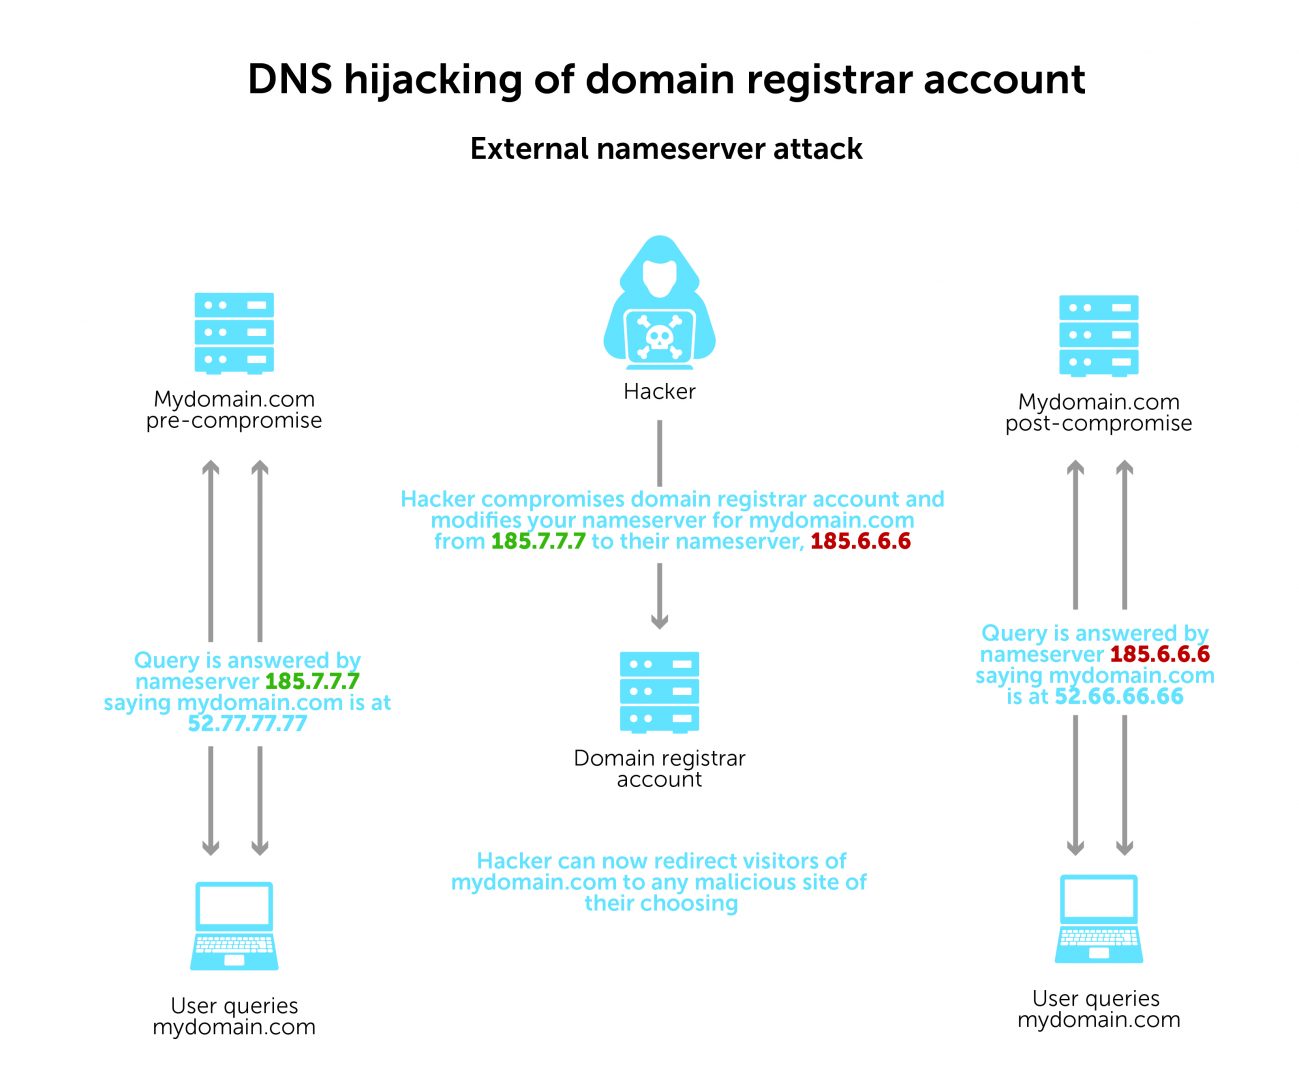
Die Implementierung ist mit einem gewissen Aufwand verbunden. Doch diese Einrichtung eines betrügerischen DNS-Servers verschafft dem Hacker ein hohes Maß an Kontrolle und die Flexibilität, Nutzer an beliebige Ziele umzuleiten. Der Nutzer ahnt nicht, dass er auf eine bösartige Seite weitergeleitet wird, es sei denn, die Website sieht anders aus als erwartet.
Bei der zweiten Art von externem Angriff kompromittiert ein Hacker ebenfalls Ihr Domain-Registrar-Konto. Diesmal ändert er jedoch den A-Eintrag für Ihre Domain. Der Eintrag verweist dann von Ihrer IP-Adresse auf eine IP-Adresse, die er kontrolliert. Dadurch werden Nutzer jedes Mal auf dieselbe IP-Adresse umgeleitet.
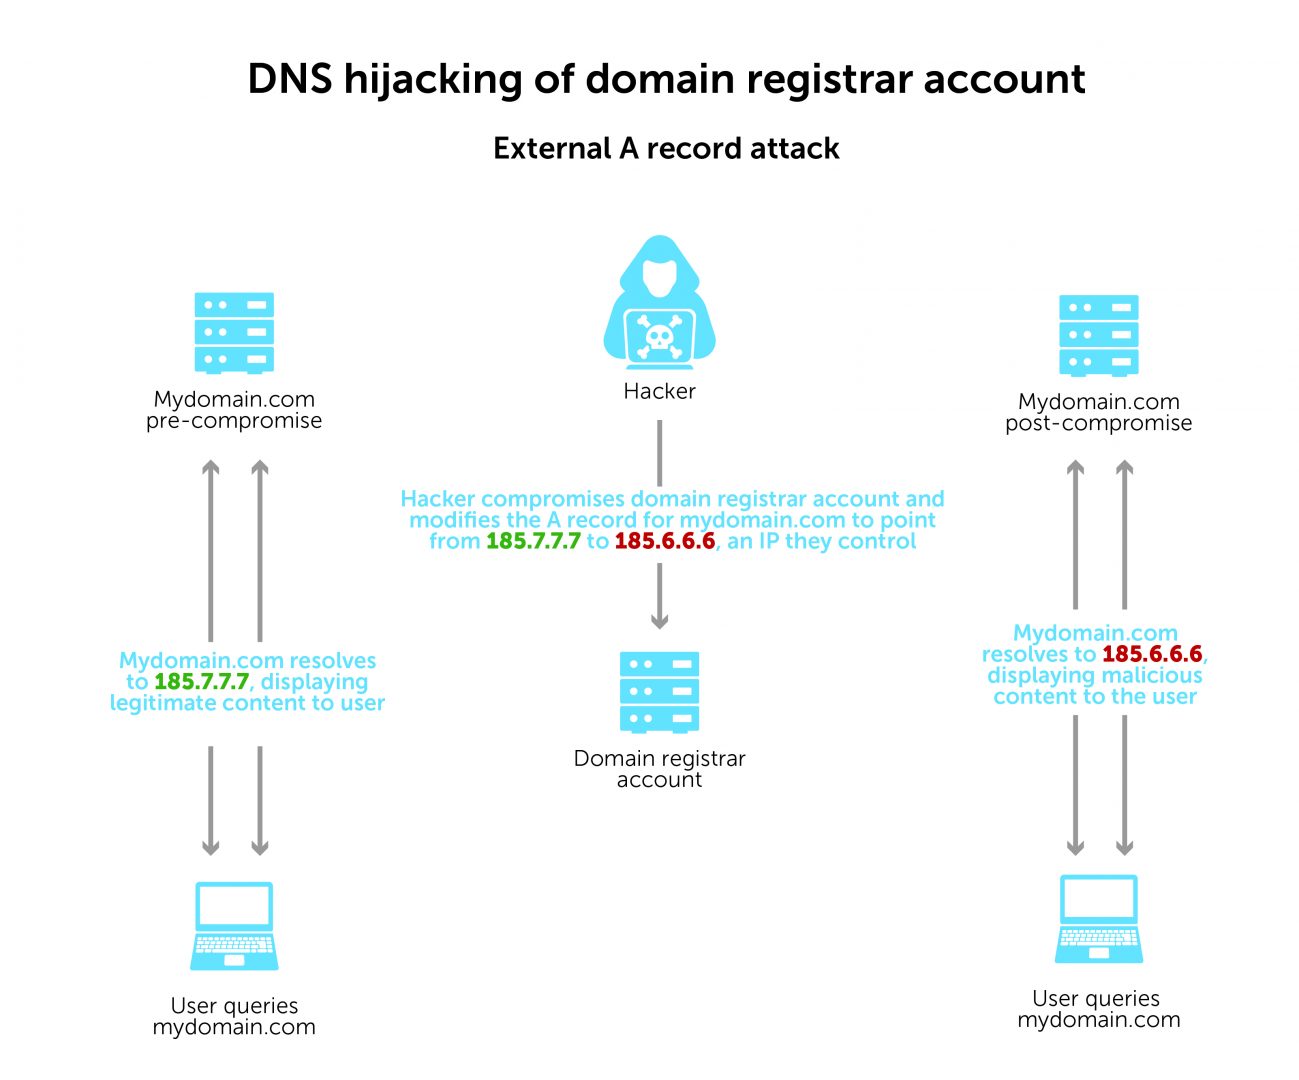
Obwohl die DNS-Umleitung statisch ist, lässt sie sich von einem Hacker viel einfacher und schneller einrichten.
Ein Beispiel für diese Art von Angriff ist der sogenannte „Sea Turtle“- Vorfall, der von der Talos Intelligence Group von Cisco identifiziert wurde. Ein Nationalstaat manipulierte A-Einträge nationaler Sicherheitsorganisationen im Nahen Osten und in Nordafrika in einem ausgeklügelten Versuch, Zugangsdaten zu erlangen.
Darüber hinaus deckte FireEye eine umfassendere Kampagne zur Übernahme der DNS-Infrastruktur auf, bei der beide Arten externer Angriffe (einschließlich „Sea Turtle“) zum Einsatz kamen. Von der Kampagne waren Dutzende von Domains betroffen, die zu Behörden, Telekommunikationsunternehmen und Internetdienstanbietern gehörten. Um künftige Infiltrationen zu erleichtern, verschafften sich die Angreifer zudem gültige Verschlüsselungszertifikate für die Domainnamen der Opfer.
Interne Angriffe
Weniger verbreitet, aber dennoch eine Bedrohung, ist die dritte Art, nämlich interne Angriffe.
In einem typischen Unternehmensnetzwerk weisen Router Geräten mithilfe von DHCP dynamisch IP-Adressen und DNS-Server zu. DNS-Anfragen, auch als „Queries“ bezeichnet, werden an vordefinierte Resolver weitergeleitet, um Antworten abzurufen. Wenn ein Hacker Zugriff auf den Router erlangt, kann er die DHCP-Einstellungen ändern. Dadurch kann er Geräte anweisen, vom Angreifer kontrollierte DNS-Server zu verwenden.
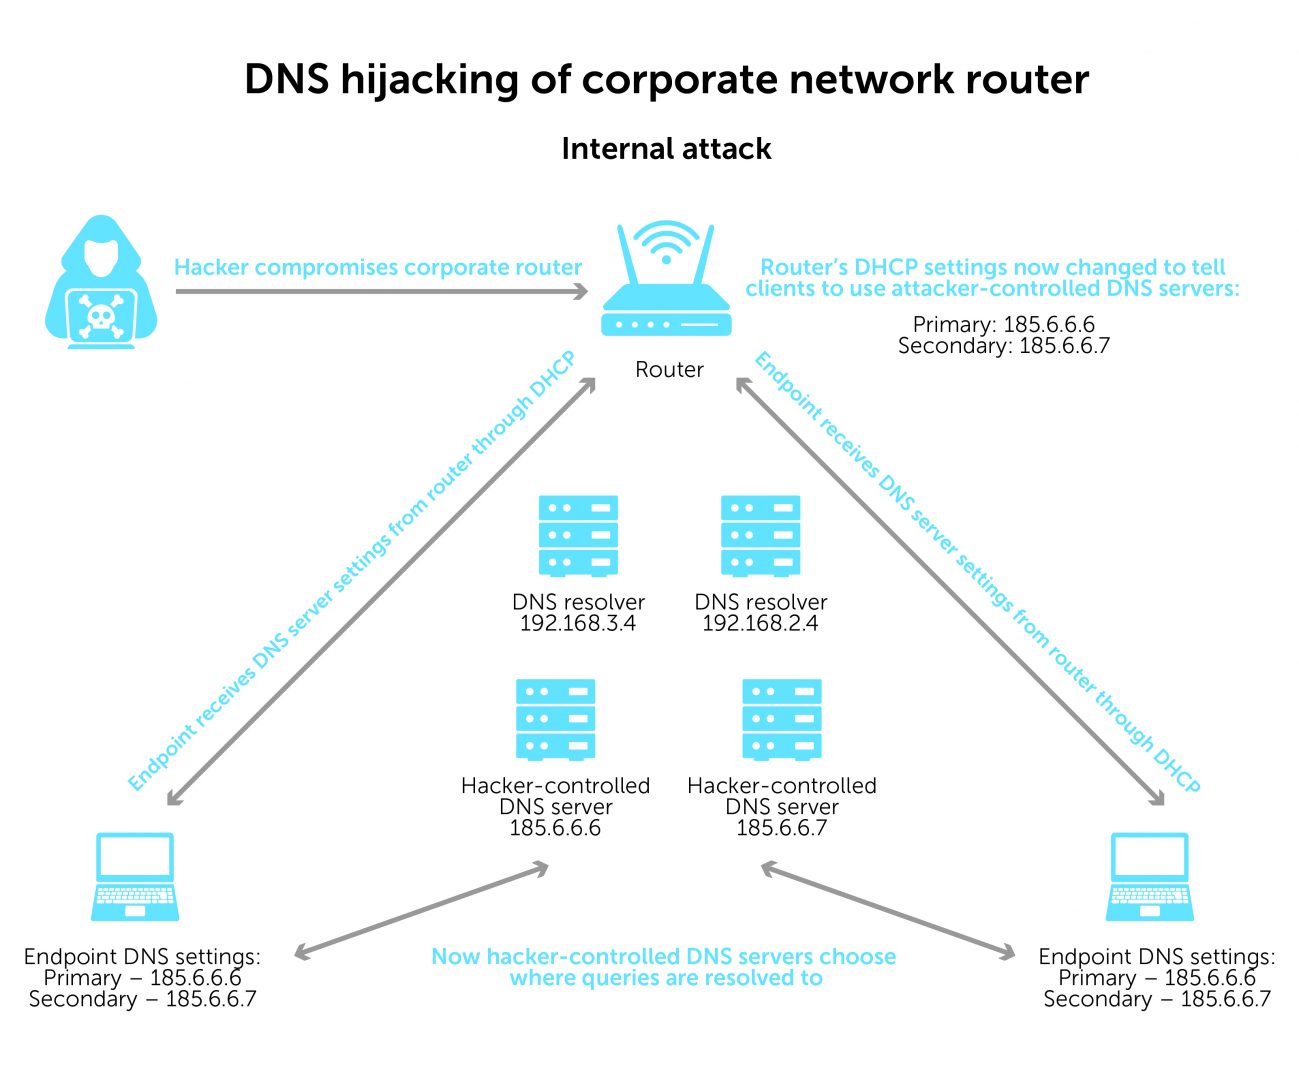
Wenn beispielsweise ein Nutzer in Ihrem Netzwerk eine Anfrage an Gmail.com stellt, kann der Hacker den Nutzer auf eine gefälschte Gmail.com-Seite umleiten. Diese würde zwar wie Gmail.com aussehen, die IP-Adresse im Hintergrund wäre jedoch eine völlig andere.
Unternehmen sichern in der Regel ihre Router ab. Doch ein Angreifer kann über einen kompromittierten Router das DNS kapern. Und was noch schlimmer ist: Er kann damit auch den gesamten Internetverkehr des Unternehmens kontrollieren.
So schützen Sie Ihr Netzwerk vor DNS-Hijacking
Hier sind einige Maßnahmen, mit denen Sie Ihr Netzwerk vor kompromittierten DNS-Servern schützen können:
Überwachen Sie Ihren DNS-Datenverkehr. Um derart ausgeklügelte Angriffe zu erkennen, ist ein ebenso ausgeklügeltes Maß an Transparenz im DNS-Datenverkehr erforderlich.
Überprüfen Sie nicht nur DNS-Abfragen, sondern auch die Antwortdaten. Das Protokollieren ausgehender Abfragen ist der erste Schritt, idealerweise benötigen Sie jedoch auch die Antwortdaten. Durch die Analyse von Mustern in den Antwortdaten lassen sich die typischen Anzeichen für diese Art von Angriffen erkennen. Die Antwort weicht wahrscheinlich von dem ab, was der ursprüngliche Host erwartet hätte.
Sichern Sie Ihre rekursiven DNS-Server ab. Sie können rekursive Server durch eine verbesserte Architektur (einschließlich der Verwendung von DNSSEC), Zugriffskontrollen oder physische Gerätefunktionen vor unberechtigtem Zugriff und Manipulationen schützen.
Aktivieren Sie die Multi-Faktor-Authentifizierung in Ihrem Domain-Registrar-Konto. Halten Sie Angreifer fern, indem Sie es ihnen erschweren, alle Zugangsfaktoren bereitzustellen.
Nutzen Sie einen Registry-Lock-Dienst. Dieser sendet eine Out-of-Band-Benachrichtigung, in der Ihre Zustimmung eingeholt wird, bevor Änderungen an Ihren DNS-Einträgen vorgenommen werden. Für Änderungen ist ein authentifizierter Ansprechpartner erforderlich.
Nutzen Sie die BlueCat-Plattform, um DNS-Hijacking in Schach zu halten
Die Funktionen der BlueCat-Plattform können dazu beitragen, Sie zusätzlich vor Netzwerk-Hijacking zu schützen und Angriffe abzuwehren.
Erhalten Sie mehr Einblick in DNS-Aktivitätsmuster
Ein umfassender Einblick in die DNS-Einstellungen und -Aktivitäten über die BlueCat-Plattform kann Ihnen helfen, Datenmuster genauer zu beobachten. Servicepunkte erfassen umfassende Protokolle des DNS-Datenverkehrs, einschließlich Antwortdaten. Wenn Ihre DNS-Resolver Datenverkehr an einen von Hackern kontrollierten DNS-Server statt an Ihren eigenen senden, werden Sie einen deutlichen Rückgang des DNS-Protokollvolumens feststellen.
Einige Kunden leiten ihre DNS-Protokolle an ein SIEM-Tool (Security Information and Event Management) weiter. Splunk lässt sich beispielsweise nahtlos in BlueCat integrieren. Mit einem SIEM können Sie eine Warnmeldung für diese Art von Anomalien einrichten.
Richten Sie Richtlinien ein, um bekannte schädliche DNS-Server zu blockieren
Die BlueCat-Plattform bietet Ihnen die Möglichkeit, Richtlinien festzulegen. Dazu gehört die Überwachung oder Blockierung von DNS-Servern mit schlechter Reputation.
In unserem Beispiel hier zeigt uns der Abschnitt „Frage“ unsere DNS-Abfrage für bluecatnetworks.com. Und im Abschnitt „Antwort“ sehen Sie die Antwort von bluecatnetworks.com sowie unsere IP-Adresse 104.239.197.100.
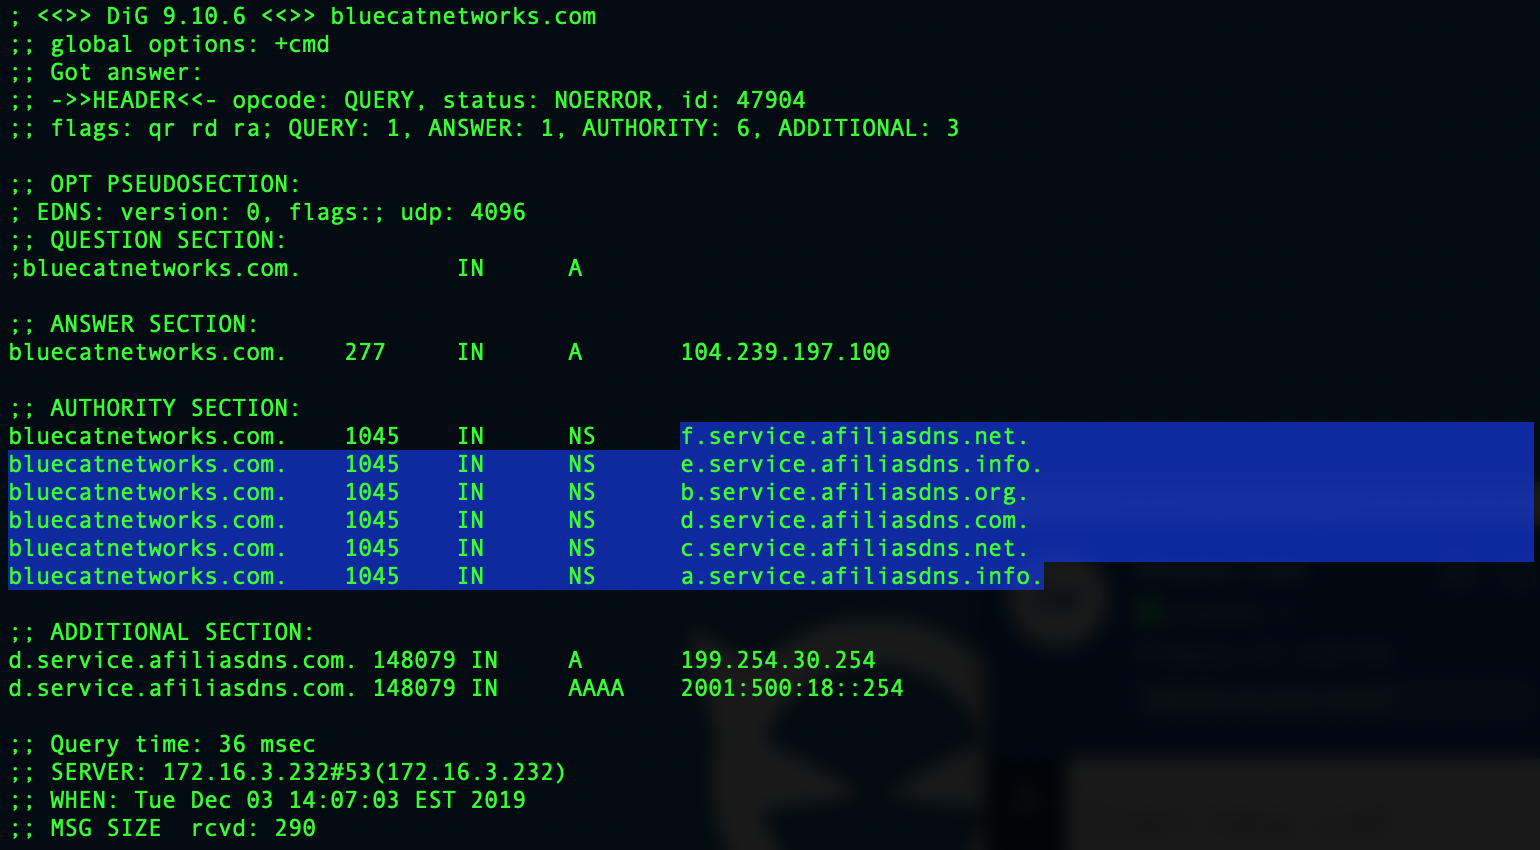
Im Abschnitt „Authority“ wird angezeigt, welcher DNS-Server zur Auflösung dieser Anfrage verwendet wurde. Im Falle einer Hijacking-Attacke wären diese DNS-Server Ihnen nicht bekannt. Und mit BlueCat können Richtlinien Sie benachrichtigen, wenn sie verwendet werden, oder sie gänzlich blockieren.
Erfahren Sie mehr über die Vorteile der BlueCat-Plattform im Bereich DNS-Sicherheit oder sehen Sie sich unten weitere Videos an, in denen gezeigt wird, wie Sie Ihre Angriffsfläche verringern können.
