
Glossar: Was ist ein DNS-Server?
Die Antwort auf die Frage „Was ist ein DNS-Server?“ lautet: Er beantwortet und löst DNS-Anfragen von Geräten auf.
DNS-Server sind für den Netzwerkbetrieb unverzichtbar. Ohne DNS-Server könnten Geräte wie Computer oder Smartphones nicht über ein Netzwerk kommunizieren oder auf das Internet zugreifen.
Das Domain Name System (DNS) ist ein hierarchisches Namenssystem, das die Kommunikation zwischen Geräten in einem Netzwerk ermöglicht. Genauer gesagt übersetzt es für Menschen lesbare Domainnamen (wie bluecatnetworks.com) in computerlesbare Internetprotokoll-Adressen (IP-Adressen) (wie 104.239.197.100 im IPv4-Format).
DNS ermöglicht es uns, eine Verbindung zu Websites herzustellen, ohne uns eine Reihe von IP-Adresszahlen merken zu müssen. Dank DNS müssen wir beim Öffnen eines Webbrowsers lediglich die Namen der Websites kennen. Geräte wie Ihr Smartphone fordern Informationen von DNS-Servern an, um die IP-Adresse für den Domainnamen einer Website zu ermitteln.
In diesem Glossareintrag gehen wir auf die Grundlagen ein, was ein DNS-Server ist. Anschließend erläutern wir die acht Schritte, die ein DNS-Server typischerweise durchläuft, um eine DNS-Abfrage abzuschließen. Abschließend untersuchen wir, was es bedeutet, wenn Ihr DNS-Server nicht reagiert.
Was ist ein DNS-Server?
Der DNS-Namensraum umfasst die Gesamtheit der im Internet registrierten Domainnamen. Er ist hierarchisch in einer baumartigen Struktur organisiert. Die Root-Domain befindet sich an der Spitze des Baums, darunter liegen die Top-Level-Domains (TLDs). (Eine TLD ist der letzte Teil einer Domain, wie beispielsweise .com oder .org.) Als Nächstes folgen Second-Level-Domains – wie „example“ in example.com.
Ein DNS-Server (auch Nameserver genannt) speichert DNS-Einträge und/oder kommuniziert mit anderen Servern. Wenn eine Anfrage von einem Client-Gerät gesendet wird, kommen Resolver und Nameserver ins Spiel. Sie sorgen dafür, dass die Anfrage eine Antwort aus dem entsprechenden Eintrag erhält.
Sie weisen Ihren Computer oder Ihr Smartphone, auch Client-Gerät genannt, an, eine Website aufzurufen. Dazu sendet Ihr Gerät eine DNS-Abfrage oder -Anfrage. Ein Stub-Resolver ist der Teil eines Client-Geräts, der diese Anfragen ermöglicht.
Es gibt zwei Arten von DNS-Servern, die dann zum Einsatz kommen. Dies sind rekursive Resolver (oder rekursive DNS-Server) und autoritative Nameserver (auch als autoritative DNS-Server bezeichnet).
Zu letzteren gehören Root-Server sowie TLD-Server. In der Regel arbeiten diese in einer Lookup-Kette mit autoritativen Nameservern zusammen, um einem Client-Gerät eine IP-Adresse zu liefern.
Bemerkenswert ist, dass DNS-Server in vielen Formen existieren können. Sie können ein physischer Server oder ein virtueller Server sein. Sie können sogar als serverlose Funktion in AWS (genannt Route 53) oder als Container auf Kubernetes implementiert werden.
Abfragen an DNS-Server finden ständig statt
DNS-Abfragen, auch als DNS-Lookups bekannt, finden ständig statt.
Einige davon finden innerhalb Ihres Netzwerks statt –interne DNS-Abfragen gelangen niemals ins öffentliche Internet. DNS-Server, die Teil lokaler Netzwerke (LANs) vor Ort sind, sind für den Netzwerkbetrieb unverzichtbar. Ohne sie könnten sich Benutzer – und ihre Geräte – im Netzwerk nicht mit lokalen Servern und Druckern verbinden. In Unternehmensumgebungen gibt es in der Regel einen dedizierten internen DNS-Server, der interne DNS-Abfragen innerhalb Ihres Netzwerks auflöst.
Bei externen Websites hingegen werden Anfragen außerhalb Ihres Netzwerks gesendet und zur Auflösung auf externe Server zurückgegriffen.
Darüber hinaus spielen DNS-Server in den heutigen Hybrid-Cloud-Umgebungen von Unternehmen eine entscheidende Rolle. Früher brauchte man zur Nutzung von Microsoft Word lediglich einen Computer und die installierte Software. Heute nutzen Unternehmensanwender überwiegend Software-as-a-Service-Anwendungen (wie beispielsweise Office 365). Und viele Unternehmensanwendungen befinden sich mittlerweile in einer Infrastructure-as-a-Service-Cloud statt auf einem Server im Rechenzentrum.
In all diesen Konfigurationen müssen DNS-Server die Nutzer zum Ziel ihrer Anwendung weiterleiten.
Acht Schritte, die ein DNS-Server durchläuft, um eine Abfrage durchzuführen
In vielen Szenarien ist eine Abfrage erforderlich. Hier sind acht grundlegende Schritte für ein sehr häufiges Szenario unter Verwendung eines Webbrowsers:
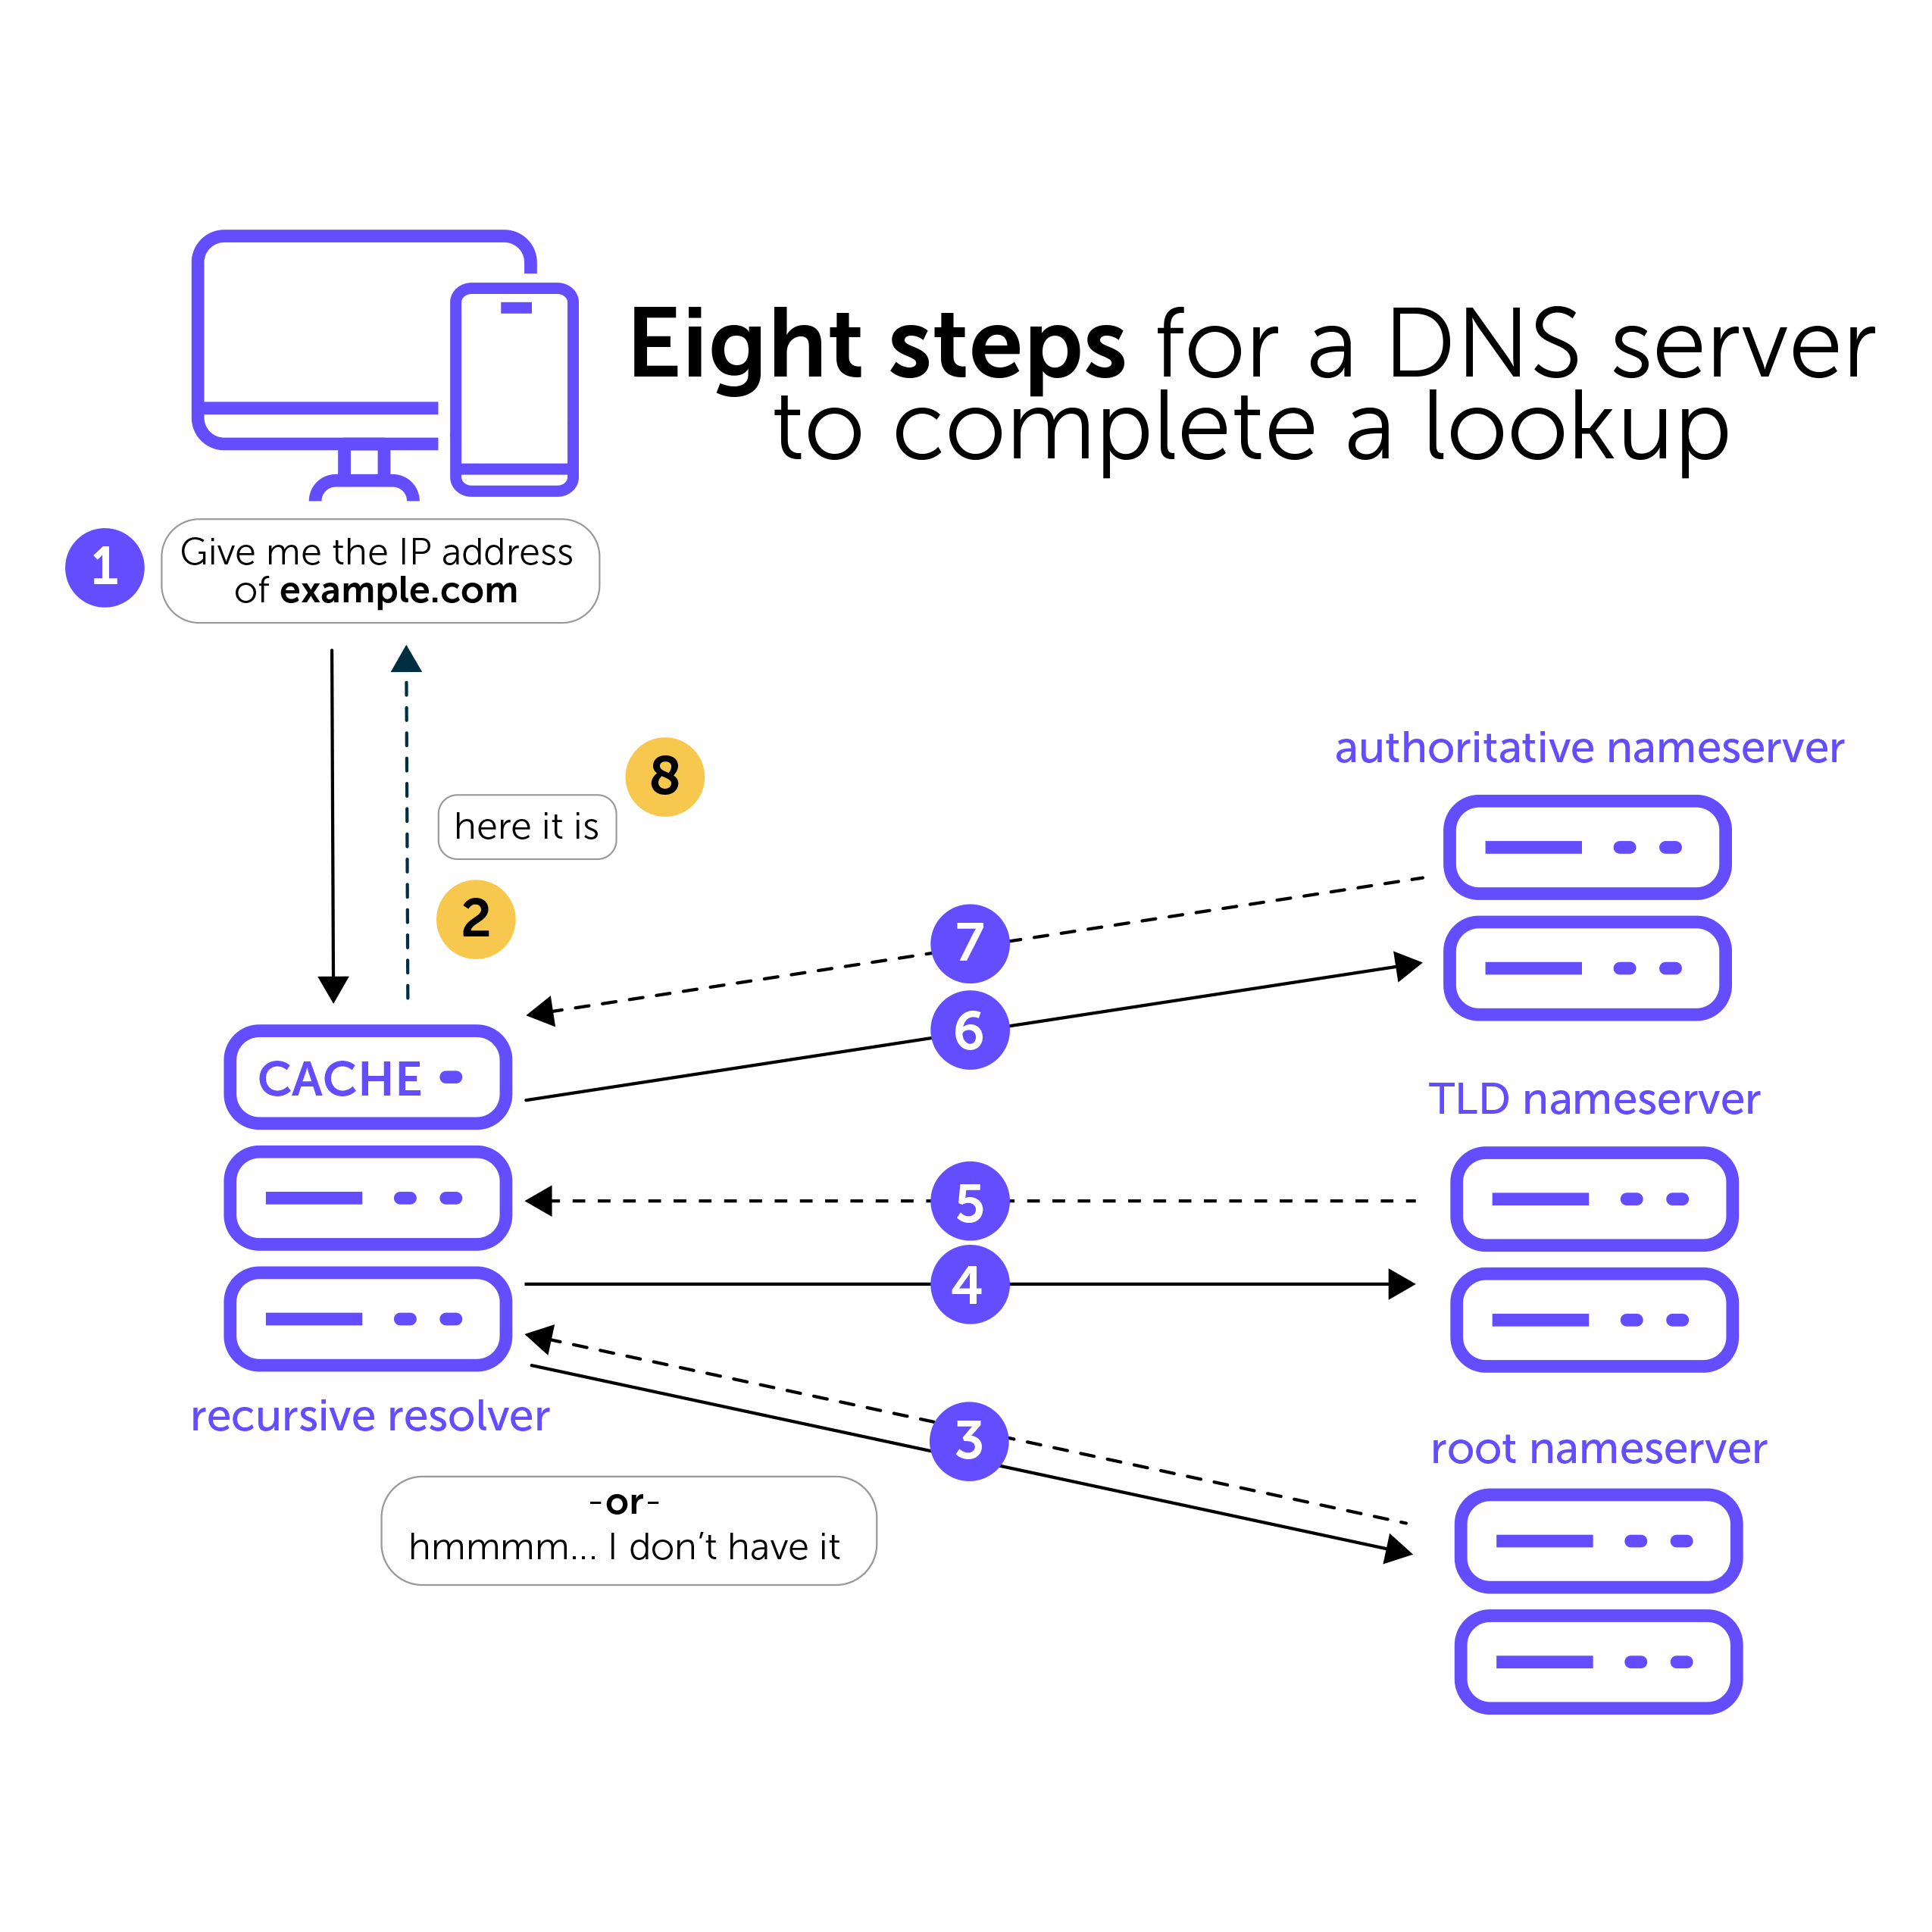
- Ein Nutzer gibt „example.com“ in einen Webbrowser wie Google Chrome ein. Danach fragt das Client-Gerät nach IP-Adressinformationen und versucht, die Antwort lokal auf dem Gerät zu finden. Ist dies nicht möglich, folgt als nächster Schritt ein…
- Rekursiver Resolver. Dabei handelt es sich um eine Art von DNS-Server, der zwischen einem Client und den autoritativen Nameservern angesiedelt ist. Die IT-Abteilung Ihres Unternehmens stellt in der Regel einen oder mehrere rekursive Resolver bereit. Zu Hause stellt Ihr Internetdienstanbieter (ISP) wahrscheinlich einige zur Verfügung. Manche entscheiden sich jedoch dafür, stattdessen öffentliche DNS-Server zu nutzen (es gibt eine Liste öffentlich zugänglicher DNS-Server). Nach Erhalt einer Anfrage antwortet ein rekursiver Resolver in den meisten Fällen mit zwischengespeicherten Informationen. Kann er die Antwort jedoch nicht finden, leitet er die Anfrage an einen…
- Root-Nameserver. Dies ist der erste Schritt bei der Übersetzung von Domainnamen in IP-Adressen. Seine Hauptaufgabe besteht darin, auf andere, spezifischere Serverstandorte zu verweisen. Er antwortet dem Resolver mit dem Namen eines TLD-Nameservers, der die Informationen für seine Domains speichert.
- Der rekursive Resolver sendet eine Anfrage an den TLD-Nameserver.
- Der TLD-Nameserver antwortet mit den Namen und möglichen IP-Adressen der autoritativen Nameserver der angefragten Domain.
- Der rekursive Resolver sendet eine Anfrage an den autoritativen Nameserver am Ende der Lookup-Kette. Der autoritative Nameserver verwaltet die DNS-Einträge (offiziell als „Resource Records“ bezeichnet) und ist deren endgültiger Schiedsrichter. Als letzte Station in diesem Prozess kann dieser Server den vom Webbrowser benötigten Eintrag zurückgeben.
- Der autoritative Nameserver gibt die angeforderten Daten an den rekursiven Resolver zurück.
- Der rekursive Resolver antwortet dem Webbrowser mit den angeforderten Daten, und der Nutzer erhält seine Antwort.
DNS-Caching
DNS-Eintragsinformationen werden häufig lokal auf einem Client-Gerät oder an einer Stelle innerhalb der DNS-Serverhierarchie zwischengespeichert. Zweifellos führt das DNS-Caching zu einer effizienteren Abfrageauflösung.
In der Praxis kommt es relativ selten vor, dass der Cache leer ist. Effektives Caching ermöglicht es oft, Schritte zu überspringen. Der Cache kann jedoch zunächst nicht gefüllt werden, ohne alle wichtigen Akteure in der Serverhierarchie abzufragen, wie oben beschrieben.
Wie oben in Schritt 2 erwähnt, kann ein rekursiver Resolver mit zwischengespeicherten Informationen antworten, wodurch weitere Schritte umgangen werden und der Eintrag bereitgestellt wird. Darüber hinaus gehen die oben beschriebenen Schritte 3 bis 5 davon aus, dass in den Nameservern nichts zwischengespeichert ist. Bei Caching würden die Schritte 3 bis 5 jedoch eher wie folgt aussehen:
Wenn der rekursive Resolver in Schritt 2 die Antwort nicht finden kann, leitet er seine Anfrage weiter an …
- …den besten Nameserver, den er aus seinem Cache kennt. Dies könnte ein Root-Nameserver sein (an der Spitze des Namensraumbaums des Internets), den jeder rekursive Resolver kennen muss.
- Der abgefragte Nameserver gibt die beste Antwort zurück, die er kennt. Oft handelt es sich dabei um eine Weiterleitung an eine andere Gruppe autoritativer Nameserver, die über Daten weiter unten im Namensraumbaum Bescheid wissen.
- Der rekursive Resolver wiederholt die Schritte 3 und 4, arbeitet sich dabei den Namensraumbaum hinunter und speichert alles, was er dabei erfährt, im Cache.
Anschließend fährt er wie oben beschrieben mit Schritt 6 fort und sendet eine Anfrage an den autoritativen Nameserver.
Time to Live (TTL)
Darüber hinaus sind die meisten Stub-Resolver so konzipiert, dass sie Einträge für eine gewisse Zeit zwischenspeichern – dies wird als „Time to Live“ (TTL) bezeichnet. Sobald die TTL abgelaufen ist, beginnt der Client beim nächsten Mal, wenn er diese Adresse benötigt, erneut bei Schritt 2 oben. Die Abfrage seiner konfigurierten rekursiven Nameserver beginnt dann von Neuem. Viele Faktoren können beeinflussen, auf welchen Wert Administratoren die TTL in ihrer DNS-Server-Infrastruktur einstellen.
Rekursive Nameserver sollten die TTLs einhalten. Oft ist es jedoch zweckmäßiger, veraltete Daten weiter bereitzustellen, die für eine gewisse Zeit nicht erneut abgefragt werden können. Dies erhöht die Ausfallsicherheit von DNS-Abfragen bei vorübergehenden Netzwerkausfällen.
Zwei Arten von DNS-Abfragen
Es ist außerdem wichtig zu beachten, dass es im Allgemeinen zwei Arten von DNS-Abfragen gibt:
Rekursive Abfrage: Der lokale DNS-Resolver muss eine vollständige Antwort liefern, wenn er dem Client-Gerät antwortet. Der Resolver sucht zunächst in seinem lokalen Cache. Findet er dort keine Antwort, wendet er sich an andere DNS-Server in der Infrastruktur. Er wiederholt die Anfrage so lange, bis er eine vollständige Antwort erhält, die er an den Client zurückgeben kann.
Nicht-rekursive (oder iterative) Abfrage: DNS-Server liefern nicht immer vollständige Antworten an Client-Geräte. Wenn sie keine Antwort haben, verweisen sie die Clients in ihrer Antwort auf andere DNS-Server, die diese möglicherweise haben. Der Vorgang wiederholt sich (iteriert) für den Client so lange, bis er einen Server findet, der die Antwort hat.
Iterative Abfragen sind oft schneller als rekursive Abfragen. Der abgefragte Server muss keine anderen Server befragen, um die Antwort zusammenzustellen.
Natürlich werden Abfragen nicht immer erfolgreich aufgelöst. Ist dies nicht der Fall, können DNS-Antwortcodes Hinweise darauf geben, worin das Problem liegen könnte.
Was ist, wenn mein DNS-Server nicht antwortet?
In der Regel erhalten Sie die Fehlermeldung „DNS-Server reagiert nicht“ aus einem von zwei Gründen. Möglicherweise ist der DNS-Server der Domain, die Sie erreichen möchten, nicht verfügbar. Oder Ihr Webbrowser kann keine Verbindung zum Internet herstellen.
Manchmal sind auch die Server selbst für diese Fehlermeldung verantwortlich. Die Ursache kann ein Stromausfall, ein Hardwarefehler oder ein Distributed-Denial-of-Service-Angriff (DDoS) sein. (Erinnern Sie sich an den massiven DDoS-Angriff auf den DNS-Anbieter Dyn im Jahr 2016?)
Oft liegt der Fehler beim Nutzer
Es ist jedoch auch nicht ungewöhnlich, dass das Problem auf Seiten des Nutzers liegt. Es könnte sich um ein Problem mit Ihrer Netzwerkverbindung, falsch konfigurierte Einstellungen oder sogar einen veralteten Webbrowser handeln.
Benutzer können das Problem in der Regel mit einfachen Schritten beheben. Dazu gehören beispielsweise die Fehlerbehebung bei den Netzwerkeinstellungen, der Wechsel zu einem anderen Gerät oder Browser oder ein Neustart des Routers. Weitere Maßnahmen können das Deaktivieren von Verbindungen, das Ändern der DNS-Server oder das Leeren des DNS-Caches umfassen.
Gängige Präventionsmaßnahmen: Hochverfügbarkeit, Anycast und Automatisierung
Um Fehler aufgrund von Hardwareausfällen zu vermeiden, ist die heutige DNS-Server-Infrastruktur meist redundant ausgelegt. (Redundanz wird manchmal auch als Hochverfügbarkeit bezeichnet.) Die meisten Internetdienstanbieter verfügen über rekursive Backup-Resolver, und es gibt in der Regel mehrere Instanzen von Root- und TLD-Nameservern. Auch Websites verfügen in der Regel über autoritative Backup-Nameserver.
Um die Verfügbarkeit zu gewährleisten, nutzen DNS-Server zudem in der Regel Anycast-Routing. Anycast ermöglicht es, dass mehrere Server im Netzwerk dieselbe IP-Adresse verwenden. Das bedeutet, dass eine beliebige Anzahl von DNS-Servern auf Anfragen von überall auf der Welt reagieren kann.
In der Regel liefert der geografisch am nächsten gelegene Server die Antworten, um die Latenz zu reduzieren. Fällt dieser jedoch aus, können andere Server, die aktiv und erreichbar bleiben, die Antwort stattdessen bereitstellen.
Automatisierung kann zudem das Risiko menschlicher Fehler verringern und die Effizienz steigern.
DNS-Automatisierungstools ermöglichen es IT-Mitarbeitern und Endnutzern, neue Server und Dienste selbst in Betrieb zu nehmen oder außer Betrieb zu nehmen. DNS-Einträge können innerhalb von Sekunden automatisch erstellt oder aktualisiert werden.
BlueCat kann Unternehmen dabei helfen, ihre Netzwerke automatisierter und widerstandsfähiger zu gestalten. Die Zusammenführung der Kernservices DNS, DHCP und IP-Adressverwaltung in einer BlueCat-Plattformlösung kann das Netzwerkmanagement grundlegend verändern.
Verwandte Inhalte

Einrichtung von geregelten, auditfähigen IPAM-Workflow- und Genehmigungsmodellen für Unternehmensnetzwerke
Entdecken Sie IP-Management-Lösungen für geregelte, auditfähige IPAM-Workflows. Ermöglichen Sie bereichsbezogene Genehmigungen und lückenlose…

 Content Hub
Das OSI-Modell verstehen: Wo DNS und IP-Adressierung in die 7 Schichten passen
Machen Sie sich mit den sieben Schichten des OSI-Modells vertraut und erfahren Sie, wie DNS und IP-Adressierung in dieses Modell eingebunden sind. Lernen…

Skalierung von DNS und IPAM für IPv6- und Dual-Stack-Unternehmensnetzwerke
Skalieren Sie DNS und IPAM für Dual-Stack-Unternehmensnetzwerke. Erfahren Sie, wie Micetro Teams bei der Verwaltung von IPv6-Migrationen mit integrierten…

Einbindung von DNS, DHCP und IPAM in Ansible- und Git-basierte Infrastructure-as-Code-Pipelines
Durch die Einbindung von DNS, DHCP und IPAM in Ansible- und Git-basierte IaC-Pipelines mit Micetro werden Adress- und Eintragsänderungen zu versionierten,…