
Warum Sie auf DNS-Tunneling achten sollten
Beim DNS-Tunneling werden Informationen über das Protokoll übertragen, das normalerweise Netzwerkadressen auflöst. Ihre DNS-Daten können Hinweise liefern, mit denen Sie dies verhindern können.


 Die wichtigsten ErkenntnisseDie wichtigsten Erkenntnisse werden mithilfe von KI generiert. Da automatisierte Zusammenfassungen gelegentlich Fehler enthalten oder wichtige Zusammenhänge auslassen können, sollten Sie für vollständige Informationen stets den vollständigen Blogbeitrag lesen.
DNS-Tunneling ist ein kritischer Cyberangriff-Vektor, bei dem Angreifer Daten über das DNS-Protokoll übertragen und dabei gängige Sicherheitsmaßnahmen umgehen, indem sie kommunizieren wie über einen normalen Hintergrund-Kanal. Die BlueCat-Plattform ermöglicht es Unternehmen, DNS-Datenverkehr zu überwachen und verdächtige Aktivitäten wie ungewöhnliche Abfragemuster, lange Zeichenfolgen und geographisch unerwartete Verbindungen zu erkennen, um Tunneling-Angriffe vollständig zu blockieren. Durch zentralisierte DNS-Datenerfassung und strukturierte Analyse können Administratoren böswillige Aktivitäten frühzeitig identifizieren und verhindern, dass Angreifer DNS als Transportkanal für Datenexfiltration oder Command-and-Control-Verbindungen missbrauchen.
Was ist DNS-Tunneling und wie funktioniert dieser Angriffsvektor?
DNS-Tunneling ist eine Methode, bei der Angreifer einen unabhängigen Datenstrom in normale DNS-Kommunikation einschleusen, um eine VPN-ähnliche Verbindung über das DNS-Protokoll zu schaffen. Der Angreifer registriert eine Domain, installiert Tunneling-Malware auf seinem DNS-Server und infiziert einen Computer hinter der Firewall des Opfers. Da DNS-Anfragen normalerweise Firewalls passieren, kann der infizierte Computer den Command-and-Control-Server des Angreifers kontaktieren. Die Daten werden durch einen Kapselungsprozess verschleiert, sodass sie wie öffentliche Informationen erscheinen, aber tatsächlich private Daten sind, die unbemerkt das Netzwerk durchqueren können.
Welche Indikatoren deuten auf einen DNS-Tunneling-Angriff hin?
DNS-Tunneling-Angriffe hinterlassen charakteristische Muster in DNS-Daten. Verdächtige Abfragen enthalten oft lange Zeichenfolgen einzigartiger Zeichen, lange Bezeichnungen und ungewöhnlich lange Hostnamen. Angreifer senden viele unterschiedliche Abfragen hintereinander, um die Wahrscheinlichkeit zu erhöhen, dass diese die Serverseite erreichen. Unerwartete Abfragen von Text-Einträgen (TXT), anomale DNS-Aktivitätsmuster für einzelne IP-Adressen und Verbindungen zu geographischen Regionen, wo das Unternehmen nicht tätig ist, sind ebenfalls Indikatoren böswilliger Aktivitäten.
Wie kann die BlueCat-Plattform bei der Abwehr von DNS-Tunneling helfen?
Die BlueCat-Plattform bietet zentralisiertes DNS-Management und Überwachung des DNS-Datenverkehrs. Sie erfasst systematisch DNS-Daten, analysiert sie strukturiert und identifiziert verdächtige Aktivitäten wie Tunneling-Angriffe, bevor sie größeren Schaden anrichten. Im Gegensatz zu fragmentierten Lösungen wie Microsoft DNS, BIND oder manuellen Tabellenkalkulationen ermöglicht BlueCat es Administratoren, DNS-Verkehr effektiv zu überwachen und böswillige Kommunikation zu blockieren, um Datenexfiltration und Command-and-Control-Verbindungen zu verhindern.
DNS ist ein Hauptvektor für Cyberangriffe, darunter auch DNS-Tunneling.
Kurz gesagt ist Tunneling eine Methode zur Übertragung von Informationen über das DNS-Protokoll, das normalerweise zur Auflösung von Netzwerkadressen dient.
Eine normale DNS- Abfrage (Domain Name System) enthält nur die Informationen, die für die Kommunikation zwischen einem Client und einem Server erforderlich sind. Beim DNS-Tunneling wird ein davon unabhängiger Datenstrom in diesen Kommunikationsweg eingeschleust. Dadurch wird eine Kommunikationsform hergestellt, die die meisten Filter, Firewalls und Paketaufzeichnungssoftware umgeht.
Das macht es besonders schwer, solche Angriffe zu erkennen und ihren Ursprung zurückzuverfolgen. Es handelt sich um eine schwer fassbare Bedrohung für die Netzwerksicherheit.
Aber es lässt sich verhindern.
In diesem Beitrag wird erläutert, wie DNS-Tunneling funktioniert und warum es ein Sicherheitsrisiko darstellt. Anschließend wird besprochen, wie sich ein Angriff erkennen lässt. Abschließend wird untersucht, wie Sie Ihre DNS-Daten und die BlueCat-Plattform nutzen können, um Ihren DNS-Datenverkehr zu überwachen und Tunneling vollständig zu blockieren.
Wie funktioniert DNS-Tunneling?
Zunächst registriert ein Angreifer eine Domain, beispielsweise „evilwebsite.com“. Der Angreifer installiert ein Tunneling-Malware-Programm auf seinem DNS-Server und leitet den Nameserver von „evilwebsite.com“ darauf um.
Der Angreifer infiziert dann einen Computer hinter der Firewall des Opfers mit Malware. Da DNS-Anfragen normalerweise die Firewall passieren können, kann der infizierte Computer eine Anfrage an den DNS-Resolver senden.
Der DNS-Resolver leitet die Anfrage dann an den Command-and-Control-Server des Angreifers weiter, auf dem die Tunneling-Malware installiert ist. Der Angreifer baut über den DNS-Resolver eine Verbindung zu seinem Opfer auf.
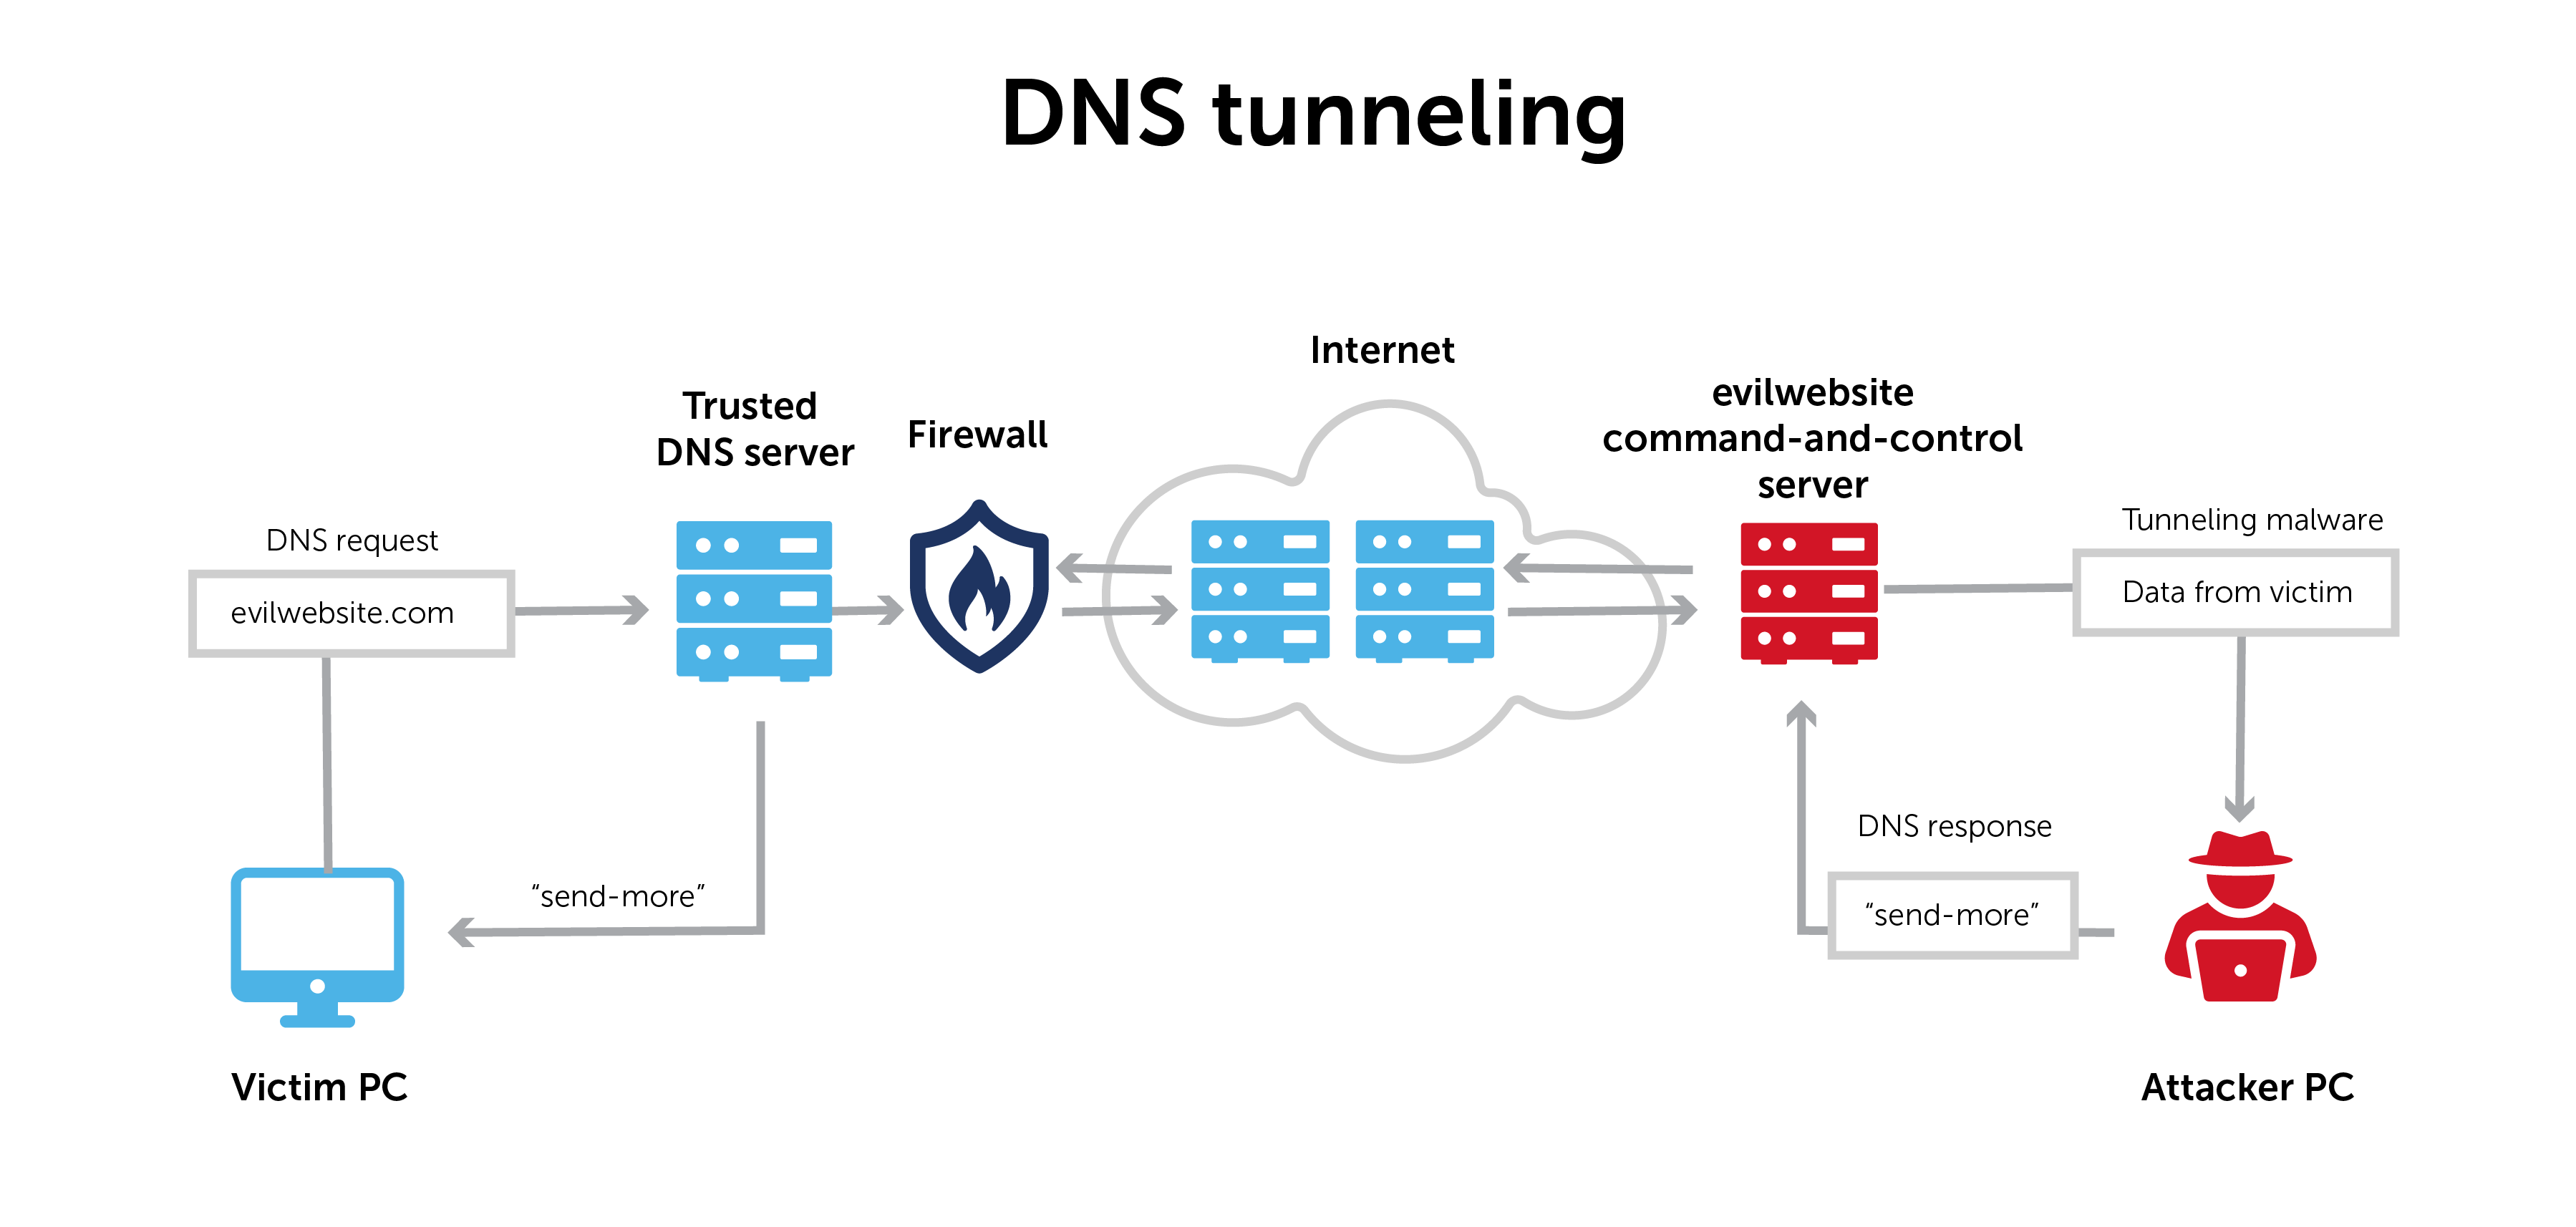
Beim DNS-Tunneling werden Daten so über ein Netzwerk übertragen, dass sie wie öffentliche Informationen erscheinen. Tatsächlich handelt es sich jedoch um private Daten. Diese Form der sicheren Übertragung ermöglicht es den Daten, unbemerkt durch das Netzwerk zu gelangen – mithilfe eines als „Kapselung“ bezeichneten Prozesses.
Kurz gesagt: Es handelt sich um eine Art VPN-Verbindung über das DNS-Protokoll. Und nun steht der bidirektionale Tunnel für Datenexfiltration oder andere böswillige Aktivitäten zur Verfügung.
Warum DNS-Tunneling ein Sicherheitsrisiko darstellt
DNS wird oft offen gelassen und nicht überwacht. Manche Netzwerkadministratoren glauben, dass Port 53 durch ihre Firewall abgedeckt ist, und ergreifen keine weiteren Maßnahmen.
Da sie dies wissen, nutzen böswillige Akteure das Tunneling zunehmend zu ihrem Vorteil. Sie umgehen gängige Cybersicherheitsmaßnahmen, indem sie über einen Kanal kommunizieren, der wie ein normaler Hintergrundkanal aussieht. Es gibt zahlreiche DNS-Tunneling-Tools wie „Iodine“, die sofort einsatzbereit sind.
Die meisten Techniken – ob sie nun diese Tunneling-Toolkits nutzen oder nicht – sind nicht besonders unauffällig. Solange niemand hinschaut, müssen sie das auch nicht sein.
Böswillige Akteure nutzen diese Taktik auf vielfältige Weise. Sie können mithilfe von DNS-Tunneling eine Command-and-Control-Verbindung (C&C) herstellen. Dadurch werden die Signale an externe Ressourcen verborgen, die von den meisten Filtern und Firewalls normalerweise erkannt würden.
Auch Datenentzug kann über DNS-Tunneling-Angriffe erfolgen, was zur Kompromittierung von Systemen und Daten führt. In diesen Fällen werden Informationen oft in kleinere Teile zerlegt und über das DNS nach außen geleitet. Am anderen Ende werden sie dann wieder zusammengesetzt.
So erkennen Sie einen DNS-Tunneling-Angriff
Wie erkennt man Tunneling-Angriffe? Oft liefern die DNS-Abfragen selbst Hinweise.
Standard-DNS-Abfragen sind in der Regel recht einfach – sie bestehen hauptsächlich aus einer Domain und einer Subdomain. Beim Tunneling hingegen versuchen böswillige Akteure, so viele Daten wie möglich in den Kommunikationskanal zu packen. Die Abfrage von Text-Einträgen (TXT), die von einem typischen Client normalerweise nicht verwendet werden, kann bei der Identifizierung von Tunneling-Aktivitäten hilfreich sein.
Es ist wichtig zu beachten, dass Tunneling oft eine Reihe von Abfragen an den DNS-Server beinhaltet. Jede davon unterscheidet sich von der nächsten. Die Einzigartigkeit dieser Abfragen erhöht die Wahrscheinlichkeit, dass sie bis zur Serverseite durchkommen.
Einträge mit langen Zeichenfolgen aus einzigartigen Zeichen, langen Bezeichnungen und langen Hostnamen deuten fast immer auf DNS-Tunneling hin.
DNS-Tunneling: Freund oder Feind?
DNS-Tunneling hat legitime Anwendungszwecke. Beispielsweise nutzen viele Anbieter von Antivirensoftware diese Technik, um Malware-Profile im Hintergrund zu aktualisieren.
Abgesehen von diesen bekannten Anwendungsfällen ist dies jedoch in der Regel ein Hinweis darauf, dass etwas nicht stimmt.
Andere Muster in den DNS-Daten können darauf hindeuten, ob das Tunneling eine mögliche Bedrohung für die Sicherheit Ihres Netzwerks darstellt. Wenn Administratoren eine große Anzahl von DNS-Anfragen auf einmal bemerken, deutet dies oft auf böswillige Absichten hin. Beispiele hierfür sind ein ungewöhnliches Muster der DNS-Aktivität für eine einzelne IP-Adresse oder mehrere Anfrage- und Antwortpaare über einen bestimmten Zeitraum hinweg.
Die Antworten finden Sie in Ihren DNS-Daten
Der Schlüssel liegt darin, die DNS-Daten genau im Auge zu behalten. Folgende Fragen sollten Sie sich stellen:
- Was sagen das Volumen des DNS-Datenverkehrs und die Anzahl der Hostnamen pro Domain darüber aus, was in Ihrem Netzwerk vor sich geht?
- Was verrät Ihnen die Domain-Historie über die Netzwerkaktivitäten?
- Sind DNS-Abfragen in einen Teil der Welt weitergeleitet worden, in dem Ihr Unternehmen weder geschäftlich noch anderweitig vertreten ist?
- Hat das Gerät, das diese Verbindungen herstellt, überhaupt einen Grund dafür? Oder handelt es sich um ein Einweg-IoT-Gerät?
Maßnahmen gegen böswillige Aktivitäten ergreifen
DNS ist nicht für die Datenübertragung vorgesehen. Daher überwachen viele Unternehmen ihren DNS-Datenverkehr nicht auf Anzeichen verdächtiger Aktivitäten. Und böswillige Akteure machen sich dies zunutze.
Anhand eindeutiger Anhaltspunkte können Sie feststellen, ob jemand Ihr DNS als Geisel hält und es für böswillige Kommunikation nutzt. Sie müssen nur darauf achten.
Im Grunde bedeutet dies, über ein strukturiertes System zu verfügen, um DNS-Daten zu erfassen, zu überwachen und entsprechende Maßnahmen zu ergreifen. Wenn Sie kein zentralisiertes DNS-Managementsystem haben, wird es Ihnen schwerfallen, jegliche Aktivitäten zu erkennen. Microsoft DNS, BIND oder eine selbst entwickelte Lösung wie Tabellenkalkulationen mit IP-Adressen machen die Erkennung zu einer echten Herausforderung.
Die BlueCat-Plattform überwacht Ihren DNS-Datenverkehr und kann DNS-Angriffe wie Tunneling blockieren, bevor sie in Ihrem Netzwerk großen Schaden anrichten. Erfahren Sie mehr darüber, wie BlueCat Ihre Netzwerksicherheit revolutionieren kann.