El modelo OSI divide las redes en siete capas, y las funciones básicas de la red operan en diferentes capas: el DNS en la capa 7, el direccionamiento IP en la capa 3 y el direccionamiento MAC en la capa 2. BlueCat Integrity vincula los registros MAC e IP en una única fuente de verdad.
· 01 — Qué es el modelo OSI y cómo sus siete capas dividen el trabajo
¿Qué es el modelo OSI?
El modelo OSI es un marco conceptual, creado por la Organización Internacional de Normalización, que divide la comunicación en red en siete capas superpuestas.
Cada capa desempeña una función distinta y se comunica con las capas situadas directamente por encima y por debajo de ella.
De arriba abajo, las capas son: aplicación (capa 7), presentación (6), sesión (5), transporte (4), red (3), enlace de datos (2) y física (1). El modelo es independiente de protocolos específicos, a diferencia del modelo TCP/IP de cuatro capas basado en los protocolos de Internet, y proporciona a los ingenieros un lenguaje común para la resolución de problemas.
El DNS es un protocolo de la capa de aplicación (capa 7). Se transmite a través de UDP —y, en ocasiones, de TCP— en la capa 4, y a través de IP en la capa 3. Esto puede generar confusión, pero el uso de esas capas no convierte al DNS en un protocolo de la capa 4 ni de la capa 3.
7capas abstractas
7 capas abstractas
El modelo agrupa siete capas, desde las señales eléctricas, de radio u ópticas de la capa 1 hasta los protocolos de aplicación de la capa 7.
The OSI model is a conceptual model that provides a universal standard for how computing devices communicate across networks, with seven abstract layers.
1 min·Page
Leer más →
· 02 — Por qué el modelo OSI es una referencia y no una red
¿Qué es lo que la gente entiende mal sobre el modelo OSI?
El error más común es considerar el modelo OSI como una red a la que algo puede conectarse.
Se trata de un modelo de siete capas para redes, y la capa de enlace de datos es su segunda capa, no algo a lo que se conecte una red.
La confusión sobre las capas también lleva a la gente a mezclar protocolos que realizan funciones muy diferentes. ARP es un protocolo de la capa de enlace de datos que resuelve una dirección IP en una dirección MAC, mientras que el DNS es un sistema de nomenclatura jerárquico que traduce los nombres de dominio en direcciones IP. Ambos son independientes, aunque las redes IP necesitan que ARP funcione para que el DNS funcione.
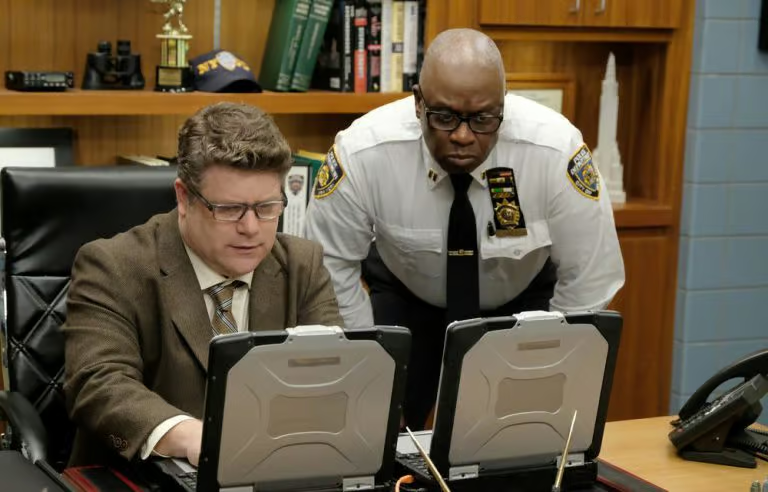
Un episodio (S6E14) de Brooklyn Nine-Nine, una comedia policíaca de televisión, combinó estos términos de forma absurda y fue objeto de una verificación de datos línea por línea, incluido el recordatorio de que OSI no es una red. La lección más amplia del episodio tenía que ver con la ingeniería social: un atacante estuvo a punto de tener éxito porque el equipo carecía de los conocimientos técnicos necesarios para ponerlo en duda.
Brooklyn Nine-Nine's writers have a great cybersecurity vocabulary, but not a great understanding of how cybersecurity works. BlueCat breaks it down.
8 min·Blog
Leer más →
· 03 — ¿Qué cambia el cifrado del DNS para los equipos que lo supervisan?
¿Qué ocurre con la visibilidad del DNS cuando las consultas se cifran a través de HTTPS?
La visibilidad empresarial del DNS se reduce a cero.
El DNS sobre HTTPS transporta las consultas y respuestas DNS habituales dentro del cifrado HTTPS, por lo que cualquiera que observe el trayecto, incluidas las herramientas de seguridad de la empresa, ya no puede saber qué nombres se están resolviendo.
En la resolución normal, un dispositivo solicita una dirección a un resolutor recursivo, y este puede consultar una cadena de servidores de nombres hasta que uno de ellos responda. Los equipos de red leen esas consultas para supervisar el estado de la red y optimizar las rutas de resolución, y muchas organizaciones las inspeccionan como parte de una estrategia de seguridad del DNS.
El cifrado de ese tráfico protege a los usuarios contra el espionaje a lo largo de la ruta de la red, pero en las redes empresariales puede impedir que las soluciones de ciberseguridad inspeccionen las consultas DNS y dificultar considerablemente el enrutamiento en función del contenido de las consultas. Además, concentra la resolución en unos pocos resolutores públicos, por lo que una sola interrupción del servicio podría afectar a muchas más personas.
Encrypting DNS queries and responses over HTTPS has long sparked robust debate, with interest from numerous stakeholders. Learn more with BlueCat.
8 min·Blog
Leer más →
· 04 — Cómo los atacantes convierten el DNS abierto en un amplificador de denegación de servicio
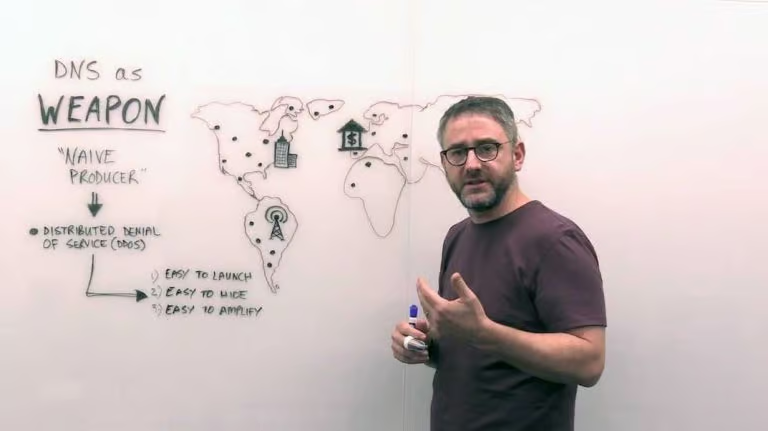
¿Cómo utilizan los ataques DDoS el DNS como arma?
Los atacantes utilizan el DNS porque es un protocolo abierto por diseño, y sus consultas son baratas de generar y fáciles de falsificar.
Las consultas falsificadas enviadas a través de resolutores abiertos convierten a los servidores DNS en amplificadores que inundan a la víctima con respuestas mucho más voluminosas que las solicitudes que las provocaron.
Los ataques DDoS adoptan tres formas: ataques de protocolo que agotan los servidores, los cortafuegos o los equilibradores de carga; ataques en la capa de aplicación que envían solicitudes de apariencia legítima para bloquear los servidores web; y avalanchas de paquetes falsificados. Las redes de bots formadas por ordenadores y dispositivos IoT comprometidos proporcionan el volumen, a veces cientos de miles de hosts o más.
El DNS es un objetivo atractivo para los atacantes porque tiene que permanecer abierto, y los resolutores deben procesar todas las solicitudes para realizar su trabajo. La mayoría de los equipos de seguridad también dan por sentado el protocolo y no lo supervisan, lo que constituye precisamente la brecha con la que cuentan los atacantes.
70:1ratio de amplificación
70:1 ratio de amplificación
Por cada 80 bytes aproximadamente que envía un atacante, el DNS puede generar unos 5,6 kilobytes de tráfico de ataque.
Bad actors know that DoS and DDoS attacks can use DNS as a weapon to cause spectacular web crashes that bring critical business services to their knees.
7 min·Blog
Leer más →
Colaboramos con equipos empresariales para consolidar DNS, DHCP e IPAM en BlueCat Integrity. Una llamada de 30 minutos puede ayudarte a evaluar las necesidades de tu red.
· 05 — Lo que necesita una plataforma para hacer visible el DNS en toda la empresa
¿Qué deben buscar los equipos en una plataforma de visibilidad y resolución de problemas de DNS?
El requisito fundamental es disponer de los datos de DNS de todos los servidores en un único lugar en el que se puedan consultar, con la capacidad de rastrear una consulta a lo largo de su recorrido entre clientes, redes y servidores.
Sin ambos, los patrones que revelan infecciones y configuraciones erróneas permanecen ocultos en los registros individuales.
Las respuestas NXDOMAIN persistentes procedentes de un terminal pueden indicar la presencia de malware que envía señales, o bien actividades de reconocimiento y movimiento lateral, mientras que las zonas que pierden la sincronización devuelven NXDOMAIN a algunos usuarios y respuestas correctas a otros. Con los registros adecuados, esas respuestas fallidas se convierten en una valiosa fuente de información.
Las zonas que se desincronizan son difíciles de solucionar sin visibilidad del tráfico este-oeste.
At a basic level, an NXDOMAIN response means “that site does not exist.” But it can also provide critical clues about your network’s security.
5 min·Blog
Leer más →
· 06 — Cómo un registro vincula el hardware de la capa 2 con las direcciones de la capa 3
¿Cómo pueden los equipos de las empresas rastrear un dispositivo a través de la capa 2 y la capa 3 sin necesidad de hojas de cálculo?
Mantienen las direcciones MAC e IP en un único sistema de registro en lugar de en una hoja de cálculo.
Una dirección MAC identifica el hardware en la capa 2 y una dirección IP identifica una conexión de red en la capa 3, por lo que vincular ambas permite a los equipos resolver problemas a nivel de dispositivo.
En una LAN, el protocolo ARP sirve de puente entre las dos capas al asignar direcciones IPv4 a direcciones MAC, mientras que IPv6 utiliza el descubrimiento de vecinos (Neighbor Discovery) para la misma función. Las grandes empresas pueden gestionar millones de direcciones MAC e IP; sin embargo, algunas siguen realizando un seguimiento de las direcciones IP en hojas de cálculo y pasan por alto las direcciones MAC, lo que genera un riesgo operativo significativo.
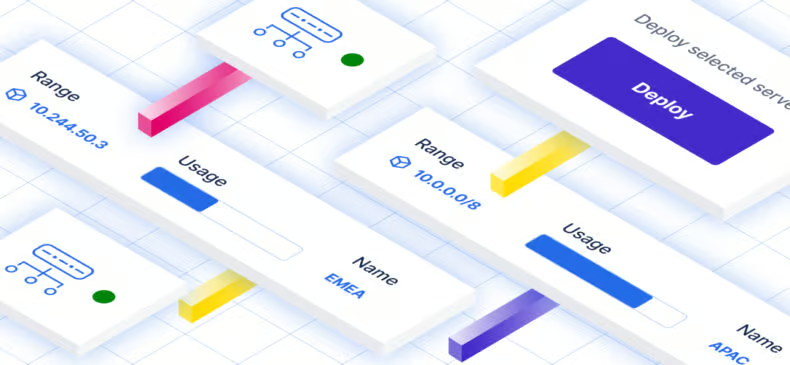
BlueCat Integrity unifica DNS, DHCP e IPAM para proporcionar una única fuente de información fiable sobre las relaciones entre dispositivos, usuarios y direcciones IP. Su Address Manager permite a los administradores registrar direcciones MAC, agruparlas en conjuntos de direcciones MAC y vincular cada una de ellas a direcciones IP en todas las redes, de modo que la resolución de problemas pueda comenzar en el propio dispositivo.
Tame network complexity with Integrity's full-stack DDI management platform and get visibility and control over your DNS, DHCP, and IPAM.
9 min·Page
Ver Integrity →
· 07 — Rutas de reenvío
¿Cuál es la mejor forma de facilitar la resolución de problemas de los servicios de red centrales capa por capa?
El punto de partida adecuado depende de los problemas a los que se enfrenta tu equipo en la actualidad, como la confusión sobre en qué capa se produce un problema, la visibilidad limitada del tráfico DNS o el seguimiento manual de direcciones. Cada una de las opciones que se indican a continuación aborda una de esas carencias.
PATH 01
Los equipos describen la misma interrupción del servicio en términos diferentes
Acordar las capas antes de que se produzca el incidente
Utiliza las siete capas como lenguaje común para la clasificación de incidencias, de modo que una avería se identifique según la capa en la que se produzca. Mantén el ARP y el DNS separados en los manuales de procedimientos y recuerda que el DNS deja de funcionar siempre que lo hace el ARP.
Es posible que los usuarios o los navegadores ya estén resolviendo nombres a través de HTTPS
Decide cómo se gestiona el DNS cifrado
Considera el DNS cifrado como una elección de política, en lugar de un valor predeterminado que se descubre más tarde. Cuando la visibilidad sea más importante, bloquea los resolutores DNS sobre HTTPS conocidos mediante una zona de políticas de respuesta, de modo que las consultas permanezcan en resolutores que los equipos puedan supervisar.
Supervisar los registros de DNS para que la red no se utilice para atacar a otros, controlar qué solicitudes se permiten resolver y centralizar los datos para que los patrones NXDOMAIN puedan analizarse en su contexto. Una infraestructura capaz de añadir ancho de banda o desviar consultas maliciosas limita el daño cuando se produce un ataque.
Las direcciones IP se almacenan en hojas de cálculo y no se realiza un seguimiento de las direcciones MAC
Vincular cada dirección a su hardware
Integra ambos en un único sistema de registro para que cada dirección MAC esté vinculada a sus direcciones IP asociadas en todas las redes. De este modo, la resolución de problemas podrá comenzar en el dispositivo en lugar de en el síntoma.
Respuestas breves a las preguntas que los ingenieros plantean con más frecuencia sobre el modelo OSI y los servicios que se ejecutan en él.
Las siete capas, de arriba abajo, son: aplicación (capa 7), presentación (6), sesión (5), transporte (4), red (3), enlace de datos (2) y física (1). Un mnemotécnico habitual es «All People Seem To Need Data Processing» (Todo el mundo parece necesitar el procesamiento de datos). No todos los intercambios utilizan las siete capas, y solo las capas 1, 2 y 3 son obligatorias.
El DNS es un protocolo de la capa de aplicación (capa 7). Se transmite a través de UDP —y, en ocasiones, de TCP— en la capa 4, y a través de IP en la capa 3, normalmente en el puerto 53. El uso de esas capas no convierte al DNS en un protocolo de capa 4 ni de capa 3.
El modelo OSI tiene siete capas y es independiente de cualquier protocolo específico, por lo que puede describir cualquier forma de comunicación de red. El modelo TCP/IP, creado por el Departamento de Defensa de EE. UU., agrupa varias capas del modelo OSI en cuatro y es específico de los protocolos de Internet.
Las direcciones MAC se implementan en la subcapa MAC de la capa de enlace de datos (capa 2), mientras que las direcciones IP operan en la capa de red (capa 3). En las redes IPv4, el protocolo ARP establece una correspondencia entre ambas, mientras que IPv6 utiliza en su lugar el descubrimiento de vecinos. BlueCat Integrity mantiene ambas vinculadas en un único registro, y su Address Manager vincula cada dirección MAC a las direcciones IP que utiliza en las distintas redes.
NXDOMAIN significa que el nombre de dominio de una consulta DNS no existe, y solo un servidor de nombres autoritativo puede devolverlo. Para un usuario, suele significar un error tipográfico, pero los patrones persistentes de NXDOMAIN pueden indicar la presencia de balizas de malware, actividades de reconocimiento o zonas DNS que han perdido la sincronización.
Sí. El DNS sobre HTTPS cifra las consultas y respuestas dentro de HTTPS, por lo que las herramientas de seguridad y de red de la empresa pierden la visibilidad de qué nombres se están resolviendo. El resolutor que gestiona el tráfico cifrado sigue viéndolos, y otras señales, como las direcciones IP, permanecen expuestas. Los equipos que deseen recuperar esa visibilidad pueden bloquear los resolutores DoH conocidos en BlueCat Integrity, utilizando una zona de política de respuesta con la fuente de amenazas DoH de BlueCat.
¿Todavía tienes dudas?
Obtén respuestas reales de un representante de BlueCat.
We’re using cookies on this website to improve your experience. Cookies help us learn how you interact with our website and remember you when you come back so we can tailor it to your interests.
To learn more about cookies and how we use them, read our cookie notice.
Some cookies are essential, while others help us to improve your experience by giving us insight into how you are using our website. You may adjust your preferences for non-essential cookies below.
To learn more about cookies and how we use them, read our cookie notice. You can also review our privacy policy for more details on the personal data we collect, use, hold, and disclose when you visit our website or use our products and services.
Functional cookies
Functional cookies are essential cookies that allow us to remember choices or changes you have made (such as to language settings or your choices regarding the use of cookies). These cookies cannot be turned off since they are essential for the operation of our Websites.
Analytics cookies
Analytics cookies are non-essential cookies that collect information on how visitors use our Websites. We use this information with your consent to measure the number of visitors to our Websites, determine whether specific content or communication has been viewed, and to help us improve our Websites and communication. These cookies can be turned off.
Personalisation Storage
Personalisation cookies are non-essential cookies that collect information when you fill out a form on this website. We only use this information with your consent to pre-fill other forms on the site. These cookies can be turned off.
Marketing cookies
Marketing cookies are cookies that are placed by third parties to collect information about your visits and actions on our Websites so that they or we can deliver ads to you later, such as when you are on certain third-party sites or platforms. These cookies may be used by those third parties to build a profile of your interests and show you relevant ads on other websites. These cookies also enable visitors to our Websites to share content on social networks and to enable and evaluate interactions with our communication and social media tools. These cookies can be turned off.