Cuando varios equipos modifican el mismo espacio de direcciones IP a través de herramientas y consolas independientes, surgen conflictos y puntos ciegos. Los flujos de trabajo regulados solucionan esto mediante aprobaciones con alcance específico y un registro de auditoría completo, y Micetro los ofrece como una capa sobre los servidores DNS y DHCP que ya están en funcionamiento.
· 01 — Por qué las consolas integradas de DNS y DHCP dejan de ser suficientes
¿Por qué las consolas integradas de DNS y DHCP se quedan cortas en materia de gobernanza?
Las consolas integradas se encargan de lo básico, pero rara vez ofrecen una auditoría sólida, una interfaz única para todos los servidores o un acceso basado en roles lo suficientemente preciso como para limitar a qué puede acceder cada persona.
A medida que el entorno crece, esas lagunas convierten la administración rutinaria en un riesgo.
El Fondo Monetario Internacional se quedó sin capacidad en sus herramientas de servidor estándar tras años de ejecutar DNS y DHCP en ellas. Su equipo quería funciones de auditoría robustas, una interfaz única para todos los servidores, acceso granular basado en roles y una gestión más sencilla del DHCP de ámbito dividido.
La respuesta no requirió sustituir nada. Una capa de gestión situada por encima de los servidores DNS y DHCP existentes y de los controladores de directorio proporcionó una visión lógica del espacio de direcciones IP y registró cada cambio cronológicamente, en tiempo real, para cumplir con los requisitos normativos.
Discover how the International Monetary Fund boosted infrastructure stability and simplified DNS and DHCP operations using Micetro’s centralized…
4 min·Blog
Leer más →
· 02 — Cómo unas herramientas coherentes permiten saber quién ha cambiado qué y por qué en cada sitio
¿Cómo puede un pequeño equipo de TI responder a quién ha cambiado qué y por qué en todas las sedes?
Primero se estandariza y, a continuación, se documenta automáticamente.
Una infraestructura coherente ayuda a reducir los problemas puntuales en cada sede, y la documentación integrada evita que el «quién» y el «por qué» de cada cambio se queden solo en la cabeza de alguien.
Las Escuelas Municipales de Farmington gestionan 18 centros educativos y más de 12 000 dispositivos con un equipo de unos diez especialistas y dos directores. Sus responsables unificaron todas las redes bajo un mismo paraguas para que no surgieran problemas puntuales e aislados en centros concretos y para que cualquier cambio pudiera rastrearse hasta quién lo realizó y por qué.
La documentación suele ser lo primero que se descuida en un día ajetreado, lo que deja sin documentar detalles importantes. La documentación integrada y automatizada mantiene la información en su contexto, de modo que los técnicos, tanto si se sienten cómodos con la línea de comandos como con una interfaz web, puedan realizar cambios y resolver problemas.
12 000los dispositivos gestionados
12 000 los dispositivos gestionados
A team of about ten specialists keeps more than 12 000 devices running across 18 schools.
Farmington Municipal Schools (FMS), based in Farmington, New Mexico, are a kindergarten-12th grade (K-12) school system with 18 schools within the district.…
5 min·Blog
Leer más →
· 03 — Cómo delegar permisos de DHCP e IP en sucursales distribuidas
¿Cómo deben delegarse los permisos de DHCP y de direcciones IP entre las sucursales?
Delegar por sede. El arquitecto de cada sede debería poder realizar cambios únicamente en las sedes que gestiona, con un seguimiento de cada cambio, en lugar de compartir un único conjunto de permisos generales para toda la red.
Muchas empresas utilizan una arquitectura DHCP distribuida, con dispositivos SD-WAN en las sucursales que actúan como servidores DHCP locales bajo un controlador central. Esto mantiene las sucursales en funcionamiento cuando se interrumpe la conexión con el centro de datos, pero a medida que la red crece, resulta cada vez más difícil realizar un seguimiento de las asignaciones y los arrendamientos de direcciones IP en los distintos emplazamientos.
Los controles de acceso integrados en los dispositivos SD-WAN son útiles, pero a menudo resultan demasiado generales para organizaciones complejas. Las funciones granulares, en las que el arquitecto de TI de cada sede solo puede modificar las sedes que le corresponden y cada cambio deja un registro de auditoría, reducen los cambios no autorizados y permiten a los equipos trabajar sin interferir entre sí.
Learn how BlueCat Micetro 11.1 can help you overcome the limitations of Cisco Meraki SD-WAN devices to manage your distributed DHCP architecture.
6 min·Blog
Leer más →
· 04 — Por qué las herramientas DDI fragmentadas hacen que la gestión de cambios sea inconsistente
¿Por qué las herramientas de DDI fragmentadas dificultan tanto la gestión coherente de los cambios?
Cada plataforma tiene su propio modelo de API, interfaz de gestión y peculiaridades, por lo que hay que volver a crear la misma política para cada una de ellas.
Esa fragmentación dificulta la integración, ralentiza la automatización y hace que cada cambio sea más arriesgado.
La mayoría de las organizaciones gestionan el DNS, el DHCP y las direcciones IP a través de un mosaico de servidores locales, servicios de código abierto y proveedores en la nube. Los equipos acaban teniendo que lidiar con scripts, SDK y métodos de autenticación específicos de cada proveedor, y los errores se cuelan a través de la configuración manual en cada punto de unión.
Un único plano de control cambia todo eso. Cuando se accede a todas las plataformas a través de una API coherente que impulsa el mismo motor de orquestación que la interfaz web, las políticas de seguridad y cumplimiento se pueden aplicar de la misma manera en todas partes, y los equipos pueden tratar la DDI como código sin tener que aprender una interfaz diferente para cada backend.
· 05 — Qué debe incluir un flujo de trabajo de cambios regulado y preparado para auditorías
¿Qué deben buscar los equipos en una plataforma para flujos de trabajo de IPAM regulados y preparados para auditorías?
El requisito fundamental es un ciclo de vida formal de las solicitudes en el que los cambios se proponen, son aprobados por alguien con autoridad sobre esa zona, se programan, se ejecutan y se registran.
Cada uno de los criterios que figuran a continuación responde a un error descrito anteriormente en esta página.
Evita los procesos ad hoc, ya que las modificaciones directas, los tickets manuales y los traspasos por correo electrónico dan lugar a errores, interrupciones del servicio y lagunas en el cumplimiento normativo. Por lo tanto, exige que los usuarios propongan cambios en los registros o en las zonas en lugar de aplicarlos directamente, que los responsables de la aprobación actúen únicamente sobre las zonas que pueden editar y que los cambios se ejecuten de forma inmediata o a una hora programada.
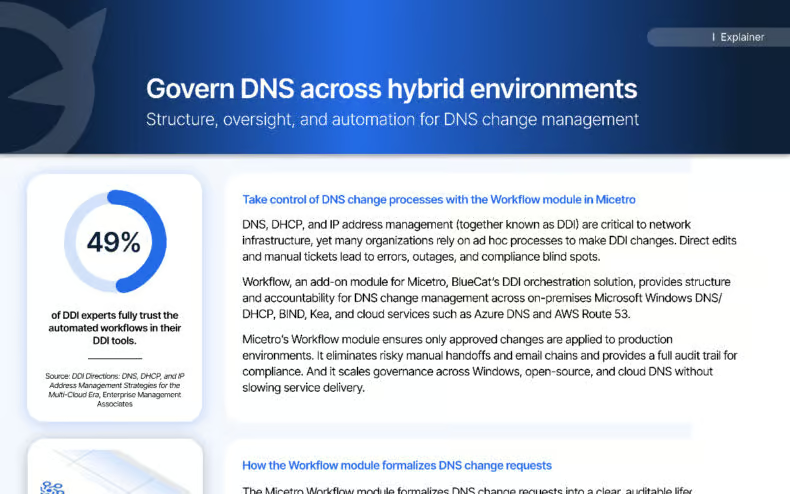
Exige un registro de auditoría que recoja el ID de la solicitud, el usuario, las marcas de tiempo, los comentarios y el resultado, con estados claros que vayan desde «pendiente» hasta «aplicado», «rechazado» o «fallido». Exige que las direcciones se marquen como «pendientes» mientras la solicitud esté abierta, para que dos equipos no puedan reclamarlas, y que las herramientas de automatización y gestión de servicios envíen los cambios a través de los mismos procesos de aprobación.
49 %confiar plenamente en la automatización
49 % confiar plenamente en la automatización
Algo menos de la mitad de los expertos en DDI confían plenamente en los flujos de trabajo automatizados de sus herramientas de DDI.
Micetro’s Workflow module brings structure, oversight, and automation to DNS change management across on-premises Microsoft Windows DNS/DHCP, BIND, Kea,…
2 min·Blog
Leer más →
· 06 — Cómo el IPAM compartido permite a los equipos autónomos evitar conflictos por el espacio de IP
¿Cómo evitan las grandes organizaciones de TI que los equipos autónomos entren en conflicto por el mismo espacio de IP?
Proporcionan a cada equipo un sistema IPAM compartido vinculado al DNS, con la granularidad suficiente para que cada grupo pueda trabajar sin interferir con los demás.
Una vez que un ingeniero puede comprobar si una dirección IP existe en el DNS y qué host la alberga, el aprovisionamiento se vuelve mucho más fiable.
En HD Supply, más de 15 000 empleados repartidos por 600 sedes de Norteamérica dependen de dos centros de datos, y varios subequipos autónomos de infraestructura reservaban direcciones IP de servidor con sus propias herramientas de código abierto o personalizadas. Ninguna de ellas estaba vinculada al DNS, por lo que nadie podía saber si una dirección ya estaba en uso, y las asignaciones conflictivas suponían el riesgo de que los usuarios quedaran desconectados.
HD Supply eligió Micetro, lo que proporcionó a sus equipos de TI la flexibilidad necesaria para participar en la gestión de direcciones IP sin pisarse unos a otros. Ahora, los ingenieros consultan una dirección IP, comprueban si existe en el DNS e identifican el host, y el equipo de Data Com publica un ámbito DHCP maestro para cientos de dispositivos.
600ubicaciones
600 ubicaciones
HD Supply’s IP space serves more than 15,000 associates working from 600 North American ubicaciones and two data centers.
With Micetro, integrate, orchestrate, and automate your current DNS, DHCP, and IPAM network infrastructure via a single web interface.
5 min·Page
Ver Micetro →
· 07 — Rutas de reenvío
¿Cuál es la mejor forma de gestionar los cambios de IP y DNS en tu red?
El punto de partida adecuado depende de dónde se produzca actualmente la falta de control: ya sea en consolas que no pueden auditar ni delegar, en sucursales que comparten un único modelo de permisos, en la automatización que omite la revisión o en equipos que reservan direcciones sin una visión compartida. Cada uno de los caminos que se indican a continuación parte de una de esas carencias.
PATH 01
Consolas nativas de los servidores con auditoría deficiente y roles poco definidos
Gestiona los servidores que ya tienes en funcionamiento
Añade una capa de gestión sobre los servidores DNS y DHCP existentes en lugar de sustituirlos, de modo que los cambios se registren cronológicamente y se deleguen según el rol. Estandariza los sitios y documenta los cambios para que cualquier miembro del equipo pueda responder quién hizo qué y por qué.
Asigna roles a las sedes para que el arquitecto de cada una pueda modificar únicamente lo que le corresponde, con un seguimiento de cada cambio. Recopila los datos de concesiones y asignaciones de todas las sucursales en una única vista antes de restringir los permisos.
Los scripts, la infraestructura como código o las herramientas de gestión de servicios ya aplican los cambios
Automatización de rutas mediante las mismas aprobaciones
Llega a todas las plataformas a través de un único plano de control, de modo que una misma política se aplique en todas partes. A continuación, haz que los cambios automatizados sigan el mismo ciclo de vida de solicitud, aprobación y auditoría que los manuales.
Equipos autónomos que reservan direcciones IP con sus propias herramientas
Proporciona a cada equipo una visión única del espacio de direcciones
Sustituye los sistemas de seguimiento por equipo por un IPAM compartido vinculado al DNS, de modo que cualquiera pueda ver si una dirección está en uso y quién la gestiona antes de reclamarla. Marca las direcciones como pendientes mientras las solicitudes estén abiertas.
Respuestas breves a las preguntas que más suelen plantear los equipos cuando formalizan el proceso de aprobación de los cambios de IP y DNS.
Un flujo de trabajo de aprobación de IPAM es un proceso en el que los usuarios proponen cambios en el DNS o en las direcciones IP en lugar de aplicarlos directamente. En Micetro, los responsables de la aprobación con autoridad sobre la zona afectada revisan, aprueban, programan o rechazan cada solicitud, y el sistema registra quién la presentó, cuándo y qué ocurrió.
Los conflictos suelen surgir cuando varios equipos reservan direcciones con herramientas independientes que no están vinculadas al DNS, por lo que nadie puede saber si una dirección IP ya está en uso. Las asignaciones conflictivas pueden desconectar bruscamente a los usuarios, y un número excesivo de ellas puede provocar interrupciones del servicio.
Debe registrar cada cambio cronológicamente y en tiempo real, incluyendo el ID de la solicitud, el usuario, las marcas de tiempo, los comentarios y el resultado. Este tipo de registro histórico es lo que garantiza el cumplimiento normativo.
Delegar por sede en lugar de por dispositivo. Los roles granulares de Micetro permiten que el arquitecto de TI de cada sede modifique únicamente las sedes que le correspondan, lo que reduce los cambios no autorizados y mantiene un registro de auditoría de quién hizo qué.
Sí. Cuando los flujos de trabajo de «infraestructura como código» y las herramientas de gestión de servicios de TI envían cambios en forma de solicitudes, dichos cambios pasan por los mismos pasos de aprobación, programación y auditoría que los manuales, de modo que los desarrolladores pueden actuar con rapidez mientras el equipo de operaciones de red mantiene la supervisión.
No, no una vez que el entorno crezca. Las consolas integradas suelen carecer de una auditoría sólida, de una interfaz común para todos los servidores y de un acceso granular basado en roles; además, en algunos casos, un administrador junior con acceso a un ámbito puede eliminarlo por completo. Micetro añade esa capa que falta sobre los servidores DNS y DHCP que ya utilizas.
¿Todavía tienes dudas?
Obtén respuestas reales de un representante de BlueCat.
We’re using cookies on this website to improve your experience. Cookies help us learn how you interact with our website and remember you when you come back so we can tailor it to your interests.
To learn more about cookies and how we use them, read our cookie notice.
Some cookies are essential, while others help us to improve your experience by giving us insight into how you are using our website. You may adjust your preferences for non-essential cookies below.
To learn more about cookies and how we use them, read our cookie notice. You can also review our privacy policy for more details on the personal data we collect, use, hold, and disclose when you visit our website or use our products and services.
Functional cookies
Functional cookies are essential cookies that allow us to remember choices or changes you have made (such as to language settings or your choices regarding the use of cookies). These cookies cannot be turned off since they are essential for the operation of our Websites.
Analytics cookies
Analytics cookies are non-essential cookies that collect information on how visitors use our Websites. We use this information with your consent to measure the number of visitors to our Websites, determine whether specific content or communication has been viewed, and to help us improve our Websites and communication. These cookies can be turned off.
Personalisation Storage
Personalisation cookies are non-essential cookies that collect information when you fill out a form on this website. We only use this information with your consent to pre-fill other forms on the site. These cookies can be turned off.
Marketing cookies
Marketing cookies are cookies that are placed by third parties to collect information about your visits and actions on our Websites so that they or we can deliver ads to you later, such as when you are on certain third-party sites or platforms. These cookies may be used by those third parties to build a profile of your interests and show you relevant ads on other websites. These cookies also enable visitors to our Websites to share content on social networks and to enable and evaluate interactions with our communication and social media tools. These cookies can be turned off.