
El modelo de Interconexión de Sistemas Abiertos (OSI) es un modelo conceptual que proporciona un estándar universal sobre cómo se comunican los dispositivos informáticos a través de las redes.
¿Qué es el modelo OSI? Creado por la ISO, o Organización Internacional de Normalización, divide la comunicación a través de redes informáticas en siete capas abstractas que se apilan unas sobre otras. Cada capa desempeña una función distinta en la comunicación de red y se comunica con las capas situadas por encima y por debajo de ella.
El modelo es aplicable independientemente de la tecnología subyacente concreta de cualquier sistema o de los conjuntos de protocolos que utilice. Está diseñado para ser interoperable con todos los sistemas que utilicen protocolos de comunicación estándar.
Esta entrada del glosario analizará en profundidad cada una de las siete capas del modelo OSI. También abordará la importancia del modelo OSI y en qué se diferencia de otros modelos de comunicación en red, como el TCP/IP. Por último, destacará el papel que desempeña el DNS en él.
Las capas del modelo OSI
El modelo OSI consta de siete capas abstractas. ¿Necesitas una forma fácil de recordarlas? Prueba este recurso mnemotécnico: «All People Seem To Need Data Processing» (Todo el mundo parece necesitar el procesamiento de datos). (Y echa un vistazo a otros recursos mnemotécnicos geniales sobre el modelo OSI).
| All | Aplicación (Capa 7) |
|---|---|
| People | Presentación (Capa 6) |
| Parece | Sesión (Capa 5) |
| A | Transporte (Capa 4) |
| Necesidad | Red (Capa 3) |
| Datos | Enlace de datos (Capa 2) |
| Procesamiento | Física (Capa 1) |
Para comprender mejor el modelo, suele ser más fácil empezar por la parte superior, con la capa 7 (la capa de aplicación), e ir descendiendo.
Capa 7: la capa de aplicación
Esta capa es la más cercana al usuario final. Sin embargo, es importante señalar que las propias aplicaciones de software (como, por ejemplo, Microsoft Word) no forman parte de esta capa. Más bien, la capa de aplicación abarca los protocolos en los que se basan las aplicaciones para realizar su trabajo y comunicar datos a los usuarios finales.
Entre los protocolos que forman parte de la capa de aplicación se incluyen el Protocolo de Transferencia de Hipertexto (HTTP), si utilizas navegadores web; el Protocolo Simple de Transferencia de Correo (SMTP), si utilizas un cliente de correo electrónico; el Protocolo de Transferencia de Archivos (FTP), si transfieres archivos; así como otros muchos.
El DNS también se encuentra en la capa 7. Hablaremos de ello más adelante.
Capa 6: La capa de presentación
Esta capa configura los datos para la capa de aplicación en un formato que esta pueda aceptar. Lo hace de tres maneras: traducción, cifrado (y descifrado) y compresión.
La traducción convierte todos los 1 y 0 binarios en datos legibles por la máquina. Si los dispositivos utilizan métodos de comunicación diferentes, la capa de presentación traduce los datos a un lenguaje comprensible para el dispositivo receptor en la capa 7.
Además, si la conexión está cifrada, la capa 6 añade el cifrado por parte del remitente y lo descifra para el destinatario. Como resultado, la capa de aplicación recibe datos sin cifrar. Un ejemplo claro serían los navegadores web y los servidores que utilizan SSL, el protocolo de seguridad de cifrado.
Por último, la capa de presentación se encarga de comprimir los datos que recibe de la capa 7 antes de enviarlos hacia abajo en la pila hasta la capa 5. Por ejemplo, podría comprimir un archivo de 30 megabytes hasta reducirlo a uno de 10 megabytes antes de transferirlo a la capa de sesión. La compresión mejora la eficiencia y la velocidad, lo que cobra especial importancia cuando se trata de archivos de vídeo y audio de gran tamaño.
Capa 5: la capa de sesión
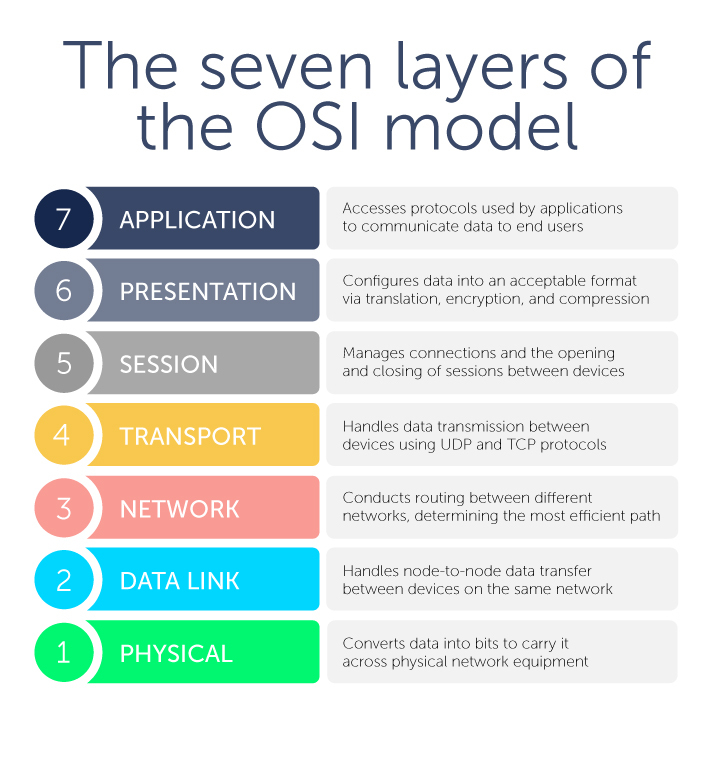
Esta capa se encarga de gestionar las conexiones —también conocidas como sesiones— entre dos o más dispositivos. En concreto, controla cuándo comienzan y terminan estas sesiones de comunicación. Utilizando los puertos definidos en la capa 4, la capa 5 garantiza que las sesiones permanezcan abiertas para transferir todos los datos necesarios y, a continuación, las cierra cuando han finalizado.
La capa de sesión se encarga de la autenticación de los usuarios mediante nombres de usuario y contraseñas, así como de cualquier otro protocolo de autenticación, y del cierre de sesión de los usuarios para dar por terminadas las sesiones.
Capa 4: La capa de transporte
A continuación, esta capa se encarga de la transmisión de datos entre dispositivos mediante el Protocolo de Datagramas de Usuario (UDP) o el Protocolo de Control de Transmisión (TCP). Si las unidades de datos son grandes y superan el tamaño máximo de los paquetes, se dividen en partes más pequeñas denominadas segmentos antes de enviarse a través de la pila hasta la capa 3. Los dispositivos receptores también vuelven a ensamblar estos segmentos en la capa 3.
Los segmentos tienen asociado un número de secuencia. Dado que los paquetes de datos se dividen en fragmentos más pequeños, deben volver a colocarse en el orden correcto para su reensamblaje.
La capa 4 también se encarga del control de flujo y del control de errores. El control de flujo garantiza que los datos se transfieran entre emisores y receptores a una velocidad óptima, para asegurar que una conexión rápida no sature a una lenta. Un dispositivo receptor con una conexión más lenta confirmará: «Sí, he recibido estos segmentos; adelante, envía los siguientes».
Por su parte, el control de errores comprueba las sumas que forman parte del paquete para asegurarse de que los datos recibidos estén completos y sean correctos.
La capa 4 también identifica qué puertos utilizará la capa 5 para gestionar sesiones destinadas a diversas funciones. Por ejemplo, el DNS utiliza el puerto 53, que casi siempre está abierto en los sistemas, los cortafuegos y los clientes, para transmitir consultas DNS. Los servidores web, por su parte, utilizan el puerto 80 para HTTP o el 443 para HTTPS.
Capa 3: La capa de red
En esta capa tiene lugar el enrutamiento entre diferentes redes. La capa de red divide los segmentos de la capa 4 en paquetes en el dispositivo emisor, los dirige mediante direcciones IP, los transfiere al destino y, a continuación, los vuelve a ensamblar en el dispositivo receptor. Esta capa determina qué ruta es la más eficiente para enviar los paquetes de datos a su destino.
Los principales protocolos que se utilizan aquí son el Protocolo de Internet (IPv4 o IPv6, que es como se envía la mayor parte del tráfico de Internet) y el Protocolo de mensajes de control de Internet (ICMP).
Si dos dispositivos se comunican en la misma red, como una red de área local (LAN) en una oficina, no es necesaria la actividad en la capa 3.
Capa 2: La capa de enlace de datos
En este sentido, la capa de enlace de datos se encarga de la transferencia de datos entre dos o más dispositivos que se encuentran en la misma red. A veces se denomina transferencia de datos de nodo a nodo. Ethernet es el protocolo más utilizado en la capa 2.
La capa 2 toma los paquetes de la capa 3 y los divide en fragmentos aún más pequeños denominados tramas. Mientras que el direccionamiento en un paquete es una dirección IP, en una trama suele ser una dirección de control de acceso al medio (MAC).
La capa de enlace de datos se divide en dos subcapas: La subcapa de control de enlace lógico (LLC) y la subcapa MAC. La subcapa LLC actúa como el «cerebro» de la capa 2, ya que controla la sincronización, el control de flujo y el control de errores. Se sitúa por encima de la subcapa MAC y sirve de enlace entre las capas superiores de la pila OSI y los protocolos, como Ethernet, que operan en la subcapa MAC.
Capa 1: La capa física
Por último, esta capa abarca los equipos que transportan datos a través de las redes, como las fibras ópticas y los conmutadores de red. La capa física es también donde los datos se convierten en bits, que son las secuencias binarias de 1 y 0 de los ordenadores. Convierte los bits digitales en señales eléctricas, de radio u ópticas.
Es importante señalar que no todas las comunicaciones de red tienen que utilizar las siete capas del modelo OSI. Solo las capas 1, 2 y 3 son obligatorias.
El valor del modelo OSI
Este no es el único modelo para un sistema de redes; también existe el conjunto de protocolos de Internet, o modelo TCP/IP. Sin embargo, hay diferencias clave. Creado por el Departamento de Defensa, el TCP/IP es un modelo más sencillo de solo cuatro capas que agrupa varias capas del modelo OSI.
El TCP/IP también es específico de los protocolos de comunicación utilizados en Internet. El TCP/IP especifica cómo se transmiten los datos a través de Internet, incluyendo cómo se dividen en paquetes, se direccionan, se transmiten, se enrutan y se reciben en su destino.
Por su parte, el modelo de referencia OSI es más genérico, independiente de protocolos específicos y útil para describir todas las formas de comunicación en red.
Es importante destacar que el modelo OSI proporciona un lenguaje común para la resolución de problemas en entornos de red. Delimitar los problemas a una capa específica y comúnmente entendida a menudo puede dar lugar a una resolución más rápida.
También hay que señalar que el modelo OSI no es infalible. Los ataques de denegación de servicio distribuido (DDoS) suelen dirigirse a capas específicas del modelo OSI.
¿Cómo encaja el DNS en el modelo OSI?
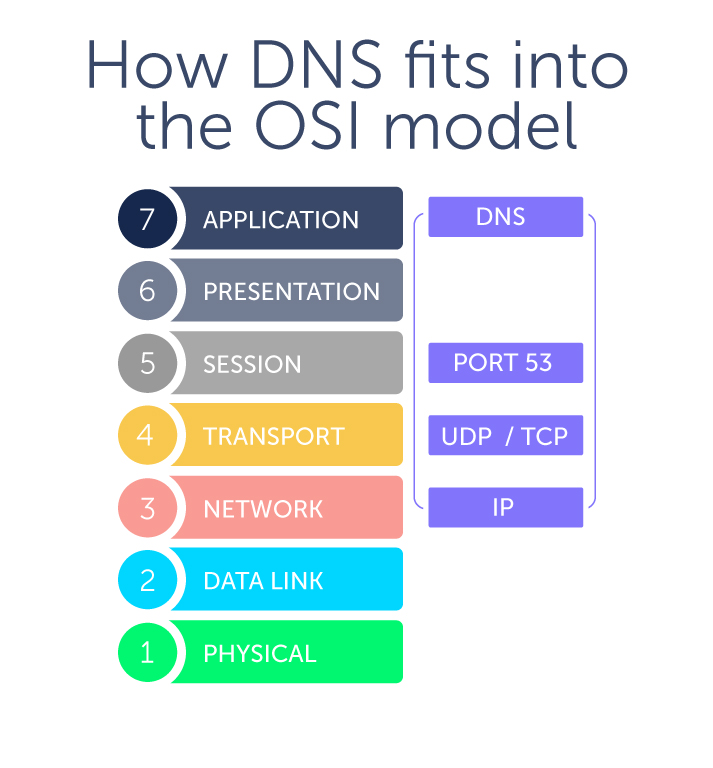
¿Existe una capa OSI para el DNS? En una palabra, no. El DNS es un protocolo de la capa de aplicación y se sitúa, junto con otros protocolos, en la capa 7.
El Sistema de Nombres de Dominio (DNS) es un sistema de nomenclatura jerárquico que permite la comunicación entre dispositivos de una red. Lo más habitual es que traduzca nombres de dominio legibles para las personas (como bluecatnetworks.com) a direcciones de Protocolo de Internet (IP) comprensibles para los ordenadores (como 104.239.197.100).
Tú indicas a tu ordenador o smartphone, lo que se denomina dispositivo cliente, que visite una página web. Para ello, tu dispositivo envía una consulta o solicitud DNS a los servidores DNS. Un resolutor stub es la parte del dispositivo cliente que facilita estas solicitudes, y los resolutores stub residen en la capa 7.
Sin embargo, el DNS también utiliza el protocolo UDP (y, en ocasiones, el TCP) en la capa 4, y ambos utilizan el protocolo IP en la capa 3. Como resultado, la ubicación del DNS en el modelo OSI puede generar confusión en ocasiones. El hecho de que el DNS atraviese varias capas del modelo OSI no significa que resida realmente en esas otras capas.
¿Quieres saber más sobre cómo gestionar tu DNS? La solución de BlueCat es el punto de partida.
Contenido relacionado

Establecimiento de modelos de flujo de trabajo y aprobación de IPAM regulados y preparados para auditorías para las redes de la organización
Descubre soluciones de gestión de direcciones IP para flujos de trabajo de IPAM regulados y preparados para auditorías. Habilita aprobaciones por ámbitos…

 Content Hub
Comprender el modelo OSI: dónde encajan el DNS y el direccionamiento IP dentro de las 7 capas
Comprende las siete capas del modelo OSI y cómo encajan en ellas el DNS y el direccionamiento IP. Aprende los fundamentos de la arquitectura de redes con…

Escalabilidad del DNS y la gestión de direcciones IP (IPAM) para redes empresariales IPv6 y de doble pila
Amplíe el DNS y el IPAM para redes empresariales de doble pila. Descubra cómo Micetro ayuda a los equipos a gestionar las migraciones a IPv6 con sistemas…

Integración de DNS, DHCP e IPAM en flujos de trabajo de infraestructura como código basados en Ansible y Git
La integración de DNS, DHCP e IPAM en los flujos de trabajo de IaC basados en Ansible y Git con Micetro convierte los cambios de direcciones y registros en…