
Lernen Sie die acht gängigsten DNS-Eintragstypen kennen
Es gibt Dutzende von DNS-Eintragstypen. Wenn Sie die gängigsten davon verstehen, können Sie Bedrohungen erkennen und den Überblick über die Vorgänge in Ihrem Netzwerk behalten.


 Die wichtigsten ErkenntnisseDie wichtigsten Erkenntnisse werden mithilfe von KI generiert. Da automatisierte Zusammenfassungen gelegentlich Fehler enthalten oder wichtige Zusammenhänge auslassen können, sollten Sie für vollständige Informationen stets den vollständigen Blogbeitrag lesen.
Dieser Artikel bietet eine Einführung in die acht gängigsten DNS-Eintragstypen (A, AAAA, CNAME, PTR, NS, MX, SOA, TXT) und erläutert, wie DNS-Ressourceneinträge Servern mitteilen, wie sie auf Anfragen reagieren sollen, und warum ihr Verständnis für den Netzwerkbetrieb und die Netzwerksicherheit wichtig ist. Er beschreibt die technische Rolle jedes Eintrags – Zuordnung von Namen zu IPv4-/IPv6-Adressen, Weiterleitungen, Reverse-Lookups, Auflistung autoritativer Server, Mail-Exchanger-Informationen, Metadaten zur Zonenautorität und Freitext – und hebt betriebliche Auswirkungen wie Zonenübertragungen, Caching-Verhalten sowie die Art und Weise hervor, wie anomale Aktivitäten auf Leistungs- oder Sicherheitsprobleme hinweisen können. Der Artikel beschreibt zudem, wie die BlueCat-Plattform die DNS-Überwachung und -Verwaltung zentralisiert und so die Visualisierung, Filterung und Untersuchung von Bedrohungen anhand des DNS-Datenverkehrs ermöglicht, um Gefahren aufzudecken, die von vielen Unternehmen übersehen werden.
Why are SOA records essential for DNS zone management and what operational signals do they provide?
SOA (Start of Authority) records are required for every DNS zone and contain critical metadata such as the primary authoritative name server, administrator email, and the zone’s serial number. Operationally, the SOA serial number is used by secondary name servers to detect zone updates—an increased serial triggers a zone transfer to replicate configuration changes. SOA records also control replication behavior and help administrators coordinate updates across multiple servers. Because they govern zone transfers and reflect configuration state, monitoring SOA changes can indicate intended administrative updates or unexpected alterations that may affect service consistency and DNS reliability.
How can TXT records be both useful and dangerous from a security perspective?
TXT records are flexible text fields used for benign purposes such as publishing SPF data to specify authorized mail senders or for network antivirus providers to exchange information. That flexibility also makes TXT records attractive to attackers: they can hide malicious commands or carry data for covert channels like DNS tunneling. Consequently, organizations should monitor TXT record activity and content, correlate unusual or voluminous TXT queries with other indicators, and inspect TXT entries for unauthorized changes. Proper visibility and filtering—capabilities highlighted in the article’s discussion of BlueCat—help distinguish legitimate uses from potential abuse.
What operational advantages do PTR and NS records provide for internal network management?
PTR (pointer) records enable reverse DNS lookups by resolving IP addresses back to domain names, which is valuable on internal enterprise networks for troubleshooting, asset identification, and mapping services to hosts. Anomalous spikes in PTR activity can also signal performance issues. NS (name server) records list the authoritative name servers for a domain and are the final source of truth for resource records; they point to server domain names rather than IPs. Together, PTR and NS records aid administrators in diagnosing resolution paths, ensuring authoritative responses are reachable, and maintaining correct delegation—important for reliable name resolution and operational hygiene.
Kenne dein DNS: Ein Leitfaden zu den acht wichtigsten DNS-Einträgen
DNS-Einträge geben Servern genaue Anweisungen, wie sie auf eine DNS-Anfrage reagieren sollen.
Es gibt Dutzende von Eintragstypen. Und ein tieferes Verständnis zumindest einiger davon kann Ihnen helfen, besser zu erkennen, was in Ihrem Netzwerk vor sich geht. Wenn Sie wissen, welche Eintragstypen welcher Art von Aktivität entsprechen, können Sie feststellen, wann sie fehl am Platz sind oder falsch verwendet werden.
Vor allem aber sind sie eine wahre Goldgrube für die Netzwerksicherheit. Die Auswertung Ihrer DNS-Daten kann Ihnen dabei helfen , Bedrohungen in Ihrem Netzwerk aufzuspüren.
In diesem Beitrag geben wir Ihnen einen kurzen Überblick über DNS-Einträge. Anschließend gehen wir näher auf jeden der acht gängigen Eintragstypen ein. Abschließend erläutern wir, wie BlueCat Ihnen helfen kann, all diese Informationen besser zu verstehen.
Ein kurzer Überblick über DNS-Einträge
DNS -Einträge (DNS steht für „Domain Name System“) werden offiziell als „Resource Records“ bezeichnet. Auf der BlueCat-Plattform bezeichnen wir sie zudem als „DNS-Abfragetypen“. Diese Bezeichnungen werden synonym verwendet.
Es gibt rund 90 verschiedene offizielle Resource-Record-Typen. Viele davon sind mittlerweile veraltet. Darüber hinaus nutzt auch DNSSEC, ein Mechanismus, der Authentifizierung und Integrität für DNS-Abfragen gewährleistet, einige spezifische davon.
DNS-Server speichern Einträge. Wenn ein Gerät eine DNS-Anfrage sendet, erhält diese Anfrage mithilfe von DNS-Servern und Resolvern eine Antwort aus diesen Einträgen.
Es gibt acht Einträge, die immer wieder auftauchen: A, AAAA, CNAME, PTR, NS, MX, SOA und TXT. Auf diese werden wir uns hier konzentrieren. Los geht’s!
| DNS Record | Description |
|---|---|
| A | Maps domain names to IPv4 addresses |
| AAAA | Maps domain names to IPv6 addresses |
| CNAME | Redirects a domain to a different domain |
| PTR | Resolves IPv4 or IPv6 addresses to domain names |
| NS | Provides a list of the authoritative name servers responsible for the domain |
| MX | Provides the domain names of mail servers that receive emails on behalf of a domain |
| SOA | Provides important details about a DNS zone; required for every DNS zone |
| TXT | Provides any type of descriptive information in text format |
Gängige Arten von DNS-Einträgen
Es gibt weitere gängige Arten von Einträgen, auf die Administratoren und andere im Netzwerkbereich Tätige regelmäßig stoßen können. Auf diese werden wir nun näher eingehen.
CNAME
Ein CNAME-Eintrag (Canonical Name) leitet eine Domain auf eine andere Domain um.
Ein Beispiel: Ein Nutzer gibt „bluecat.ca“ in seinen Webbrowser ein. Nehmen wir an, diese Domain gehört uns und wir möchten den Nutzer stattdessen auf „bluecatnetworks.com“ umleiten. Ein CNAME-Eintrag würde dem Gerät des Nutzers mitteilen: „Eigentlich ist das hier die Domain, die du wirklich suchst – bluecatnetworks.com.“
Zweifellos sind kanonische Namensdatensätze besonders hilfreich, wenn ein einzelnes Unternehmen mehrere Domains mit ähnlichen Namen registriert.
PTR
Ein PTR-Eintrag (Pointer) ist das Gegenteil eines A- oder AAAA-Eintrags. Ein PTR-Eintrag löst IPv4- oder IPv6-Adressen in Domainnamen auf. Reverse-DNS-Lookups verwenden PTR-Einträge.
Systemadministratoren verwenden häufig PTR-Einträge für IP-Adressen in internen Unternehmensnetzwerken. So lässt sich leicht nachschlagen, zu welcher Domain eine IP-Adresse im Netzwerk zugeordnet ist.
Darüber hinaus kann eine Flut anomaler PTR-Aktivitäten im Netzwerk auf Leistungsprobleme hindeuten.
NS
Ein Name-Server-Eintrag (NS) enthält eine Liste der autoritativen DNS-Server (auch Name-Server genannt), die für die von Ihnen abgefragte Domain zuständig sind. Am Ende der DNS-Abfragekette ist ein autoritativer Name-Server die letzte Instanz für DNS-Ressourceneinträge. Jedes Mal, wenn ein Nutzer nach „bluecatnetworks.com“ sucht, wendet sich sein Gerät an unseren autoritativen Nameserver, um die Antwort zu erhalten – es sei denn, die Abfragekette hat diese bereits an anderer Stelle zwischengespeichert.
Zudem ist es wichtig zu beachten, dass NS-Einträge auf die Domain des Nameservers verweisen – nicht auf IP-Adressen.
MX
Ein Mail-Exchanger-Eintrag (MX-Eintrag) speichert die Domainnamen der Mailserver, die für den Empfang von E-Mails im Namen einer Domain zuständig sind.
Diese Einträge können hilfreich sein, um autorisierte E-Mail-Server zu identifizieren. Ein MX-Eintrag wird manchmal auch als MX-Record bezeichnet, insbesondere bei der Konfiguration von E-Mail-Servern.
SOA
Jede DNS-Zone benötigt einen Start-of-Authority-Eintrag (SOA). RFC 1035 legt die Formate für SOA-Einträge fest.
Der SOA-Eintrag enthält wichtige Informationen über die Zone, wie beispielsweise den primären autoritativen Nameserver und die E-Mail-Adresse des Administrators.
Darüber hinaus sind SOA-Einträge für Zonentransfers unverzichtbar und helfen dabei, die Replikation von DNS-Konfigurationsinformationen über mehrere DNS-Server hinweg zu steuern. SOA-Einträge enthalten die Seriennummer einer Zone, die einen wichtigen Anhaltspunkt für sekundäre Nameserver darstellt. Steigt die Seriennummer an, geht der sekundäre Nameserver davon aus, dass die Zone aktualisiert wurde, und leitet einen Zonentransfer ein.
TXT
Ein Text-Eintrag (TXT-Eintrag) kann beliebige beschreibende Informationen im Textformat speichern. Beispielsweise können Anbieter von Netzwerk-Antivirenlösungen TXT-Einträge zum Senden und Empfangen von Informationen nutzen. Darüber hinaus verwenden TXT-Einträge häufig das Sender Policy Framework (SPF), um autorisierte Mailserver zu veröffentlichen. Dadurch hilft SPF dabei, zu verhindern, dass Spammer E-Mails im Namen Ihrer Domain versenden.
Gerade weil TXT-Einträge alles speichern können, lassen sich in ihnen auch bösartige Befehle verstecken. Das macht sie für Cyberkriminelle attraktiv, die DNS-Tunneling betreiben.
A- und AAAA-DNS-Einträge
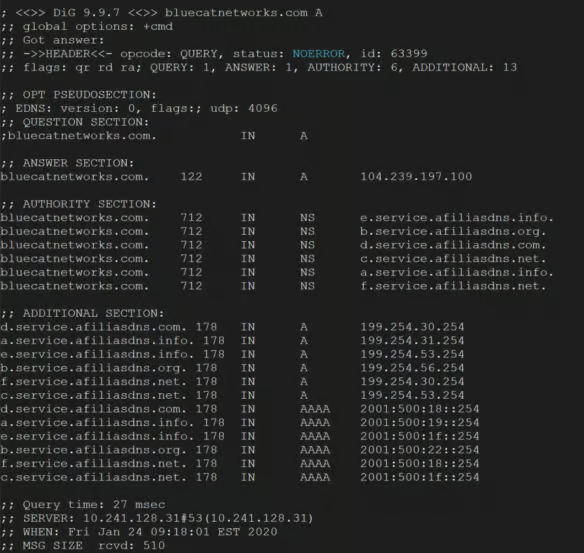
Erstens sind (A)-Einträge bei weitem der häufigste Eintragstyp. Kurz gesagt ordnen A-Einträge Domainnamen IPv4-Adressen zu.
Zweitens gibt es im Zuge der schrittweisen Umstellung des Internets auf IPv6 sogenannte AAAA-Einträge (ausgesprochen „Quad-A“). Ein AAAA-Eintrag ist das IPv6-Äquivalent eines A-Eintrags und dient dazu, einen Domainnamen einer IPv6-Adresse zuzuordnen.
Adressdatensätze sind so ziemlich das Einzige, womit ein durchschnittlicher Endnutzer in Berührung kommt. (Wobei „in Berührung kommen“ sicherlich ein starkes Wort ist, da der DNS-Prozess im Hintergrund abläuft, ohne dass der durchschnittliche Internetnutzer davon etwas mitbekommt.)
Verwenden Sie BlueCat zur Verwaltung von DNS-Einträgen
Die BlueCat-Plattform bietet leistungsstarke Funktionen zur Überwachung und Verwaltung Ihres DNS-Datenverkehrs und Ihrer DNS-Konfigurationen. Über eine zentrale Benutzeroberfläche können Sie jede DNS-Abfrage in Ihrem Unternehmensnetzwerk verwalten, visualisieren, organisieren, filtern und überwachen.
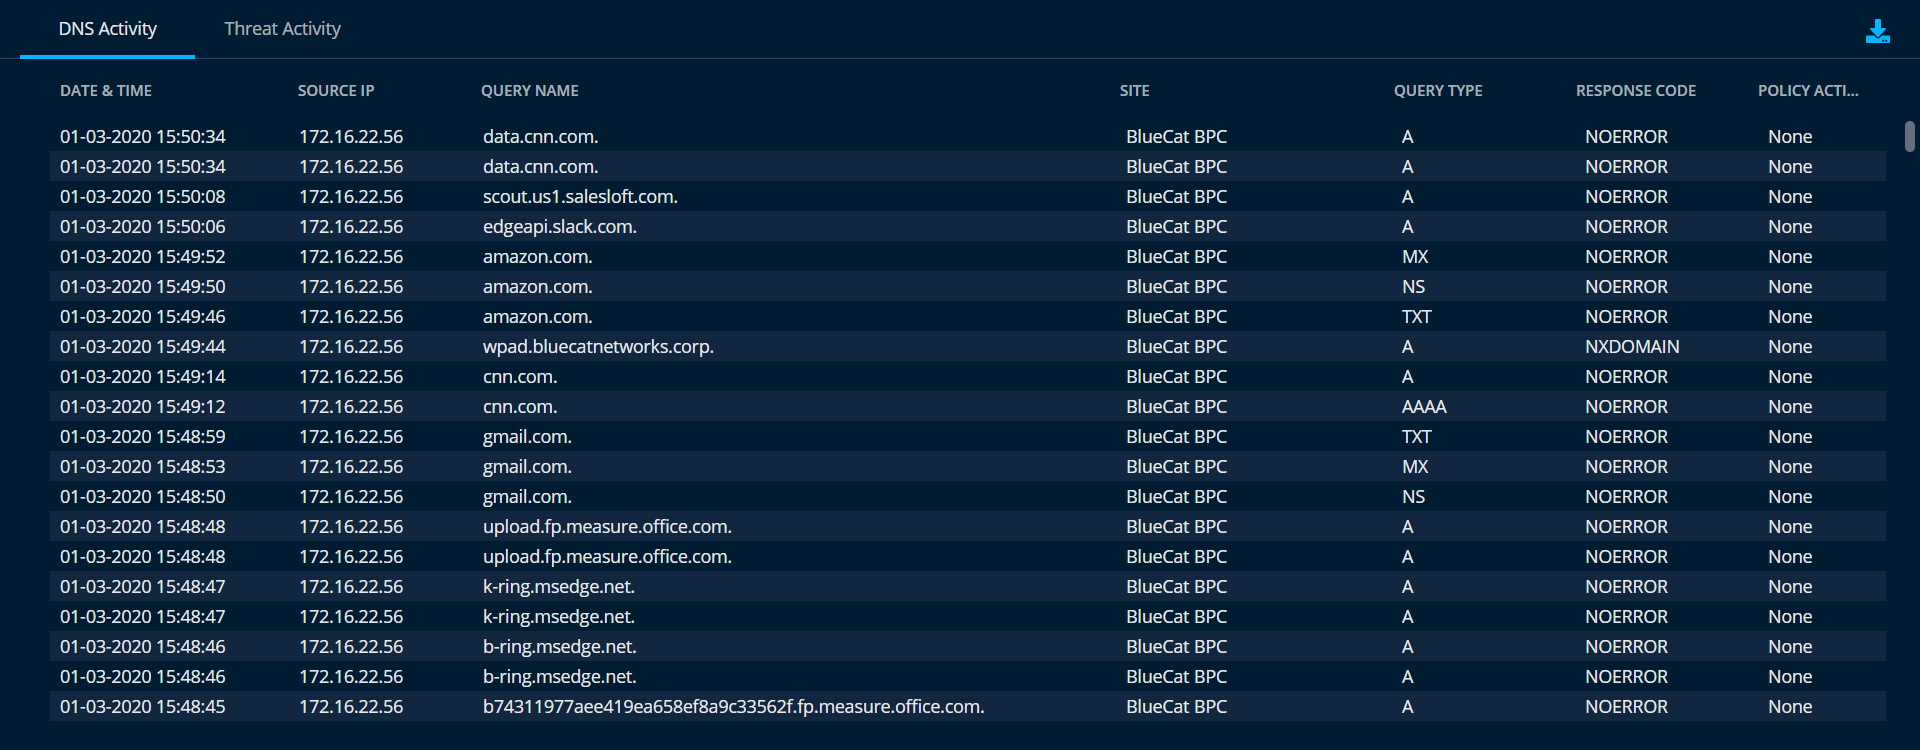
Mit der „Intelligent Security“- Plattform von BlueCat können Sie zweifellos alle Informationen aus Ihrem DNS-Datenverkehr einfacher untersuchen, um mögliche Bedrohungen aufzuspüren, die in Ihrem Netzwerk lauern. Überraschenderweise analysieren die meisten Unternehmen ihre DNS-Daten nie auf Cyberbedrohungen. Wir bezeichnen dies gerne als „DNS-Müllcontainertauchgang“.