Pipelines sind in dem Moment kein Code mehr, in dem sie eine Adresse oder einen Eintrag benötigen. Micetro stellt DNS, DHCP und IPAM (DDI) über eine REST-API und eine Ansible-Sammlung bereit, sodass Adress- und Eintragsvorgänge zu versionierten, überprüfbaren Schritten anstelle von Tickets werden.
· 01 — WO PIPELINES BEI ADRESSE UND NAMEN ABBRECHEN
Warum kommt eine automatisierte Pipeline immer noch zum Stillstand, wenn sie eine IP-Adresse oder einen DNS-Namen benötigt?
Denn DNS-Zonen, IP-Adressbereiche und DHCP-Bereiche werden in der Regel eher über eine Konsole oder einen Helpdesk als über eine API verwaltet.
Automatisierte Plattformen benötigen Antworten in Maschinen-Geschwindigkeit, und ein manueller Backoffice-Schritt oder eine Tabelle mit Adressen wird zum langsamsten Teil eines ansonsten automatisierten Aufbaus.
Das zugrunde liegende Problem ist die Fragmentierung. DNS-, DHCP- und IP-Adressverwaltung sind in der Regel auf isolierte Systeme mit separaten Konsolen, separaten Berechtigungen und separaten Prüfpfaden verteilt, sodass es keinen zentralen Ort gibt, an dem eine Pipeline eine Adresse anfordern oder einen Eintrag festlegen kann. Jede Umgebung entwickelt daraufhin ihre eigenen Workarounds, und genau in diesen Workarounds liegen die manuellen Schritte.
Es geht nicht nur um Genauigkeit. Eine DDI-Schicht muss die Bereitstellung mit der Geschwindigkeit liefern, für die die Pipeline ausgelegt ist, und als einzige maßgebliche Quelle für Adressen und Bereiche dienen. Dezentrales Management oder eine IP-Adress-Tabelle führen zu Überschneidungen im Adressraum und veralteten Einträgen, die dann durch die Automatisierung in großem Maßstab weiterverbreitet werden.
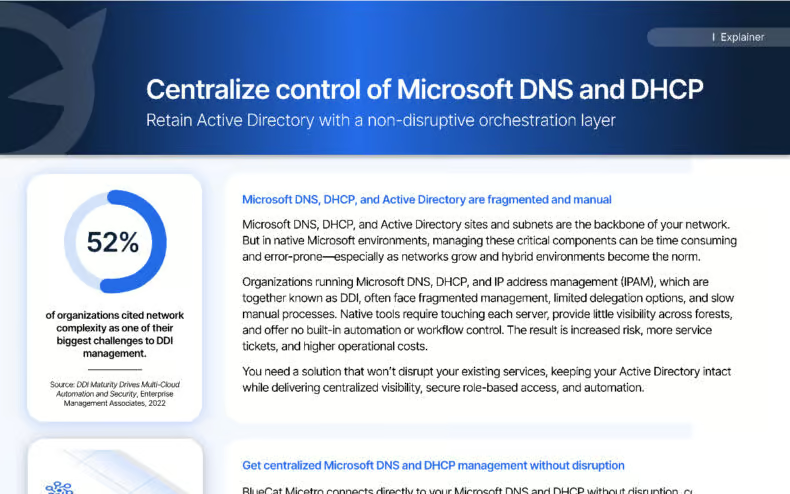
52 %
52 %
Mehr als die Hälfte der Unternehmen nennt die Komplexität des Netzwerks als eine ihrer größten Herausforderungen bei der Verwaltung von DNS, DHCP und IP-Adressen.
Learn with BlueCat how visibility and control, process automation, and infrastructure reliability offer three reasons to adopt Unified DDI.
5 min·Blog
Weiterlesen →
· 02 — DIE API ALS STEUEREBENE
Was bietet eine API-first-DDI -Steuerungsebene einem Automatisierungsteam?
Jedes DNS-, DHCP- und IPAM-Objekt erhält einen Ressourcenpfad, über den es mit Standard-HTTP-Methoden erstellt, gelesen, aktualisiert und gelöscht werden kann.
Dadurch werden Datensatz- und Adressvorgänge zu Pipeline-Schritten, und die interaktive Swagger-Dokumentation ermöglicht es einem Entwickler, jeden Aufruf manuell zu überprüfen, bevor er unbeaufsichtigt ausgeführt wird.“
Es gibt einen Unterschied zwischen einer Plattform, die über eine API verfügt, und einer, die API-first ist, und Ronny Wolf von BlueCat hat dies im „Packet Pushers Heavy Strategy“-Podcast deutlich gemacht . Wenn Funktionen für die Benutzeroberfläche entwickelt werden und ein Endpunkt erst nachträglich hinzugefügt wird, ist die Abdeckung lückenhaft, die Authentifizierung unterscheidet sich von Modul zu Modul, und die im Verkaufszyklus versprochene Integration endet nach der Produktbereitstellung in Workarounds oder einem Beratungsauftrag. Wenn jede Funktion eine API ist und die Benutzeroberfläche lediglich ein Nutzer davon ist, ist von der Konsole aus nichts erreichbar, was nicht auch über ein Token erreichbar ist.
Micetro ist nach dem zweiten Ansatz aufgebaut. Nahezu alle DDI-Funktionen werden über REST-Endpunkte bereitgestellt, die Microsoft, BIND, Kea, Cisco, Cloud-Plattformen und Appliances abdecken, und die Browser-Oberfläche läuft auf derselben API, die auch ein Playbook aufrufen würde. Beginnen Sie in der interaktiven Swagger-Dokumentation mit der Identität, die die Pipeline tatsächlich verwenden wird, anstatt mit einem Administratorkonto, da ein Testaufruf, der als Volladministrator erfolgreich ist, später unter der Automatisierungsrolle fehlschlagen kann. Sitzungsbasierte Bearer-Token sind der empfohlene Authentifizierungsweg, mit Rollen mit geringsten Berechtigungen, kurzlebigen Token und Anmeldedaten, die aus Umgebungsvariablen oder einem Secrets-Vault abgerufen werden, anstatt fest codiert zu sein.
Open platforms and API-first architecture enable intelligent network operations, automation, and AI-driven workflows across hybrid enterprises.
27 min·Blog
Weiterlesen →
· 03 — ANSIBLE ALS AUSFÜHRUNGSEBENE
Wie richtet man Ansible für die Verwaltung von DNS-, DHCP- und IPAM-Aufgaben ein?
Führen Sie Ansible auf einem Linux-Steuerungsrechner aus, installieren Sie die Micetro-Sammlung aus Ansible Galaxy und leiten Sie Ansible dann über ein Inventar-Plugin anstelle einer statischen Hosts-Datei auf die DDI-API weiter.
Von dort aus führen Playbooks echte IPAM-Aktionen durch, wie beispielsweise die Zuweisung der nächsten verfügbaren Adresse.
Ein Linux-Steuerungsrechner ist die praktische Ausgangsbasis, da der Betrieb von Ansible unter Windows über das Subsystem für Linux umständlich ist. Durch die Installation der Micetro-Sammlung werden die Plugins und Module bereitgestellt, die für den Zugriff auf die Micetro-APIs erforderlich sind; diese erweitern die Kernfunktionalität von Ansible, anstatt sie zu ersetzen. Überprüfen Sie vor dem Erstellen den aktuellen Namen der Sammlung sowie die unterstützten Ansible- und Python-Versionen anhand der Produktdokumentation, da sich beide mit dem Release-Zyklus ändern.
Die Konfiguration beschränkt sich auf drei Dateien: eine `group_vars`-Datei, die die Anbieter-URL und die Anmeldedaten des Automatisierungskontos enthält; eine `ansible.cfg`, die das Micetro-Inventar-Plugin aktiviert und auf die Inventardatei verweist; sowie die Inventardatei selbst. Verschlüsseln Sie diese Anmeldedaten mit Ansible Vault oder beziehen Sie sie aus einem Secrets-Speicher, anstatt sie im Klartext zu belassen, weisen Sie dem Konto dieselbe Rolle mit minimalen Berechtigungen zu, die Sie jedem REST-API-Benutzer zuweisen würden, führen Sie dann ein erstes Playbook aus, z. B. zum Beanspruchen einer IP-Adresse, und überprüfen Sie das Ergebnis in Micetro.
The BlueCat Micetro REST API provides a unified, standards-based interface to automate and integrate DNS, DHCP, and IP address management across Microsoft,…
14 min·Blog
Weiterlesen →
· 04 — WAS GIT HINZUFÜGT, SOBALD DDI PROGRAMMIERBAR IST
Was bringt es Ihnen eigentlich, DNS- und IPAM-Änderungen in Git zu speichern?
Dadurch werden DNS- und Adressänderungen von einer Anfrage zu einem überprüfbaren Artefakt.
Das Playbook oder die Aufgabe, die eine Zone, einen Eintrag oder eine Reservierung erstellt, befindet sich in einem Repository, sodass die Änderung einen Diff, einen Autor, eine Genehmigung und einen Rückgängigmachungspfad erhält, bevor sie überhaupt das Netzwerk erreicht.
Das Muster entspricht dem, das bereits für Server und Firewall-Regeln angewendet wird. Der gewünschte Zustand wird in einer Datei deklariert, die Datei wird wie jede andere Codeänderung geprüft, und die Pipeline wendet sie an. Da die DDI-Schicht jedes Objekt als Ressource bereitstellt, ist die Aufgabe, die einen Datensatz überprüft, klein genug, um in einem Pull-Request gelesen zu werden – was die Überprüfung sinnvoll und nicht nur rein formal macht.“
Git protokolliert die Absicht, nicht das Ergebnis, und diese Unterscheidung ist in DDI von Bedeutung. Ein zusammengeführter Commit gibt an, was das Team ändern wollte. Die Endpunkte des Ereignisverlaufs der Plattform geben an, was sich tatsächlich geändert hat, einschließlich aller außerhalb der Pipeline angewendeten Änderungen, und benutzerdefinierte Eigenschaften wie Eigentümer, Umgebung und Kostenstelle sorgen dafür, dass dieser Verlauf den Kontext der Verantwortlichkeiten enthält. Teams, die ernsthaft automatisieren, gleichen diese beiden Aspekte ab und betrachten Abweichungen zwischen ihnen als Abweichung, die untersucht werden muss, und nicht als Störsignal.
Create consistent DDI (DNS, DHCP & IPAM) automation workflows using one REST API, no matter where your workloads currently reside or will reside in the…
8 min·Blog
Weiterlesen →
· 05 — REGELN, WER UND WAS IN DER PIPELINE ÄNDERN DARF
Wie stellen Sie sicher, dass automatisierte DNS- und DHCP-Änderungen der Zugriffskontrolle unterliegen?
Begrenzen Sie den Geltungsbereich des Automatisierungskontos durch rollenbasierte Zugriffskontrolle auf der DDI-Ebene und nicht auf jeder einzelnen Konsole.
Dank detaillierter Rollen für DNS und DHCP verfügt eine Pipeline genau über die Rechte, die ihre Aufgaben erfordern – und nicht mehr –, wobei diese an bestehende Verzeichnisidentitäten gebunden sind.
Die Verwaltung des Zugriffs auf Microsoft-DNS- und DHCP-Umgebungen ist einfacher, wenn Berechtigungen an einem Ort zusammengefasst sind, anstatt pro Server und pro Konsole neu zusammengestellt werden zu müssen. Die rollenbasierte Zugriffskontrolle auf der Orchestrierungsebene gilt gleichermaßen für menschliche Administratoren und Automatisierungsidentitäten und kann an Active Directory- oder Entra ID-Gruppen delegiert werden.
Das ist besonders wichtig, sobald Änderungen programmgesteuert erfolgen. Eine Rolle mit minimalen Berechtigungen macht den Unterschied zwischen einem Playbook, das einen Eintrag in einer Zone erstellen kann, und einem Playbook, das den Namensraum umschreiben kann – und sie wird einmalig festgelegt, anstatt bei jeder Anfrage neu ausgehandelt zu werden.
BlueCat Micetro simplifies managing access to Microsoft DNS and DHCP environments with robust Role-Based Access Control.
1 min·Blog
Weiterlesen →
· 06 — ANFORDERUNGEN AN DIE PLATTFORM
Worauf sollten Teams bei einer DDI-Plattform für Ansible- und Git-basierte Infrastructure-as-Code-Pipelines achten?
Erforderlich ist eine API, die nahezu alle DDI-Funktionen als Ressourcen bereitstellt, eine tokenbasierte Authentifizierung mit Rollen nach dem Prinzip der geringsten Berechtigungen, filterbare und paginierbare Massen-Endpunkte, eine abfragbare Änderungshistorie sowie eine gepflegte Automatisierungssammlung.
Jeder dieser Punkte ist das Gegenteil eines Fehlermodus, der auftritt, sobald Pipelines beginnen, Daten in DNS, DHCP und IPAM zu schreiben.
Abdeckung steht an erster Stelle: eine ressourcenbasierte REST-Steuerungsebene, die Microsoft, BIND, Kea, Cisco, Cloud-Plattformen und Appliances umfasst, sodass eine einzige Schnittstelle die gesamte Infrastruktur bedient. Anschließend lassen sich die Steuerungsfunktionen skalieren, darunter Filterung, Sortierung, Offset- und Limit-Paging sowie Massenendpunkte, die Batch-Nutzdaten akzeptieren und pro Objekt Erfolg oder Misserfolg zurückgeben, anstatt nur einen einzigen „Bestanden“- oder „Nicht bestanden“-Status.
Dann die Governance: benutzerdefinierte Eigenschaftsdefinitionen für Metadaten wie Eigentümer, Umgebung und Kostenstelle; strenge rollenbasierte Zugriffskontrolle; strukturierte Fehlerbehandlung mit vollständiger Protokollierung von Anfragen und Antworten; rotierende Dienstanmeldedaten; sowie Endpunkte für den Verlauf zur Auditierung. Praktische Tool-Unterstützung für Postman, PowerShell und Python sorgt dafür, dass sich der Rest im Alltag nutzen lässt.
100Einträge pro Block
100 Einträge pro Block
Große Ergebnismengen und Massenjobs sollten paginiert und in Blöcken verarbeitet werden, wobei etwa 100 Datensätze pro Durchlauf als praktischer Ausgangspunkt dienen, um Speicher- und Timeout-Fehler bei der unbeaufsichtigten Automatisierung zu vermeiden.
Today’s enterprise networks span data centers, cloud environments, and distributed edge systems. DNS, DHCP, and IP address management (together known as…
13 min·Blog
Weiterlesen →
Wir arbeiten mit hybriden Microsoft-DNS-Umgebungen, schlanken IT-Teams, die ohne Komplettersatz modernisieren, sowie DDI-Konsolidierungsprogrammen zusammen, darunter auch Teams, die DNS, DHCP und IPAM zum ersten Mal unter Ansible und Git vereinen.
· 07 — MICROSOFT DNS UND DHCP VOR ORT AUTOMATISIERBAR MACHEN
Wie machen schlanke Teams bestehende Microsoft-DNS- und DHCP-Systeme pipelinefähig, ohne sie zu ersetzen?
Überlagern Sie diese. Micetro stellt eine agentenlose Verbindung zu bestehenden Microsoft-DNS- und DHCP-Servern sowie zu Active Directory-Standorten und -Subnetzen her und zeigt Zonen, Einträge,
Bereiche und Leases über eine einzige Verwaltungsschnittstelle und API, sodass die Automatisierung eine einheitliche Programmieroberfläche für die Infrastruktur erhält, die das Team bereits betreibt.
Native Konsolen wurden nicht für diesen Zweck entwickelt. Administratoren sind auf separate Verwaltungskonsolen für DNS, DHCP sowie Standorte und Subnetze angewiesen; die Berechtigungen werden in jeder Konsole unterschiedlich vergeben, und die Audit-Protokolle sind getrennt, was die Fehlerbehebung und das Zurücksetzen von Änderungen erschwert. Die manuelle Verwaltung von Hunderten oder Tausenden von Einträgen und Leases standortübergreifend ist weder nachhaltig noch skalierbar.
Das Overlay ergänzt die erforderlichen Automatisierungsfunktionen, während Active Directory unverändert bleibt. Die rollenbasierte Zugriffskontrolle delegiert Zugriffsrechte anhand von Verzeichnis- oder Entra-ID-Identitäten, die forstübergreifende Sichtbarkeit bündelt DNS- und DHCP-Daten aus mehreren Forests in einer Ansicht, und die vollständige Protokollierung deckt sowohl pipelinegesteuerte als auch manuelle Änderungen ab. Es muss nichts migriert werden, damit die API zur Standardarbeitsweise wird.
With Micetro, integrate, orchestrate, and automate your current DNS, DHCP, and IPAM network infrastructure via a single web interface.
5 min·Page
Micetro anzeigen →
· 08 — Weiterführende Pfade
Welcher Weg in die DDI-Automatisierung passt heute zu Ihrer Pipeline?
Drei Wege decken die meisten Situationen ab, je nachdem, wie viel der Infrastruktur bereits programmierbar ist und wie viele manuelle Änderungen das Team noch bewältigen muss. Jeder Weg baut auf derselben API-Oberfläche auf, sodass ein kleiner Einstieg später keinen Mehraufwand verursacht.
PATH 01
Noch keine Automatisierung vorhanden und keine Risikobereitschaft
Testen Sie die API zunächst in einer Sandbox
Nutzen Sie die interaktive Swagger-Dokumentation, um Datensätze, Bereiche und Gültigkeitsbereiche manuell für echte Endpunkte zu erstellen – unter Verwendung desselben Kontos, das auch für die Automatisierung verwendet wird. Überprüfen Sie das Objektmodell und die Antwortform und nutzen Sie diese Aufrufe anschließend als Grundlage für versionierte Aufgaben. Nichts wird unbeaufsichtigt ausgeführt, bevor es nicht bereits manuell getestet wurde.
Builds sind bereits codegesteuert, mit Ausnahme von DNS und IP-Zuweisung
Verlagern Sie Adress- und Datensatzschritte in Ansible und Git
Richten Sie einen Linux-Kontrollrechner ein, installieren Sie die Micetro-Sammlung und führen Sie die Bestandserfassung über das API-Plugin statt über eine statische Hosts-Datei durch. Beginnen Sie mit einer einzelnen IPAM-Aktion, wie z. B. der Zuweisung einer Adresse, committen Sie das Playbook, damit die Änderung einen Diff und einen Prüfer erhält, und bauen Sie darauf auf.
Microsoft-abhängige Infrastruktur, kleines Team, kein Migrationsbudget
Microsoft DNS und DHCP überlagern, um eine einheitliche Programmieroberfläche zu schaffen
Führen Sie vorhandene Microsoft-DNS-, DHCP- sowie Standort- und Subnetzdaten unter einer Verwaltungsschnittstelle und API zusammen, ohne die Server zu ersetzen. Rollen mit minimalen Berechtigungen, ein einheitliches Auditprotokoll und Rollback gelten dann sowohl für automatisierte als auch für manuelle Änderungen.“,“_paths_2_description“:“f Führen Sie vorhandene Microsoft-DNS-, DHCP- sowie Standort- und Subnetzdaten unter einer Verwaltungsschnittstelle und API zusammen, ohne die Server zu ersetzen. Rollen mit minimalen Berechtigungen, ein einheitliches Auditprotokoll und Rollback gelten dann sowohl für automatisierte als auch für manuelle Änderungen.“
Häufige Fragen von Teams, die DNS, DHCP und IPAM unter Versionskontrolle stellen.
Dies wird nicht empfohlen. Ein Linux-Steuerungsrechner ist die praktische Grundvoraussetzung, da die Ausführung von Ansible unter Windows über das Linux-Subsystem umständlich einzurichten und zu warten ist. Überprüfen Sie die aktuell unterstützten Ansible- und Python-Versionen in der Produktdokumentation, da sich die Mindestanforderungen mit jeder neuen Collection-Version ändern.
Nein. Die Automatisierung über eine DDI-API funktioniert anders: Anstatt eine Inventarliste der verwalteten Knoten zu erstellen, verwendet Ansible das Inventar-Plugin aus der Micetro-Sammlung, das über die Datei „ansible.cfg“ und eine Inventardatei konfiguriert wird, die die Micetro-API-URL und die Anmeldedaten enthält, sodass der Adressraum selbst die Quelle des Inventars ist.
Führen Sie niemals eine feste Codierung durch. Verwenden Sie sitzungsbasierte Bearer-Token für die Automatisierung, speichern Sie diese in Umgebungsvariablen oder einem Secret-Tresor, sorgen Sie für eine kurze Lebensdauer und regelmäßige Rotation der Token und weisen Sie API-Konten Rollen mit minimalen Berechtigungen zu. Authentifizierungsversuche sollten über den Ereignisverlauf protokolliert werden.
Überprüfung vor der Änderung und ein Weg zur Rücknahme. Das Repository enthält die vorgeschlagene Änderung, den Diff, den Genehmiger und die vorherige Version. Der Ereignisverlauf der Plattform enthält das, was tatsächlich umgesetzt wurde. Zusammen zeigen sie Absicht und Ergebnis, und jede Abweichung zwischen beiden weist auf eine Änderung hin, die außerhalb der Pipeline vorgenommen wurde.
Ja. Über die Endpunkte für den Ereignisverlauf von Micetro kann ein Team jede an einer Ressource vorgenommene Änderung abfragen und Benutzeraktionen im Zeitverlauf nachverfolgen. Benutzerdefinierte Eigenschaftsdefinitionen können Metadaten wie Eigentümer, Umgebung und Kostenstelle hinzufügen, sodass automatisierte Änderungen den Kontext der Zuständigkeit enthalten.
Ja. Micetro verbindet sich agentenlos als Orchestrierungs-Overlay mit bestehenden Microsoft-DNS- und DHCP-Servern sowie mit Active Directory-Standorten und -Subnetzen und stellt Zonen, Einträge, Bereiche und Leases über eine einzige Schnittstelle und eine einzige REST-API bereit. Die Microsoft-Dienste laufen unverändert weiter, und Active Directory bleibt unverändert.
Haben Sie noch Fragen?
Erhalten Sie konkrete Antworten von einem BlueCat-Mitarbeiter.
We’re using cookies on this website to improve your experience. Cookies help us learn how you interact with our website and remember you when you come back so we can tailor it to your interests.
To learn more about cookies and how we use them, read our cookie notice.
Some cookies are essential, while others help us to improve your experience by giving us insight into how you are using our website. You may adjust your preferences for non-essential cookies below.
To learn more about cookies and how we use them, read our cookie notice. You can also review our privacy policy for more details on the personal data we collect, use, hold, and disclose when you visit our website or use our products and services.
Functional cookies
Functional cookies are essential cookies that allow us to remember choices or changes you have made (such as to language settings or your choices regarding the use of cookies). These cookies cannot be turned off since they are essential for the operation of our Websites.
Analytics cookies
Analytics cookies are non-essential cookies that collect information on how visitors use our Websites. We use this information with your consent to measure the number of visitors to our Websites, determine whether specific content or communication has been viewed, and to help us improve our Websites and communication. These cookies can be turned off.
Personalisation Storage
Personalisation cookies are non-essential cookies that collect information when you fill out a form on this website. We only use this information with your consent to pre-fill other forms on the site. These cookies can be turned off.
Marketing cookies
Marketing cookies are cookies that are placed by third parties to collect information about your visits and actions on our Websites so that they or we can deliver ads to you later, such as when you are on certain third-party sites or platforms. These cookies may be used by those third parties to build a profile of your interests and show you relevant ads on other websites. These cookies also enable visitors to our Websites to share content on social networks and to enable and evaluate interactions with our communication and social media tools. These cookies can be turned off.