Die Kostenberechnung stützt sich auf drei Zahlen: Was die Lizenzierungsmetrik erfasst, wie hoch die Kosten für die nächste Geräteerneuerung und die Verlängerung des Supports sind und wie viele Mitarbeiterwochen die Umstellung in Anspruch nimmt. BlueCat Micetro wird über die bereits laufenden DNS- und DHCP-Dienste gelegt, sodass diese drei Kostenpositionen sinken, anstatt sich zu wiederholen.
· 01 — WAS DIE LIZENZIERUNGSMETRIK TATSÄCHLICH ERFASST
Warum kostet die Verlängerung einer appliancebasierten DDI-Lösung mehr als das Netzwerk, das sie verwaltet?
Da die Lizenzierungsmetrik in der Regel den Adressraum und nicht die aktive Adressnutzung erfasst.
Viele IPAM-Produkte berechnen die Kosten pro IP-Adresse, ohne den Teams dabei zu helfen, aktive Adressen von veralteten, doppelten oder unberechtigten Adressen zu unterscheiden, sodass stillgelegter Adressbereich immer wieder auf der Rechnung erscheint.
Die erste Zeile jeder Kostenberechnung ist die tatsächliche IP-Anzahl. Unerlaubte Adressen außerhalb eines untergeordneten Subnetzes, Bereiche, die zuletzt mit „Nie“ angezeigt wurden, und dieselben Geräte, die in zwei überlappenden Adressräumen definiert sind, treiben die in Rechnung gestellte Anzahl in die Höhe. Überlappende Adressräume sind der schnellste Weg, dieselbe Hardware doppelt zu zählen.
Unnötige Dienste treiben die Zahlen weiter in die Höhe. Wenn DHCPv6 nicht genutzt wird, führt eine fortgesetzte Verwaltung dazu, dass Adressen aufgrund einer Reservierung, die niemand benötigt, als vergeben gezählt werden. Ein IP-Abgleichsbericht, zugehörige DNS-Daten, Zeitstempel der Erkennung und der Objektverlauf liefern einem Team genügend Nachweise, um die Zahlen vor Unterzeichnung des Angebots abzugleichen.
Many IPAM solutions will charge by IP address, but what they won’t do is help you understand whether you’re actually using all your IPs. We…
4 min·Blog
Weiterlesen →
· 02 — DIE HARDWARE- UND PATCHING-LINIE
Wie wirkt sich der Aktualisierungs- und Patching-Zyklus der Appliance tatsächlich auf die Gesamtbetriebskosten von DDI aus?
Die wiederkehrenden Kosten sind eine Wartungslast: OS-Patches, CVE-Tests, Konfigurationsabweichungen zwischen Servern und erfahrene Ingenieure, die ihre Wochen mit Wartungsaufgaben statt mit Projekten verbringen.
Diese Anforderung gilt unabhängig davon, ob es sich bei den zugrunde liegenden DNS- und DHCP-Komponenten um eine Hersteller-Appliance oder um selbstverwaltetes BIND und ISC DHCP unter Linux handelt.
Seit Jahren sind BIND DNS und ISC DHCP unter Linux die zuverlässigen Arbeitspferde des Netzwerks. Die Kosten zeigen sich jedoch an anderer Stelle: im endlosen Patch-Kreislauf, in inkonsistenten Konfigurationen, die die Fehlerbehebung verlangsamen, in komplexer Notfallwiederherstellung und in separaten Verwaltungsschnittstellen für jede Plattform im Bestand.
Eine schlüsselfertige Appliance verändert die Verteilung dieser Aufgaben. Micetro DNS/DHCP-Server-Appliances werden mit vorintegrierten, gehärteten Versionen von BIND und ISC DHCP ausgeliefert, und BlueCat verwaltet die Updates für das Appliance-Betriebssystem, BIND und ISC DHCP. Standorte können schrittweise umgestellt werden, wobei einige weiterhin BIND nutzen, während andere bereits umgestellt sind – alles in einer einzigen Service-Management-Ansicht sichtbar.
Tired of patching and manually configuring BIND DNS and ISC DHCP? Discover how Micetro MDDS appliances can replace them for modern DDI.
5 min·Blog
Weiterlesen →
· 03 — DIE STAFF-WEEKS-LINIE
Wie viele Mitarbeiterwochen nimmt die manuelle DDI-Arbeit in Anspruch, bevor eine Migration beginnt?
Gemessen an den befragten Nutzern belief sich der manuelle DDI-Aufwand auf etwa 318 DNS-Eintragsaktualisierungen, 178 IP-Bereitstellungsaufgaben und 62 Fehlerbehebungsvorfälle pro Monat, was mehr als 4.000 Minuten manuellem Aufwand entspricht.
Durch diese Automatisierung konnten jährlich 1.040 Stunden und ein Wert von 123.700 US-Dollar eingespart werden.“
Die Einsparungen lassen sich klar aufschlüsseln. Vier gewonnene Stunden pro Person und Woche in einem fünfköpfigen Team ergeben jährlich 1.040 Stunden, was bei einem Mediangehalt eines Netzwerkarchitekten einem Arbeitswert von etwa 84.500 US-Dollar entspricht, zuzüglich 39.200 US-Dollar durch die geringere Abhängigkeit von externen DDI-Management-Anbietern.
Die Betriebskennzahlen entwickelten sich parallel zu den Kostenkennzahlen: 75 % meldeten weniger DNS-Bereitstellungsfehler, 75 % weniger IP-Konflikte und eine um 65 % schnellere Bereitstellung. 65 % sahen den Nutzen bereits innerhalb von zwei Wochen, und 95 % gaben an, die Installation sei unkompliziert gewesen, was die Umstellungsschwelle im Business Case gering hält.
123.000 $jährlichen ROI
123.000 $ jährlichen ROI
Die befragten Unternehmen gaben an, jährlich durchschnittlich 84.500 US-Dollar an eingesparten Personalkosten und 39.200 US-Dollar an reduzierten Ausgaben für externe DDI-Anbieter zu erzielen.
Learn how BlueCat Micetro enables DDI orchestration across DNS, DHCP, and IPAM to reduce manual work and deliver $120K+ in ROI.
3 min·Blog
Weiterlesen →
· 04 — DIE ANNAHME EINES „RIP-AND-REPLACE“-ANSATZES
Ist es die kostengünstigere Option, die bestehende Lösung komplett zu entfernen und die gesamte Infrastruktur zu ersetzen?
Nein. Ein „Rip-and-Replace“-Ansatz schreibt noch funktionierende Infrastruktur ab und birgt Migrationsrisiken, die im Angebot nie auftauchen.
Der kostengünstigere Weg besteht darin, nur das zu verschieben, was verschoben werden muss – in geprüften, reversiblen Schritten – und die funktionierenden Dienste unverändert zu lassen.
Der Grund, warum der Migrationsaufwand in den meisten Kostenberechnungen vage bleibt, ist, dass er in der Vergangenheit manuell durchgeführt wurde: tagelange Exporte, benutzerdefinierte Skripte und eine Umstellung spät in der Nacht, bei der man erst feststellt, was nicht mehr funktioniert, wenn der Dienst ausfällt. Das ist der Migrationsaufwand, und er ist der Grund, warum Teams die Kosten für den Austausch der gesamten Infrastruktur berechnen oder sich entscheiden, gar nicht umzuziehen.
Micetro beseitigt sie. Zonen und Bereiche lassen sich direkt zwischen Microsoft, BIND, Kea, Cisco IOS, Azure DNS, AWS Route 53 und Micetro DNS/DHCP-Servern innerhalb der Benutzeroberfläche verschieben – ganz ohne CSV-Exporte oder Glue-Code. Eine Vorabprüfung sucht nach Konflikten und fehlenden Abhängigkeiten, bevor etwas verschoben wird, und stoppt den Vorgang mit einer Korrektur, falls solche gefunden werden. Jede Migration ist eine reversible Transaktion mit Rollback per Mausklick, und Konfigurationen können sogar von Servern wiederhergestellt werden, die bereits offline oder außer Betrieb sind. Die assistentengestützte Migration mit integrierter Validierung reduziert den Aufwand im Vergleich zu manuellen Prozessen um schätzungsweise 60 bis 80 %.
Automate cross-platform DNS and DHCP migration with Micetro to reduce risk, eliminate manual effort, and modernize infrastructure faster.
4 min·Blog
Weiterlesen →
Sprechen Sie mit einem BlueCat-Experten darüber, wie sich dieses Muster in Ihrer Umgebung zeigt – einschließlich der Frage, was Ihre aktuelle Lizenzierungsmetrik tatsächlich erfasst und welche Kosten der nächste Aktualisierungszyklus mit sich bringt.
Worauf sollten Teams bei einer Overlay-Management-Ebene achten, die eine bestehende, auf Appliances basierende DDI-Lösung ersetzt?
Sechs Voraussetzungen: ein unterbrechungsfreies Overlay, das bestehende DNS- und DHCP-Systeme ohne Neugestaltung der Architektur verwaltet, Abdeckung aller bereits im Bestand befindlichen Plattformen,
eine einheitliche Schnittstelle und API, die Konsolidierung von Agenten, Zugriffskontrolle auf Objektebene sowie eine Berichterstellung, die Audits und die Kapazitätsplanung unterstützt.
Jedes Kriterium ist das Gegenteil eines oben festgelegten Kostentreibers. Kein umfassendes Upgrade, da die für die Migration benötigten Mitarbeiterwochen die Umstellungskosten dominieren. Unterstützung für Microsoft DNS, ISC BIND, ISC DHCP, Kea DHCP, AWS Route 53, Azure DNS und Cisco Meraki, da die Kosten für parallele Tools pro Plattform die bisherigen Rechnungen in die Höhe getrieben haben.
Der Rest sichert die Verfügbarkeit und die Audit-Konformität. Ein einziger Proxy-Agent anstelle mehrerer Agenten auf Microsoft-DNS- und DHCP-Servern reduziert den Installations- und Wartungsaufwand. Berechtigungen auf Objektebene für DHCP-Bereiche und DNS-Zonen schränken Änderungen ein, die sich auf die Verfügbarkeit auswirken, Single Sign-On und Multi-Faktor-Authentifizierung erfüllen interne Sicherheitsanforderungen, und workflowgesteuerte DNS-Änderungswarteschlangen schaffen den von Auditoren geforderten Änderungsverlauf.
BlueCat Micetro is an easy, intuitive DDI orchestration solution that overlays your existing DNS, DHCP, and IPAM services to provide centralized visibility…
4 min·Blog
Weiterlesen →
· 06 — DER ÜBERGANG SELBST
Wie wird der Umfang einer DDI-Umstellung festgelegt, damit die Migrationskosten vorhersehbar bleiben?
Durch die Verwendung vordefinierter Implementierungspakete mit festem Umfang, definierten Go-Live-Ereignissen und festgelegten Zeitplänen anstelle einer offenen, maßgeschneiderten Umfangsfestlegung.
Dadurch bleibt die Umstellungssumme in einer Kostenberechnung eine konkrete Zahl statt einer Schätzung.“
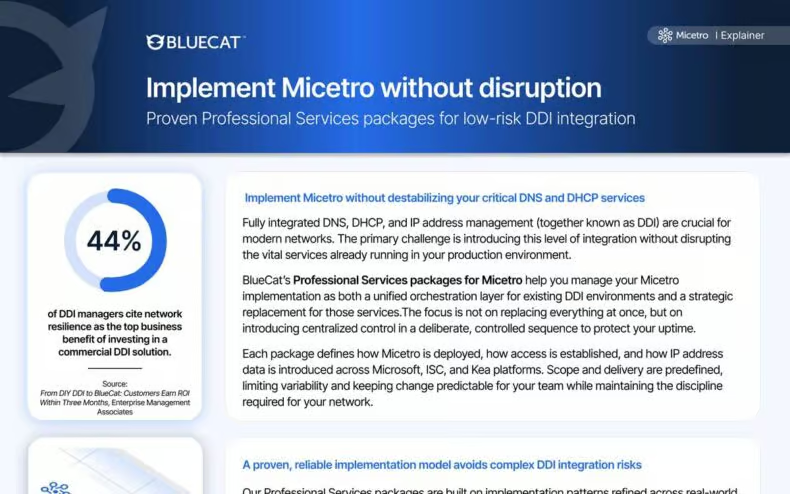
„Die Professional-Services-Pakete von BlueCat bewältigen die Herausforderung, eine zentralisierte DDI-Kontrolle einzuführen, ohne bestehende Produktions-DNS- und DHCP-Dienste zu stören.“ Jedes Paket legt fest, welche Ebene verwaltet wird, wie der Zugriff eingerichtet wird und wie IP-Adressdaten über Microsoft-, ISC- und Kea-Plattformen hinweg bereitgestellt werden.
Die Pakete basieren auf Mustern, die in realen Bereitstellungen verfeinert wurden – unter Berücksichtigung beobachteter Plattformkombinationen, Serviceanzahlen und Rollout-Abfolgen. Die Dimensionierung der Services kann direkt an die Umgebung angepasst werden, ohne dass es zu Verzögerungen durch eine individuelle Festlegung des Umfangs kommt. „Teams können eine schrittweise, kontrollierte Implementierung erwarten, die die Stabilität von DNS und DHCP gewährleistet, während Micetro die Verantwortung für die Orchestrierung übernimmt.“
44 %der DDI-Manager
44 % der DDI-Manager
Forty-four percent der DDI-Manager cite network resilience as the top business benefit of investing in a commercial DDI solution.
BlueCat’s predefined Professional Services packages for Micetro enable low-risk DDI integration by introducing centralized control in a deliberate, staged…
2 min·Blog
Weiterlesen →
· 07 — DIE PAYBACK-GESCHICHTE
Wie sieht der tatsächliche Nutzen aus, sobald sich die Managementebene ändert?
In einem globalen Technologieunternehmen konnten durch die Umstellung von DNS und DHCP auf standardisierte Windows Server und den Import von IPAM aus einem selbst entwickelten System in Micetro 80 % der Mitarbeiter, die zuvor für das DDI-Management zuständig waren, anderweitig eingesetzt werden.
Ein automatisierter Genehmigungs-Workflow reduzierte die Anzahl der DNS-Änderungstickets dann von etwa 500 pro Monat auf null.
Vor der Umstellung erforderte eine große Anzahl ineffizienter Unix-DNS- und DHCP-Server einen hohen Verwaltungsaufwand für Patches und die tägliche Eintragsverwaltung, und jede Änderung wurde zentral von einem großen Team vorgenommen, das nach detaillierten SLAs arbeitete. Das Abrufen von DNS-, DHCP- und IP-Adressdaten für die Geschäftsbereiche war langsam und musste manuell erfolgen.
Micetro wird für dieses Muster empfohlen: ein Overlay für lokale und Edge-Umgebungen mit Microsoft-, BIND- und Kea-Systemen, bei denen das Ziel darin besteht, die bestehende Verwaltungsebene und Hardware des bisherigen Anbieters außer Betrieb zu nehmen, nicht jedoch die Dienste. Die API ermöglichte den Geschäftsbereichen Echtzeitzugriff auf DNS-, DHCP- und IP-Adressinformationen für Abteilungsanwendungen, und der Kunde berichtete von besseren Service-Levels, verbesserter Verfügbarkeit und Sicherheit sowie erheblichen Kosteneinsparungen.
80 %des DDI-Personals, das versetzt wurde
80 % des DDI-Personals, das versetzt wurde
Durch die Standardisierung von DNS und DHCP sowie die Verlagerung von IPAM in Micetro wurde der Großteil des Teams, das zuvor für das DDI-Management zuständig war, für andere Aufgaben freigestellt.
BlueCat Micetro's automated approval workflow lets employees request DNS changes and administrators approve or deny them, cutting service desk change…
2 min·Blog
Weiterlesen →
· 08 — Wege in die Zukunft
Welcher Weg ist der richtige für ein Team, das vor einer DDI-Verlängerung oder -Aktualisierung steht?
Der Weg hängt davon ab, wie nah die Verlängerung bevorsteht und wie groß der Hardware-Anteil des bisherigen Anbieters ist. Drei Abläufe decken die meisten Umgebungen ab, und der erste sollte unabhängig von der letztendlichen Entscheidung durchgeführt werden.
PATH 01
Angebot zur Vertragsverlängerung oder Nachberechnung wird in den nächsten zwei Quartalen eintreffen
Die Stückzahl vor dem Angebot abstimmen
Prüfen Sie Stammcontainer, überlappende Adressräume, die DHCPv6-Nutzung und Daten zum letzten Erkennen, um festzustellen, was tatsächlich genutzt wird. Stellen Sie Korrelationen mit DNS-Einträgen, Erkennungsdaten und einem IP-Abgleichbericht her, bevor Sie einen Wert pro IP akzeptieren. Dies verändert die Verhandlungsbasis und die Ausgangsbasis für jeden Vergleich.
Funktionsfähige Microsoft-, BIND-, Kea- oder Cloud-DNS- und DHCP-Dienste unterhalb eines kostenpflichtigen etablierten Anbieters
Die Dienste überlagern, die Verwaltungsebene abschaffen
Führen Sie ein unterbrechungsfreies Overlay ein, das die bereits laufenden Systeme verwaltet, und nehmen Sie anschließend die Konsole und Hardware des bisherigen Anbieters außer Betrieb. Implementierungspakete mit festem Umfang sorgen für eine kostengerechte und schrittweise Umstellung. Bestehende Dienste bleiben bestehen oder werden schrittweise migriert.
Fällige Aktualisierung der Appliance oder selbstverwaltete BIND- und ISC-DHCP-Systeme, die Zeit der leitenden Ingenieure in Anspruch nehmen
Ersetzen Sie die Hardware-Reihe durch schlüsselfertige Appliances
Verlagern Sie DNS und DHCP auf schlüsselfertige Appliances mit vorintegriertem, gehärtetem BIND und ISC DHCP, sodass das Patchen von Betriebssystemen und Diensten keine lokale Arbeitslast mehr darstellt. Führen Sie die Umstellung Standort für Standort durch, wobei einige Standorte weiterhin BIND nutzen, während andere umgestellt werden – und verwalten Sie alles in einer einzigen Ansicht.
Service Desk, der ein hohes Volumen an routinemäßigen DNS-Änderungstickets bewältigt
Automatisieren Sie zunächst die Änderungswarteschlange
Richten Sie für DNS-Änderungen einen Antrags- und Genehmigungs-Workflow ein, sodass Antragsteller Anträge einreichen und Administratoren diese genehmigen, wobei die zentrale Kontrolle gewahrt bleibt. In einem globalen Technologieunternehmen konnten dadurch monatlich rund 500 Tickets vollständig vermieden und der Großteil der Mitarbeiter, die zuvor für das DDI-Management zuständig waren, entlastet werden.
Fragen, die aufkommen, wenn aus einer DDI-Verlängerung eine Entscheidung für einen Ersatz wird.
Die für die ITIL-Konformität entscheidenden Funktionen sind die Workflow-gesteuerte Änderungskontrolle, die fein abgestufte, rollenbasierte Zugriffskontrolle sowie das Berichtswesen mit Historie. Eine DNS-Änderungswarteschlange mit Anträgen und Genehmigungen gibt dem Änderungsmanagement einen definierten Ablauf vor, und Berechtigungen auf Objektebene für DNS-Zonen und DHCP-Bereiche verhindern unbefugte Änderungen. Ein umfassender Objektverlauf und Abgleichberichte liefern die Nachweise für das Audit und das Problemmanagement.
DDI verwaltet den Adress- und Identitätskontext, auf dem Zugriffskontrollentscheidungen beruhen; daher geht es bei der Integration vor allem darum, DHCP- und IPAM-Daten zuverlässig bereitzustellen. Eine zentralisierte Ebene mit einer API kann Policy-Systemen in Echtzeit Informationen zu Leases, Bereichen und Adresszuweisungen bereitstellen, auch über Cisco Meraki SD-WAN-Umgebungen hinweg. Ohne diese Zentralisierung befinden sich dieselben Daten in plattformspezifischen Silos und müssen manuell zusammengetragen werden.
Flow-Datensätze identifizieren Adressen; DDI erklärt, um welche Adressen es sich dabei handelt. Durch die Verknüpfung dieser Informationen wird aus einer IP-Adresse in einem Flussprotokoll ein benannter Host, ein Subnetz-Inhaber und ein Leasingverlauf, was die Fehlerbehebung erheblich verkürzt. Eine einheitliche DDI-Ansicht über lokale und Cloud-Dienste hinweg macht diese Korrelation erst möglich, da fragmentierte Tools eine Adresse nicht konsistent auflösen können.“
Die Verwaltung von DNS-Einträgen, DHCP-Bereichen und IP-Bereichen über eine einzige API, wie es Micetro tut, ermöglicht es, die Bereitstellung per Skript zu automatisieren und zeitlich zu planen, anstatt sie manuell durchzuführen, und Bereinigungsskripte können nach einem Zeitplan ausgeführt werden, um sicherzustellen, dass die Einträge der tatsächlichen Situation entsprechen.
Nein. Eine übergeordnete Verwaltungsebene wie Micetro verwaltet bestehende DNS- und DHCP-Dienste vor Ort, darunter Microsoft DNS, ISC BIND, ISC DHCP, Kea DHCP, AWS Route 53, Azure DNS und Cisco Meraki.
In der befragten Gruppe von Micetro-Anwendern erzielten 65 % bereits in weniger als zwei Wochen einen Mehrwert, und 95 % gaben an, die Installation sei unkompliziert gewesen. Micetro lässt sich in weniger als einer Stunde auf einer virtuellen Maschine, in der Cloud oder auf Bare-Metal-Systemen installieren, weshalb sich die Investition schnell amortisiert.
Haben Sie noch Fragen?
Erhalten Sie konkrete Antworten von einem BlueCat-Mitarbeiter.
We’re using cookies on this website to improve your experience. Cookies help us learn how you interact with our website and remember you when you come back so we can tailor it to your interests.
To learn more about cookies and how we use them, read our cookie notice.
Some cookies are essential, while others help us to improve your experience by giving us insight into how you are using our website. You may adjust your preferences for non-essential cookies below.
To learn more about cookies and how we use them, read our cookie notice. You can also review our privacy policy for more details on the personal data we collect, use, hold, and disclose when you visit our website or use our products and services.
Functional cookies
Functional cookies are essential cookies that allow us to remember choices or changes you have made (such as to language settings or your choices regarding the use of cookies). These cookies cannot be turned off since they are essential for the operation of our Websites.
Analytics cookies
Analytics cookies are non-essential cookies that collect information on how visitors use our Websites. We use this information with your consent to measure the number of visitors to our Websites, determine whether specific content or communication has been viewed, and to help us improve our Websites and communication. These cookies can be turned off.
Personalisation Storage
Personalisation cookies are non-essential cookies that collect information when you fill out a form on this website. We only use this information with your consent to pre-fill other forms on the site. These cookies can be turned off.
Marketing cookies
Marketing cookies are cookies that are placed by third parties to collect information about your visits and actions on our Websites so that they or we can deliver ads to you later, such as when you are on certain third-party sites or platforms. These cookies may be used by those third parties to build a profile of your interests and show you relevant ads on other websites. These cookies also enable visitors to our Websites to share content on social networks and to enable and evaluate interactions with our communication and social media tools. These cookies can be turned off.