Wenn mehrere Teams denselben IP-Bereich über separate Tools und Konsolen ändern, kommt es zu Konflikten und blinden Flecken. Geregelte Workflows beheben dies durch bereichsbezogene Genehmigungen und einen lückenlosen Prüfpfad, und Micetro stellt diese als zusätzliche Ebene über den bereits laufenden DNS- und DHCP-Servern bereit.
· 01 — Warum integrierte DNS- und DHCP-Konsolen nicht mehr ausreichen
Warum reichen integrierte DNS- und DHCP-Konsolen für die Governance nicht aus?
Integrierte Konsolen übernehmen zwar die Grundfunktionen, bieten jedoch selten eine robuste Protokollierung, eine einheitliche Oberfläche für alle Server oder eine rollenbasierte Zugriffskontrolle, die detailliert genug ist, um die Zugriffsrechte jedes Einzelnen einzuschränken.
Mit zunehmender Größe der Infrastruktur verwandeln diese Lücken die routinemäßige Verwaltung in ein Risiko.
Dem Internationalen Währungsfonds reichten seine Standard-Server-Tools nicht mehr aus, nachdem er jahrelang DNS und DHCP darauf betrieben hatte. Das Team wünschte sich robuste Audit-Funktionen, eine einheitliche Schnittstelle für alle Server, granulare, rollenbasierte Zugriffsrechte und eine einfachere Verwaltung von DHCP mit geteiltem Bereich.
Die Lösung erforderte keinen Austausch von Hardware. Eine Verwaltungsebene, die über den bestehenden DNS- und DHCP-Servern sowie den Verzeichnis-Controllern angesiedelt war, bot eine einheitliche logische Ansicht des IP-Adressraums und protokollierte jede Änderung chronologisch in Echtzeit, um die gesetzlichen Anforderungen zu erfüllen.
Discover how the International Monetary Fund boosted infrastructure stability and simplified DNS and DHCP operations using Micetro’s centralized…
4 min·Blog
Weiterlesen →
· 02 — Wie einheitliche Tools Aufschluss darüber geben, wer an jedem Standort was und warum geändert hat
Wie kann ein kleines IT-Team beantworten, wer an welchem Standort was geändert hat und warum?
Zuerst standardisieren, dann automatisch dokumentieren.
Eine einheitliche Infrastruktur trägt dazu bei, einmalige Probleme an einzelnen Standorten zu reduzieren, und dank der integrierten Dokumentation bleiben die Verantwortlichen und Gründe für jede Änderung nicht nur im Kopf einer einzelnen Person.
Die Farmington Municipal Schools betreiben 18 Schulen und mehr als 12.000 Geräte mit einem Team aus etwa zehn Spezialisten und zwei Leitern. Die Verantwortlichen haben alle Netzwerke unter einem Dach vereint, damit keine seltsamen, einmaligen Probleme an einzelnen Standorten auftreten und jede Änderung zurückverfolgt werden kann, wer sie vorgenommen hat und warum.
Die Dokumentation ist in der Regel das Erste, was an einem hektischen Tag vernachlässigt wird, sodass wichtige Details undokumentiert bleiben. Eine integrierte, automatisierte Dokumentation sorgt dafür, dass Informationen im Kontext bleiben, sodass Techniker, die entweder mit der Befehlszeile oder einer Weboberfläche vertraut sind, Änderungen vornehmen und Fehler beheben können.
12.000verwaltete Geräte
12.000 verwaltete Geräte
A team of about ten specialists keeps more than 12.000 devices running across 18 schools.
Farmington Municipal Schools (FMS), based in Farmington, New Mexico, are a kindergarten-12th grade (K-12) school system with 18 schools within the district.…
5 min·Blog
Weiterlesen →
· 03 — So delegieren Sie DHCP- und IP-Berechtigungen über verteilte Niederlassungen hinweg
Wie sollten DHCP- und IP-Adressberechtigungen über die verschiedenen Standorte hinweg delegiert werden?
Delegieren Sie nach Standort. Der Architekt jedes Standorts sollte Änderungen nur an den von ihm verwalteten Standorten vornehmen können, wobei jede Änderung nachverfolgt wird, anstatt einen einzigen, grob definierten Berechtigungsumfang für das gesamte Netzwerk zu vergeben.
Viele Unternehmen betreiben eine verteilte DHCP-Architektur, bei der SD-WAN-Geräte in den Niederlassungen unter einem zentralen Controller als lokale DHCP-Server fungieren. Dadurch bleibt der Betrieb in den Niederlassungen auch dann aufrechterhalten, wenn die Verbindung zum Rechenzentrum unterbrochen ist. Mit zunehmender Größe des Netzwerks wird es jedoch immer schwieriger, die IP-Zuweisungen und -Leases standortübergreifend nachzuverfolgen.
Die integrierten Zugriffskontrollen auf SD-WAN-Geräten sind hilfreich, für komplexe Organisationen jedoch oft zu grobmaschig. Detaillierte Rollen, bei denen der IT-Architekt jedes Standorts nur die ihm zugewiesenen Standorte ändern kann und jede Änderung einen Prüfpfad hinterlässt, reduzieren unbefugte Änderungen und ermöglichen es den Teams, zusammenzuarbeiten, ohne sich gegenseitig zu stören.
Learn how BlueCat Micetro 11.1 can help you overcome the limitations of Cisco Meraki SD-WAN devices to manage your distributed DHCP architecture.
6 min·Blog
Weiterlesen →
· 04 — Warum fragmentierte DDI-Tools zu einer inkonsistenten Änderungssteuerung führen
Warum erschweren fragmentierte DDI-Tools eine einheitliche Änderungssteuerung so sehr?
Jede Plattform hat ihr eigenes API-Modell, ihre eigene Verwaltungsoberfläche und ihre eigenen Besonderheiten, sodass dieselbe Richtlinie für jede Plattform neu erstellt werden muss.
Diese Fragmentierung erschwert die Integration, verlangsamt die Automatisierung und macht jede Änderung riskanter.
Die meisten Unternehmen verwalten DNS, DHCP und IP-Adressen über ein Flickwerk aus lokalen Servern, Open-Source-Diensten und Cloud-Anbietern hinweg. Teams müssen sich dabei mit anbieterspezifischen Skripten, SDKs und Authentifizierungsmethoden herumschlagen, und durch die manuelle Konfiguration an jeder Schnittstelle schleichen sich Fehler ein.
Eine einzige Steuerungsebene ändert dies. Wenn jede Plattform über eine einheitliche API erreichbar ist, die dieselbe Orchestrierungs-Engine wie die Weboberfläche steuert, können Sicherheits- und Compliance-Richtlinien überall auf die gleiche Weise durchgesetzt werden, und Teams können DDI als Code behandeln, ohne für jedes Backend eine andere Schnittstelle erlernen zu müssen.
· 05 — Was ein geregelter, auditfähiger Änderungsworkflow enthalten muss
Worauf sollten Teams bei einer Plattform für geregelte, auditfähige IPAM-Workflows achten?
Die zentrale Anforderung ist ein formeller Antragslebenszyklus, in dem Änderungen vorgeschlagen, von einer für diese Zone zuständigen Person genehmigt, terminiert, ausgeführt und protokolliert werden.
Jedes der folgenden Kriterien behebt einen Fehler, der weiter oben auf dieser Seite beschrieben wurde.
Vermeiden Sie Ad-hoc-Prozesse, da direkte Bearbeitungen, manuelle Tickets und die Weitergabe per E-Mail zu Fehlern, Ausfällen und Compliance-Lücken führen. Verlangen Sie daher, dass Benutzer Änderungen an Einträgen oder Zonen vorschlagen, anstatt sie direkt vorzunehmen, dass Genehmiger nur bei Zonen tätig werden, die sie bearbeiten dürfen, und dass Änderungen sofort oder zu einem geplanten Zeitpunkt ausgeführt werden.
Es muss ein Prüfpfad vorhanden sein, der die Anforderungs-ID, den Benutzer, Zeitstempel, Kommentare und das Ergebnis erfasst, mit klaren Statusangaben von „ausstehend“ bis „angewendet“, „abgelehnt“ oder „fehlgeschlagen“. Es muss sichergestellt sein, dass Adressen während einer offenen Anfrage als „ausstehend“ markiert werden, damit nicht zwei Teams Anspruch darauf erheben können, und dass Automatisierungs- und Servicemanagement-Tools Änderungen über dieselben Genehmigungsverfahren einreichen.
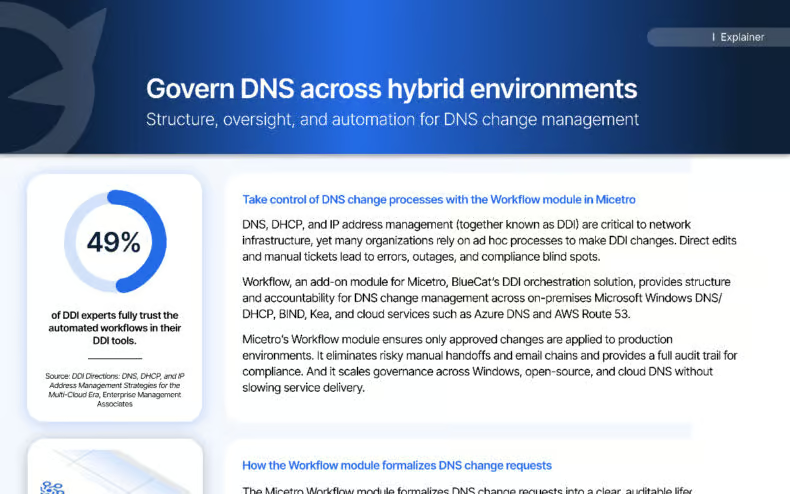
49 %vollständig auf Automatisierung zu vertrauen
49 % vollständig auf Automatisierung zu vertrauen
Knapp die Hälfte der DDI-Experten vertraut voll und ganz auf die automatisierten Workflows in ihren DDI-Tools.
Micetro’s Workflow module brings structure, oversight, and automation to DNS change management across on-premises Microsoft Windows DNS/DHCP, BIND, Kea,…
2 min·Blog
Weiterlesen →
· 06 — Wie „Shared IPAM“ autonomen Teams hilft, Konflikte um den IP-Adressraum zu vermeiden
Wie verhindern große IT-Organisationen, dass autonome Teams sich um denselben IP-Bereich streiten?
Sie bieten jedem Team ein gemeinsames, mit dem DNS verknüpftes IPAM-System, das so detailliert ist, dass jede Gruppe arbeiten kann, ohne sich gegenseitig ins Gehege zu kommen.
Sobald ein Techniker überprüfen kann, ob eine IP-Adresse im DNS vorhanden ist und welcher Host sie besitzt, wird die Bereitstellung wesentlich zuverlässiger.
Bei HD Supply sind mehr als 15.000 Mitarbeiter an 600 Standorten in Nordamerika auf zwei Rechenzentren angewiesen, und mehrere autonome Infrastruktur-Teams reservierten jeweils Server-IPs mit ihren eigenen Open-Source- oder maßgeschneiderten Tools. Da keines dieser Tools mit dem DNS verknüpft war, konnte niemand feststellen, ob eine Adresse bereits vergeben war, und konkurrierende Zuweisungen bargen das Risiko, dass Nutzer von der Verbindung getrennt wurden.
HD Supply entschied sich für Micetro, wodurch seine IT-Teams die Möglichkeit erhielten, sich detailliert am IP-Management zu beteiligen, ohne sich gegenseitig ins Gehege zu kommen. Ingenieure suchen nun eine IP-Adresse, prüfen, ob sie im DNS vorhanden ist, und identifizieren den Host, während das Data-Com-Team einen zentralen DHCP-Bereich für Hunderte von Geräten veröffentlicht.
600Standorte
600 Standorte
HD Supply’s IP space serves more than 15,000 associates working from 600 North American Standorte and two data centers.
With Micetro, integrate, orchestrate, and automate your current DNS, DHCP, and IPAM network infrastructure via a single web interface.
5 min·Page
Micetro anzeigen →
· 07 — Weiterleitungen
Welcher Ansatz eignet sich am besten für die Steuerung von IP- und DNS- Änderungen in Ihrem Netzwerk?
Der richtige Ausgangspunkt hängt davon ab, wo die Kontrolle derzeit versagt – sei es in Konsolen, die keine Audits durchführen oder Berechtigungen delegieren können, in Zweigstellen, die sich ein einziges Berechtigungsmodell teilen, in Automatisierungsprozessen, die die Überprüfung überspringen, oder in Teams, die Adressen ohne gemeinsame Übersicht reservieren. Jeder der folgenden Ansätze geht von einer dieser Lücken aus.
PATH 01
Server-eigene Konsolen mit schwacher Protokollierung und groben Rollen
Verwalten Sie die Server, die Sie bereits betreiben
Fügen Sie eine Verwaltungsebene über bestehende DNS- und DHCP-Server hinzu, anstatt diese zu ersetzen, sodass Änderungen chronologisch protokolliert und nach Rollen delegiert werden. Standardisieren Sie Standorte und dokumentieren Sie Änderungen, damit jedes Teammitglied beantworten kann, wer was warum getan hat.
Verteilte Niederlassungen, die lokales DHCP betreiben
Delegieren nach Standort
Ordnen Sie Rollen Standorten zu, damit der Architekt jedes Standorts nur die von ihm verwalteten Elemente ändern kann und jede Änderung nachverfolgt wird. Führen Sie die Lease- und Zuweisungsdaten aller Niederlassungen in einer Ansicht zusammen, bevor Sie die Berechtigungen verschärfen.
Skripte, Infrastructure-as-Code oder Service-Management-Tools die Änderungen bereits automatisch übernehmen
Routenautomatisierung durch dieselben Genehmigungsverfahren
Erreichen Sie jede Plattform über eine einzige Steuerungsebene, sodass überall dieselbe Richtlinie gilt. Stellen Sie dann sicher, dass automatisierte Änderungen denselben Antrags-, Genehmigungs- und Prüfungszyklus durchlaufen wie manuelle Änderungen.
Autonome Teams, die IP-Adressen mit ihren eigenen Tools reservieren
Bieten Sie jedem Team eine einheitliche Übersicht über den Adressraum
Ersetzen Sie teambezogene Tracker durch ein gemeinsames, mit dem DNS verknüpftes IPAM-System, sodass jeder sehen kann, ob eine Adresse bereits vergeben ist und wer sie verwaltet, bevor er sie beansprucht. Markieren Sie Adressen als „ausstehend“, solange Anträge offen sind.
Kurze Antworten auf die Fragen, die Teams am häufigsten stellen, wenn sie festlegen, wie IP- und DNS-Änderungen genehmigt werden.
Ein IPAM-Genehmigungsworkflow ist ein Prozess, bei dem Benutzer DNS- oder IP-Änderungen vorschlagen, anstatt sie direkt vorzunehmen. In Micetro prüfen, genehmigen, planen oder lehnen Genehmiger mit Befugnissen für die betroffene Zone jede Anfrage ab, und das System protokolliert, wer wann was beantragt hat und wie die Entscheidung ausfiel.
Konflikte entstehen meist dann, wenn mehrere Teams Adressen mit separaten Tools reservieren, die nicht mit dem DNS verknüpft sind, sodass niemand erkennen kann, ob eine IP-Adresse bereits vergeben ist. Konkurrierende Zuweisungen können zu plötzlichen Verbindungsabbrüchen bei Nutzern führen, und zu viele davon können Ausfälle verursachen.
Er sollte jede Änderung chronologisch und in Echtzeit protokollieren, einschließlich der Anforderungs-ID, des Benutzers, von Zeitstempeln, Kommentaren und des Ergebnisses. Eine solche historische Protokollierung unterstützt die Einhaltung gesetzlicher Vorschriften.
Delegieren nach Standort statt nach Gerät. Dank detaillierter Rollen in Micetro kann der IT-Architekt jedes Standorts nur die ihm zugewiesenen Standorte ändern, was unbefugte Änderungen reduziert und einen Prüfpfad darüber gewährleistet, wer was getan hat.
Ja. Wenn „Infrastructure-as-Code“-Pipelines und IT-Service-Management-Tools Änderungen als Anfragen einreichen, durchlaufen diese Änderungen dieselben Genehmigungs-, Planungs- und Prüfschritte wie manuelle Änderungen, sodass Entwickler zügig vorankommen, während der Netzwerkbetrieb die Aufsicht behält.
Nein, nicht, sobald die Infrastruktur wächst. Integrierten Konsolen fehlt es oft an robusten Überwachungsfunktionen, einer einheitlichen Schnittstelle über alle Server hinweg und einer granularen, rollenbasierten Zugriffskontrolle; in manchen Fällen kann ein unerfahrener Administrator mit Zugriff auf einen Bereich diesen komplett löschen. Micetro ergänzt diese fehlende Ebene zusätzlich zu den DNS- und DHCP-Servern, die Sie bereits betreiben.
Haben Sie noch Fragen?
Erhalten Sie konkrete Antworten von einem BlueCat-Mitarbeiter.
We’re using cookies on this website to improve your experience. Cookies help us learn how you interact with our website and remember you when you come back so we can tailor it to your interests.
To learn more about cookies and how we use them, read our cookie notice.
Some cookies are essential, while others help us to improve your experience by giving us insight into how you are using our website. You may adjust your preferences for non-essential cookies below.
To learn more about cookies and how we use them, read our cookie notice. You can also review our privacy policy for more details on the personal data we collect, use, hold, and disclose when you visit our website or use our products and services.
Functional cookies
Functional cookies are essential cookies that allow us to remember choices or changes you have made (such as to language settings or your choices regarding the use of cookies). These cookies cannot be turned off since they are essential for the operation of our Websites.
Analytics cookies
Analytics cookies are non-essential cookies that collect information on how visitors use our Websites. We use this information with your consent to measure the number of visitors to our Websites, determine whether specific content or communication has been viewed, and to help us improve our Websites and communication. These cookies can be turned off.
Personalisation Storage
Personalisation cookies are non-essential cookies that collect information when you fill out a form on this website. We only use this information with your consent to pre-fill other forms on the site. These cookies can be turned off.
Marketing cookies
Marketing cookies are cookies that are placed by third parties to collect information about your visits and actions on our Websites so that they or we can deliver ads to you later, such as when you are on certain third-party sites or platforms. These cookies may be used by those third parties to build a profile of your interests and show you relevant ads on other websites. These cookies also enable visitors to our Websites to share content on social networks and to enable and evaluate interactions with our communication and social media tools. These cookies can be turned off.