Das OSI-Modell unterteilt Netzwerke in sieben Schichten, und zentrale Netzwerkfunktionen arbeiten auf verschiedenen Schichten, wobei DNS auf Schicht 7, die IP-Adressierung auf Schicht 3 und die MAC-Adressierung auf Schicht 2 stattfindet. BlueCat Integrity verknüpft MAC- und IP-Einträge in einer einzigen zuverlässigen Datenquelle.
· 01 — Was das OSI-Modell ist und wie seine sieben Schichten die Aufgaben aufteilen
Was ist das OSI-Modell?
Das OSI-Modell ist ein von der Internationalen Organisation für Normung (ISO) entwickeltes konzeptionelles Rahmenwerk, das die Netzwerkkommunikation in sieben übereinanderliegende Schichten unterteilt.
Jede Schicht erfüllt eine bestimmte Funktion und kommuniziert mit den direkt darüber und darunter liegenden Schichten.
Von oben nach unten sind die Schichten: Anwendung (Schicht 7), Darstellung (6), Sitzung (5), Transport (4), Netzwerk (3), Datenverbindung (2) und physikalisch (1). Das Modell ist unabhängig von bestimmten Protokollen – im Gegensatz zum vierschichtigen TCP/IP-Modell, das auf Internetprotokollen basiert – und bietet Ingenieuren eine gemeinsame Sprache für die Fehlerbehebung.
DNS ist ein Protokoll der Anwendungsschicht (Layer 7). Es wird über UDP und manchmal über TCP auf Layer 4 sowie über IP auf Layer 3 übertragen. Dies kann zu Verwirrung führen, doch die Nutzung dieser Schichten macht DNS nicht zu einem Layer-4- oder Layer-3-Protokoll.
7abstrakte Ebenen
7 abstrakte Ebenen
Das Modell umfasst sieben Schichten, von den elektrischen, Funk- oder optischen Signalen der Schicht 1 bis hin zu den Anwendungsprotokollen der Schicht 7.
The OSI model is a conceptual model that provides a universal standard for how computing devices communicate across networks, with seven abstract layers.
1 min·Page
Weiterlesen →
· 02 — Warum das OSI-Modell eine Referenz und kein Netzwerk ist
Was wird beim OSI-Modell häufig falsch verstanden?
Der häufigste Fehler besteht darin, das OSI-Modell als ein Netzwerk zu betrachten, mit dem sich etwas verbinden kann.
Es handelt sich um ein siebenstufiges Modell für Netzwerke, und die Datenverbindungsschicht ist dessen zweite Schicht – nicht etwas, mit dem sich ein Netzwerk verbindet.
Verwirrung bezüglich der Schichten führt auch dazu, dass Protokolle verwechselt werden, die sehr unterschiedliche Aufgaben erfüllen. ARP ist ein Protokoll der Datenverbindungsschicht, das eine IP-Adresse in eine MAC-Adresse auflöst, während DNS ein hierarchisches Namenssystem ist, das Domainnamen in IP-Adressen übersetzt. Die beiden sind voneinander getrennt, obwohl IP-Netzwerke ein funktionierendes ARP benötigen, damit DNS funktioniert.
In einer Folge (S6E14) von „Brooklyn Nine-Nine“, einer TV-Krimikomödie, wurden diese Begriffe unsinnig miteinander kombiniert, was eine Zeile-für-Zeile-Faktenprüfung nach sich zog – einschließlich des Hinweises, dass OSI kein Netzwerk ist. Die übergeordnete Lehre der Folge betraf Social Engineering: Ein Angreifer hätte beinahe Erfolg gehabt, weil dem Team das technische Wissen fehlte, um ihn zu hinterfragen.
Brooklyn Nine-Nine's writers have a great cybersecurity vocabulary, but not a great understanding of how cybersecurity works. BlueCat breaks it down.
8 min·Blog
Weiterlesen →
· 03 — Was sich durch die Verschlüsselung von DNS für die Teams ändert, die den Datenverkehr überwachen
Was passiert mit der DNS-Transparenz, wenn Anfragen über HTTPS verschlüsselt werden?
Die Transparenz des Unternehmens in Bezug auf DNS sinkt auf null.
DNS-over-HTTPS überträgt gewöhnliche DNS-Abfragen und -Antworten innerhalb der HTTPS-Verschlüsselung, sodass jeder, der den Datenpfad überwacht – einschließlich der Sicherheitswerkzeuge des Unternehmens – nicht mehr erkennen kann, welche Namen aufgelöst werden.
Bei der normalen Auflösung fragt ein Gerät einen rekursiven Resolver nach einer Adresse, und der Resolver kann eine Kette von Nameservern abfragen, bis einer antwortet. Netzwerkteams lesen diese Abfragen, um den Netzwerkzustand zu überwachen und Auflösungspfade zu optimieren, und viele Unternehmen überprüfen sie im Rahmen einer DNS-Sicherheitsstrategie.
Die Verschlüsselung dieses Datenverkehrs schützt Nutzer vor Abhörversuchen entlang des Netzwerkpfads, kann jedoch in Unternehmensnetzwerken dazu führen, dass Cybersicherheitslösungen DNS-Abfragen nicht mehr überprüfen können und das Routing anhand des Abfrageinhalts erheblich erschwert wird. Außerdem konzentriert sich die Auflösung auf wenige öffentliche Resolver, sodass ein einziger Ausfall weitaus mehr Menschen betreffen könnte.
Encrypting DNS queries and responses over HTTPS has long sparked robust debate, with interest from numerous stakeholders. Learn more with BlueCat.
8 min·Blog
Weiterlesen →
· 04 — Wie Angreifer offenes DNS als Denial-of-Service-Verstärker nutzen
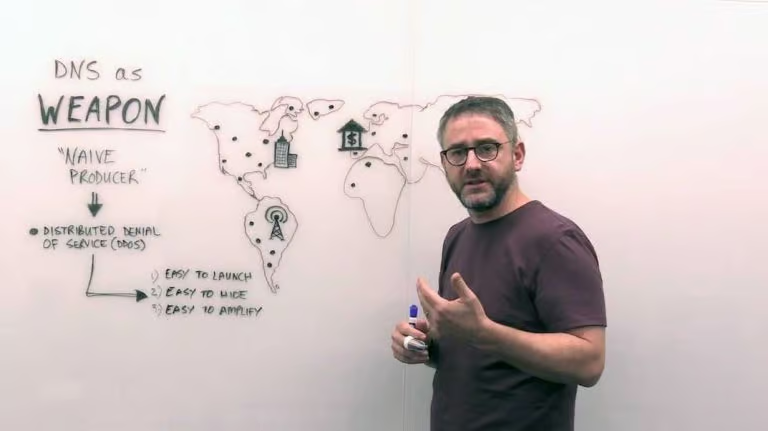
Wie nutzen DDoS-Angriffe DNS als Waffe?
Angreifer nutzen DNS, weil es von Natur aus offen ist und seine Abfragen kostengünstig zu generieren und leicht zu fälschen sind.
Gefälschte Abfragen, die über offene Resolver gesendet werden, verwandeln DNS-Server in Verstärker, die ein Opfer mit weitaus umfangreicheren Antworten überschwemmen als die Anfragen, die sie ausgelöst haben.
DDoS-Angriffe treten in drei Formen auf: Protokollangriffe, die Server, Firewalls oder Load Balancer überlasten, Angriffe auf Anwendungsebene, bei denen legitim erscheinende Anfragen gesendet werden, um Webserver zum Absturz zu bringen, sowie Fluten gefälschter Pakete. Botnets aus kompromittierten Computern und IoT-Geräten liefern das Volumen – manchmal Hunderttausende von Hosts oder mehr.
DNS ist ein attraktives Ziel für Angreifer, da es offen bleiben muss und Resolver jede Anfrage verarbeiten müssen, um ihre Aufgabe zu erfüllen. Die meisten Sicherheitsteams betrachten das Protokoll zudem als selbstverständlich und lassen es unbeaufsichtigt – genau diese Lücke nutzen Angreifer aus.
70:1Verstärkungsfaktor
70:1 Verstärkungsfaktor
Für etwa alle 80 Byte, die ein Angreifer sendet, kann DNS etwa 5,6 Kilobyte Angriffsverkehr erzeugen.
Bad actors know that DoS and DDoS attacks can use DNS as a weapon to cause spectacular web crashes that bring critical business services to their knees.
7 min·Blog
Weiterlesen →
Wir arbeiten mit Unternehmensteams zusammen, die DNS, DHCP und IPAM auf BlueCat Integrity konsolidieren. Ein 30-minütiges Gespräch kann Ihnen helfen, die Anforderungen Ihres Netzwerks zu ermitteln.
· 05 — Was eine Plattform benötigt, um DNS unternehmensweit sichtbar zu machen
Worauf sollten Teams bei einer Plattform für DNS-Transparenz und Fehlerbehebung achten?
Die zentrale Anforderung besteht darin, DNS-Daten von jedem Server an einem durchsuchbaren Ort zu bündeln und dabei die Möglichkeit zu haben, eine Anfrage auf ihrem Weg zwischen Clients, Netzwerken und Servern nachzuverfolgen.
Ohne beides bleiben die Muster, die Infektionen und Fehlkonfigurationen aufdecken, in einzelnen Protokollen verborgen.
Anhaltende NXDOMAIN-Antworten von einem Endpunkt können auf Malware-Beacons oder auf Aufklärung und laterale Bewegung hindeuten, während Zonen, die nicht mehr synchronisiert sind, einigen Benutzern NXDOMAIN und anderen korrekte Antworten zurückgeben. Mit den richtigen Protokollen werden diese fehlgeschlagenen Antworten zu einer wertvollen Informationsquelle.
Zonen, die nicht mehr synchron sind, lassen sich ohne Einblick in den Ost-West-Datenverkehr nur schwer beheben.
At a basic level, an NXDOMAIN response means “that site does not exist.” But it can also provide critical clues about your network’s security.
5 min·Blog
Weiterlesen →
· 06 — Wie ein Eintrag Layer-2-Hardware mit Layer-3-Adressen verknüpft
Wie können Unternehmensteams ein Gerät über Layer 2 und Layer 3 hinweg ohne Tabellenkalkulationen verfolgen?
Sie verwalten MAC- und IP-Adressen in einem zentralen System statt in einer Tabellenkalkulation.
Eine MAC-Adresse identifiziert Hardware auf Schicht 2 und eine IP-Adresse identifiziert eine Netzwerkverbindung auf Schicht 3. Durch die Verknüpfung beider Angaben können Teams Fehlerbehebungen auf Geräteebene durchführen.
In einem LAN überbrückt ARP die beiden Schichten, indem es IPv4-Adressen MAC-Adressen zuordnet, und IPv6 nutzt Neighbor Discovery für denselben Zweck. Große Unternehmen verwalten Millionen von MAC- und IP-Adressen, doch manche erfassen IP-Adressen nach wie vor in Tabellenkalkulationen und übersehen dabei die MAC-Adressen, was ein erhebliches Betriebsrisiko darstellt.
BlueCat Integrity vereint DNS, DHCP und IPAM und bietet so eine zentrale Informationsquelle für die Beziehungen zwischen Geräten, Benutzern und IP-Adressen. Mit dem Address Manager können Administratoren MAC-Adressen erfassen, diese in MAC-Pools gruppieren und jeweils mit IP-Adressen über Netzwerke hinweg verknüpfen, sodass die Fehlerbehebung direkt am Gerät beginnen kann.
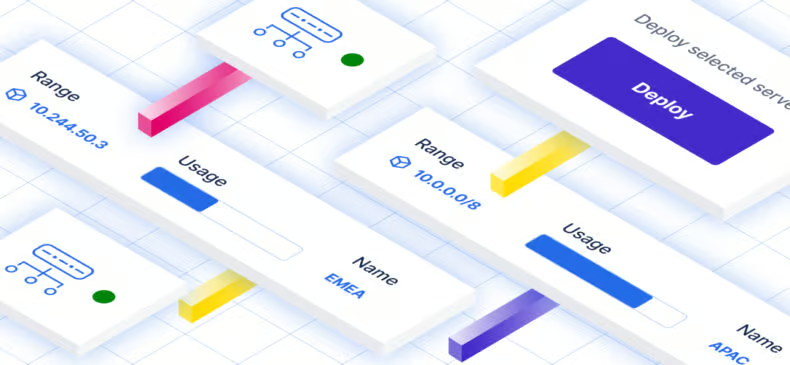
Tame network complexity with Integrity's full-stack DDI management platform and get visibility and control over your DNS, DHCP, and IPAM.
9 min·Page
Integrität anzeigen →
· 07 — Weiterführende Links
Welcher Weg ist der richtige, um die Fehlerbehebung bei Kernnetzwerkdiensten Schicht für Schicht zu vereinfachen?
Der richtige Ausgangspunkt hängt von den Problemen ab, mit denen Ihr Team derzeit konfrontiert ist, darunter Unklarheit darüber, auf welcher Ebene ein Problem auftritt, eingeschränkte Transparenz beim DNS-Datenverkehr oder manuell nachverfolgte Adressen. Jeder der folgenden Wege behebt eine dieser Lücken.
PATH 01
Teams beschreiben denselben Ausfall mit unterschiedlichen Begriffen
Einigung über die Ebenen vor dem Vorfall
Verwenden Sie die sieben Schichten als gemeinsame Sprache für die Fehlerbehebung, damit ein Fehler anhand der Schicht identifiziert wird, in der er auftritt. Trennen Sie ARP und DNS in Runbooks voneinander und denken Sie daran, dass DNS nicht mehr funktioniert, sobald ARP ausfällt.
Benutzer oder Browser lösen möglicherweise bereits Namen über HTTPS auf
Entscheiden Sie, wie mit verschlüsseltem DNS umgegangen werden soll
Behandeln Sie verschlüsseltes DNS als eine Richtlinienentscheidung und nicht als eine später festgestellte Standardeinstellung. Wo Transparenz wichtiger ist, blockieren Sie bekannte DNS-over-HTTPS-Resolver mit einer Antwortrichtlinienzone, damit Anfragen bei Resolvern verbleiben, die die Teams überwachen können.
Es gibt DNS-Protokolle, aber niemand überprüft sie
Beobachten Sie DNS als Angriffsfläche
Überwachen Sie DNS-Protokolle, damit das Netzwerk nicht für Angriffe auf andere genutzt wird, steuern Sie, welche Anfragen aufgelöst werden dürfen, und zentralisieren Sie die Daten, damit NXDOMAIN-Muster im Kontext analysiert werden können. Eine Infrastruktur, die Bandbreite hinzufügen oder böswillige Anfragen umleiten kann, begrenzt den Schaden, wenn ein Angriff stattfindet.
IP-Adressen werden in Tabellenkalkulationen erfasst, und MAC-Adressen werden nicht nachverfolgt
Jede Adresse mit ihrer Hardware verknüpfen
Führen Sie beides in einem zentralen System zusammen, sodass jede MAC-Adresse über alle Netzwerke hinweg mit den zugehörigen IP-Adressen verknüpft ist. Die Fehlerbehebung kann dann am Gerät ansetzen statt am Symptom.
Kurze Antworten auf die Fragen, die Ingenieure am häufigsten zum OSI-Modell und den darauf laufenden Diensten stellen.
Die sieben Schichten sind von oben nach unten: Anwendung (Schicht 7), Darstellung (6), Sitzung (5), Transport (4), Netzwerk (3), Datenverbindung (2) und physikalisch (1). Eine gängige Eselsbrücke lautet: „All People Seem To Need Data Processing“. Nicht jeder Datenaustausch nutzt alle sieben Schichten, und nur die Schichten 1, 2 und 3 sind obligatorisch.
DNS ist ein Protokoll der Anwendungsschicht (Layer 7). Es wird über UDP und manchmal über TCP auf Layer 4 sowie über IP auf Layer 3 übertragen, in der Regel auf Port 53. Die Nutzung dieser Schichten macht DNS jedoch nicht zu einem Layer-4- oder Layer-3-Protokoll.
Das OSI-Modell besteht aus sieben Schichten und ist unabhängig von einem bestimmten Protokoll, sodass es jede Form der Netzwerkkommunikation beschreiben kann. Das vom US-Verteidigungsministerium entwickelte TCP/IP-Modell fasst mehrere OSI-Schichten zu vier zusammen und ist spezifisch für Internetprotokolle.
MAC-Adressen werden in der MAC-Unterschicht der Datenverbindungsschicht (Layer 2) implementiert, während IP-Adressen auf der Netzwerkschicht (Layer 3) operieren. In IPv4-Netzwerken ordnet ARP die einen den anderen zu, während IPv6 stattdessen Neighbor Discovery verwendet. BlueCat Integrity hält beide in einem Datensatz verknüpft, wobei der Address Manager jede MAC-Adresse mit den IP-Adressen verknüpft, die sie netzwerkübergreifend verwendet.
NXDOMAIN bedeutet, dass der Domainname in einer DNS-Abfrage nicht existiert und nur ein autoritativer Nameserver diese Antwort zurückgeben kann. Bei einem einzelnen Nutzer deutet dies in der Regel auf einen Tippfehler hin, doch wiederkehrende NXDOMAIN-Muster können auf Malware-Beacons, Erkundungsversuche oder nicht mehr synchronisierte DNS-Zonen hindeuten.
Ja. DNS über HTTPS verschlüsselt Abfragen und Antworten innerhalb von HTTPS, sodass Sicherheits- und Netzwerktools des Unternehmens nicht mehr erkennen können, welche Namen aufgelöst werden. Der Resolver, der den verschlüsselten Datenverkehr verarbeitet, sieht diese jedoch weiterhin, und andere Signale wie IP-Adressen bleiben sichtbar. Teams, die diese Transparenz wiederherstellen möchten , können bekannte DoH-Resolver in BlueCat Integrity blockieren , indem sie eine Antwortrichtlinienzone mit dem DoH-Bedrohungs-Feed von BlueCat verwenden.
Haben Sie noch Fragen?
Erhalten Sie konkrete Antworten von einem BlueCat-Mitarbeiter.
We’re using cookies on this website to improve your experience. Cookies help us learn how you interact with our website and remember you when you come back so we can tailor it to your interests.
To learn more about cookies and how we use them, read our cookie notice.
Some cookies are essential, while others help us to improve your experience by giving us insight into how you are using our website. You may adjust your preferences for non-essential cookies below.
To learn more about cookies and how we use them, read our cookie notice. You can also review our privacy policy for more details on the personal data we collect, use, hold, and disclose when you visit our website or use our products and services.
Functional cookies
Functional cookies are essential cookies that allow us to remember choices or changes you have made (such as to language settings or your choices regarding the use of cookies). These cookies cannot be turned off since they are essential for the operation of our Websites.
Analytics cookies
Analytics cookies are non-essential cookies that collect information on how visitors use our Websites. We use this information with your consent to measure the number of visitors to our Websites, determine whether specific content or communication has been viewed, and to help us improve our Websites and communication. These cookies can be turned off.
Personalisation Storage
Personalisation cookies are non-essential cookies that collect information when you fill out a form on this website. We only use this information with your consent to pre-fill other forms on the site. These cookies can be turned off.
Marketing cookies
Marketing cookies are cookies that are placed by third parties to collect information about your visits and actions on our Websites so that they or we can deliver ads to you later, such as when you are on certain third-party sites or platforms. These cookies may be used by those third parties to build a profile of your interests and show you relevant ads on other websites. These cookies also enable visitors to our Websites to share content on social networks and to enable and evaluate interactions with our communication and social media tools. These cookies can be turned off.